Arquitectura de nube que puedes inspeccionar — mira qué está en marcha y por qué.
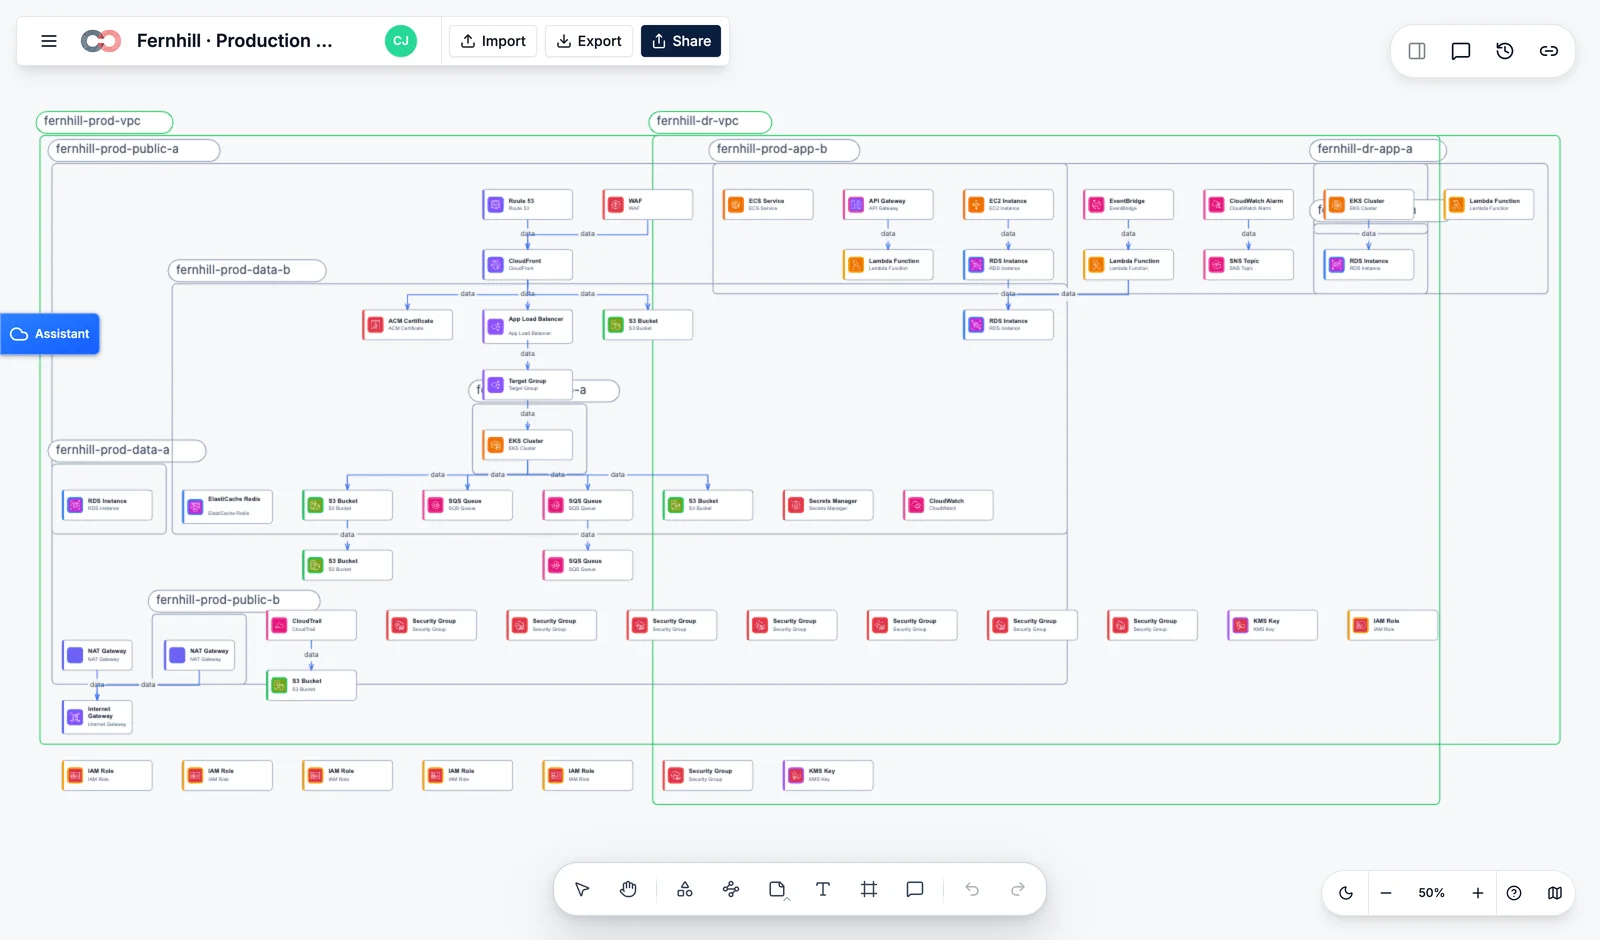
Reúne hechos de infraestructura, dependencias, configuraciones y cambios en una sola vista conectada e inspeccionable. La IA puede ayudar a rastrear qué depende de qué; tu equipo puede verificar la ruta, corregir el modelo y decidir qué cambia.
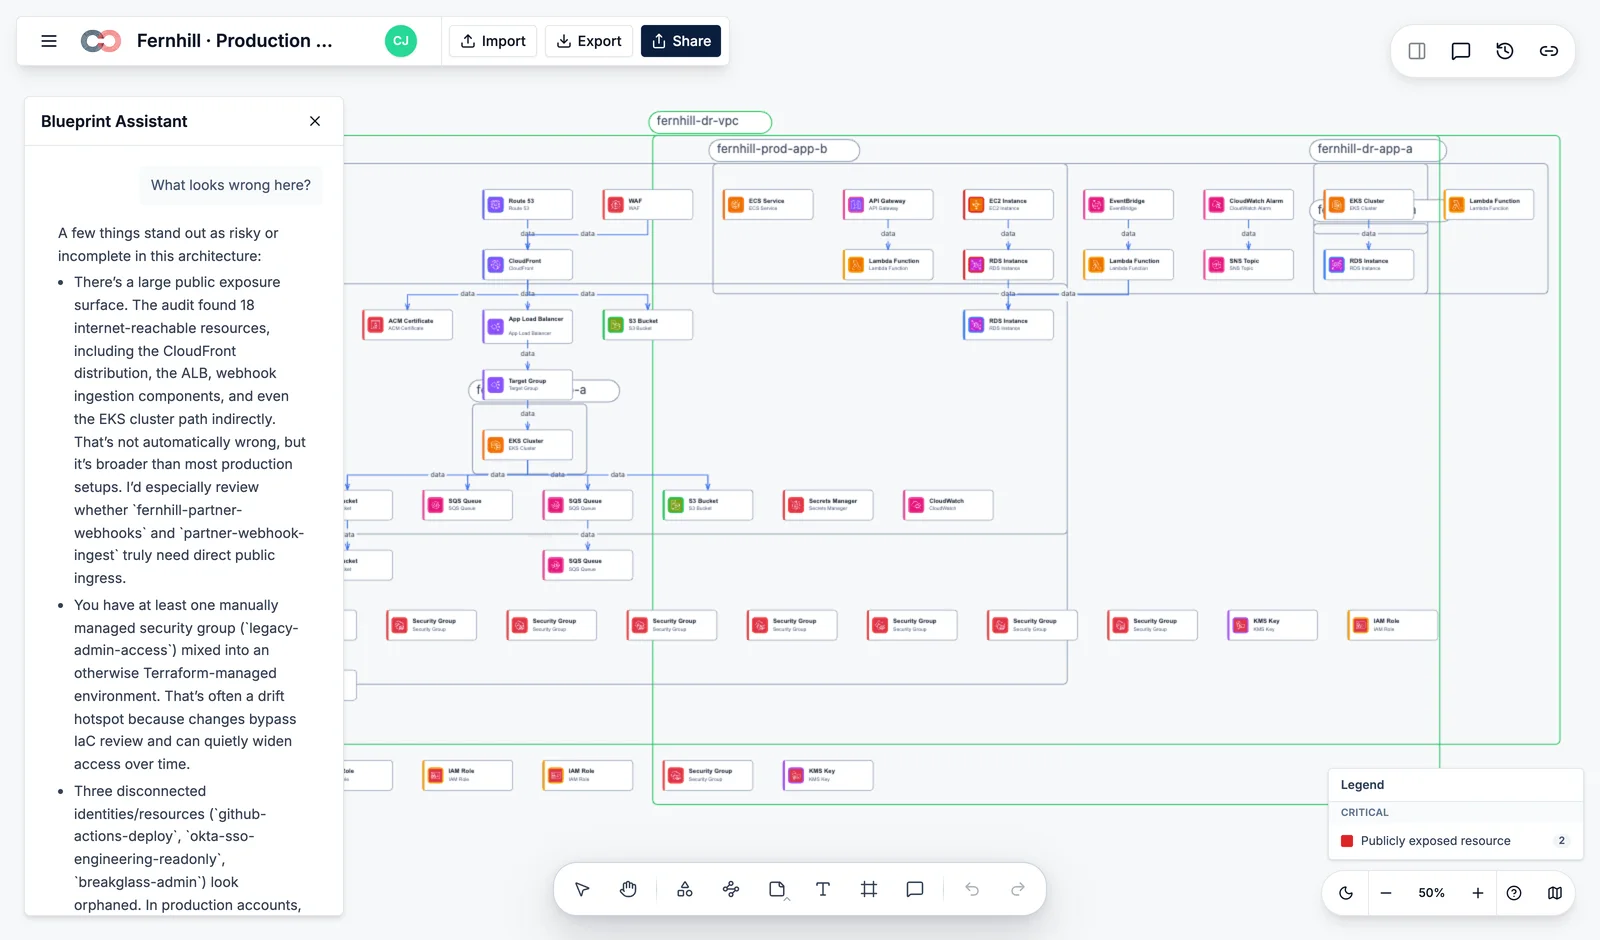
Diseñado para aportar evidencia a Compass y para que los agentes de IA lo lean mediante RDM
El diagrama de arquitectura de tu wiki ya está mal.
Lucidscale y Cloudcraft te dan una instantánea. La instantánea está obsoleta el mismo día en que se dibuja. Blueprint es una lectura continua de la nube: el diagrama es la nube, no un dibujo de ella.
Escaneado, no dibujado
Un rol IAM de solo lectura por cuenta. Blueprint escanea cada 5 minutos (o al recibir un webhook). El diagrama se actualiza solo. Nadie tiene que acordarse de redibujarlo después de un despliegue.
Detección de desviaciones que importa
No todo cambio es una desviación. Blueprint muestra los que afectan al cumplimiento, la seguridad o el costo, y los vincula con el control SOC 2 / HIPAA / ISO que incumplen. Así corriges lo que realmente se rompe.
Exportaciones listas para auditoría
Exporta a PDF, SVG, Visio, draw.io o al formato abierto RDM en cualquier momento, recién salido de un escaneo. Tu equipo de seguridad recibe siempre el mismo diagrama, nunca desactualizado.
Trae los proveedores y herramientas que tu equipo ya usa a la misma imagen.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail y las relaciones entre ellos.
Grupos de recursos, cargas de trabajo, redes, identidad, almacenamiento, contexto de seguridad y hechos operativos conectados.
Proyectos, cargas de trabajo, IAM, redes, servicios de datos y las dependencias que explican cómo encaja el conjunto.
También lee: Kubernetes (cualquier proveedor) · estado de Terraform · estado de Pulumi · CloudFormation · Datadog · PagerDuty. Pregunta por una integración →
Tres tareas que todo equipo de Platform Eng va aplazando.
Entrega al auditor un diagrama en vivo, no una captura de pantalla.
Cuatro semanas antes de la auditoría, Blueprint te muestra las siete cosas que se desviaron, las dos que afectan a controles SOC 2 y la exportación que el auditor aceptará. Se acabó el sprint de dos semanas redibujando diagramas en Visio.
Radio de impacto en 4 segundos, no en 40 minutos.
Cuando algo cambia en producción a las 2 de la mañana, Blueprint ya sabe qué depende de ello antes de que termines de leer la alerta de PagerDuty. El diagrama se convierte en el runbook de respuesta a incidentes.
Superpón el costo en el mismo diagrama.
Activa la capa de FinOps. Cada caja muestra su costo mensual. Funciones Lambda inactivas, instantáneas EBS sin usar, RDS sobredimensionado: todo aparece en una lista ordenada por gasto anual.
Cómo se compara Blueprint.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Escaneo continuo (sin actualización manual) | Parcial | Parcial | |
| Alertas de desviación vinculadas a controles de cumplimiento | |||
| Multinube: AWS + Azure + GCP | Parcial | ||
| Conocimiento de Kubernetes y malla de servicios | Parcial | ||
| Vista de radio de impacto y dependencias en un incidente | Parcial | ||
| Capa de costo sobre el mismo diagrama | |||
| Invocable por agentes (MCP / Claude / Cursor) | |||
| Exportación en formato abierto (RDM) | |||
| Biblioteca madura de formas de nube prediseñadas | Parcial |
A fecha de octubre de 2026. Fuentes: documentación de los proveedores. Con franqueza: hoy Lucidscale y Cloudcraft tienen bibliotecas de formas más ricas. Señala cualquier inexactitud en hello@creately.com.
Empieza con un entorno. Construye la vista conectada que tu equipo necesita.
Definiremos contigo el alcance de las fuentes, las cuentas y las lentes de revisión junto a tus equipos de plataforma y seguridad, y después te guiaremos a la configuración de Blueprint adecuada.
Lo que los equipos preguntan antes de conectar su nube.
- ¿Qué es Creately Blueprint?
- Creately Blueprint convierte los datos de infraestructura de AWS en un modelo de arquitectura, un inventario de recursos y un espacio de trabajo de revisión. Los equipos de nube y plataforma pueden inspeccionar dependencias, exposición de seguridad, costo y propiedad mediante vistas construidas a partir de los mismos registros de recursos.
- ¿Cuál es la diferencia entre Creately Blueprint y un software de diagramas de arquitectura de nube?
- El software de diagramas de arquitectura de nube te ayuda a dibujar un sistema. Creately Blueprint construye su modelo a partir de escaneos de infraestructura y archivos importados, conectando el diagrama con los registros de recursos y los hallazgos de la revisión. También puede aportar evidencia de infraestructura a Creately Compass.
- ¿Puede Blueprint mantener los diagramas de arquitectura al día cuando cambia la infraestructura?
- Blueprint puede actualizar su modelo de infraestructura cuando ejecutas un nuevo escaneo de AWS o importas datos de infraestructura actualizados. Los equipos pueden comparar los registros resultantes con una línea base aceptada para revisar los cambios. El modelo refleja el último escaneo o importación completada, no una fuente continua en tiempo real.
- ¿Qué proveedores de nube y herramientas de infraestructura puede usar Blueprint?
- Blueprint admite escaneos en vivo de AWS, estado de Terraform, JSON de CloudFormation, instantáneas de AWS Config, informes de escáneres y datos CSV. Las bibliotecas de formas de Azure, Google Cloud y Kubernetes sirven para diagramar, pero no ofrecen escaneo de infraestructura en vivo en esas plataformas.
- ¿Cómo se cobra Creately Blueprint?
- El precio de Blueprint depende de tu suscripción a Creately y de las capacidades de revisión de nube que necesites. Consulta los planes de Creately y contacta con el equipo de Blueprint con el alcance de tus cuentas de nube para confirmar la disponibilidad, las funciones incluidas y una cotización.
- ¿Qué controles de seguridad ofrece Blueprint para la arquitectura de nube y los datos de infraestructura?
- Blueprint combina la captura de AWS en modo solo lectura con permisos de carpeta y documento para los registros de infraestructura resultantes. Los escaneos alojados usan un rol entre cuentas sin almacenar claves de acceso de AWS de larga duración. Las protecciones compartidas de la plataforma Creately se describen en la descripción general de seguridad.
- ¿Qué permisos de nube necesita Blueprint para escanear la infraestructura?
- El escaneo alojado de AWS de Blueprint requiere un rol IAM entre cuentas de solo lectura con permisos para las capas de escaneo que actives. El escaneo lee información de infraestructura y no modifica recursos. Una vía de captura local también permite a tu equipo ejecutar el escaneo con sus propias credenciales e importar los resultados.
Deja de dibujar diagramas que mienten.
Empieza a escanear la nube que realmente ejecutas.
Conecta los hechos, deja que la IA rastree las dependencias y mantén el modelo resultante visible y editable.
Blueprint lo construye el equipo detrás de Creately.