Αρχιτεκτονική cloud που μπορείτε να εξετάσετε — δείτε τι λειτουργεί και γιατί.
Συγκεντρώστε δεδομένα υποδομής, εξαρτήσεις, ρυθμίσεις και αλλαγές σε μία συνδεδεμένη, ελέγξιμη προβολή. Η ΤΝ βοηθά στον εντοπισμό εξαρτήσεων· η ομάδα σας επαληθεύει τη διαδρομή, διορθώνει το μοντέλο και αποφασίζει τι αλλάζει.
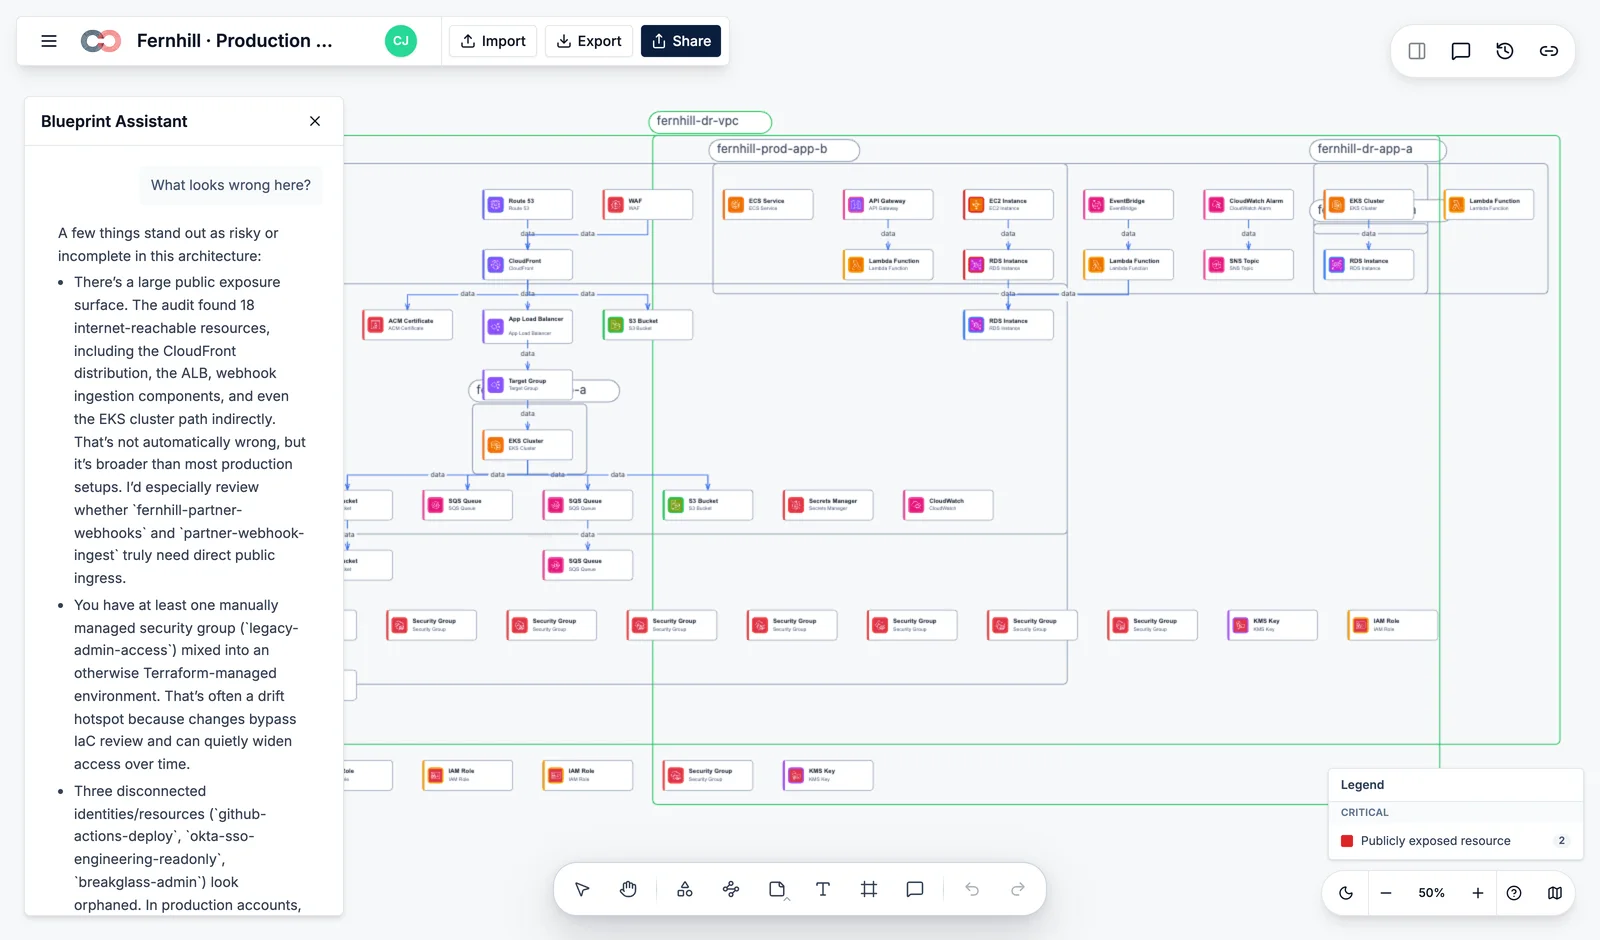
Σχεδιασμένο για να τροφοδοτεί αποδεικτικά στοιχεία στο Compass και να διαβάζεται από πράκτορες ΤΝ μέσω RDM
Το διάγραμμα αρχιτεκτονικής στο wiki σας είναι ήδη λανθασμένο.
Τα Lucidscale και Cloudcraft παρέχουν ένα στιγμιότυπο. Το στιγμιότυπο παλιώνει την ημέρα που σχεδιάζεται. Το Blueprint διαβάζει συνεχώς το cloud — το διάγραμμα αντιστοιχεί στο ίδιο το cloud και δεν είναι απλώς μια απεικόνισή του.
Δημιουργείται από σάρωση
Ρόλος IAM μόνο για ανάγνωση ανά λογαριασμό. Το Blueprint σαρώνει κάθε 5 λεπτά ή μέσω webhook. Το διάγραμμα ενημερώνεται αυτόματα. Κανείς δεν χρειάζεται να θυμάται να το ξανασχεδιάσει μετά από μια εγκατάσταση.
Εντοπισμός αποκλίσεων που έχουν σημασία
Δεν αποτελεί κάθε αλλαγή απόκλιση. Το Blueprint αναδεικνύει όσες επηρεάζουν τη συμμόρφωση, την ασφάλεια ή το κόστος και τις συνδέει με τον έλεγχο SOC 2 / HIPAA / ISO που παραβιάζουν. Έτσι διορθώνετε όσα δημιουργούν πραγματικό πρόβλημα.
Εξαγωγές έτοιμες για έλεγχο
Εξαγάγετε σε PDF, SVG, Visio, draw.io ή στην ανοιχτή μορφή RDM, οποτεδήποτε, με πρόσφατα δεδομένα σάρωσης. Η ομάδα ασφάλειας λαμβάνει κάθε φορά το ίδιο ενημερωμένο διάγραμμα.
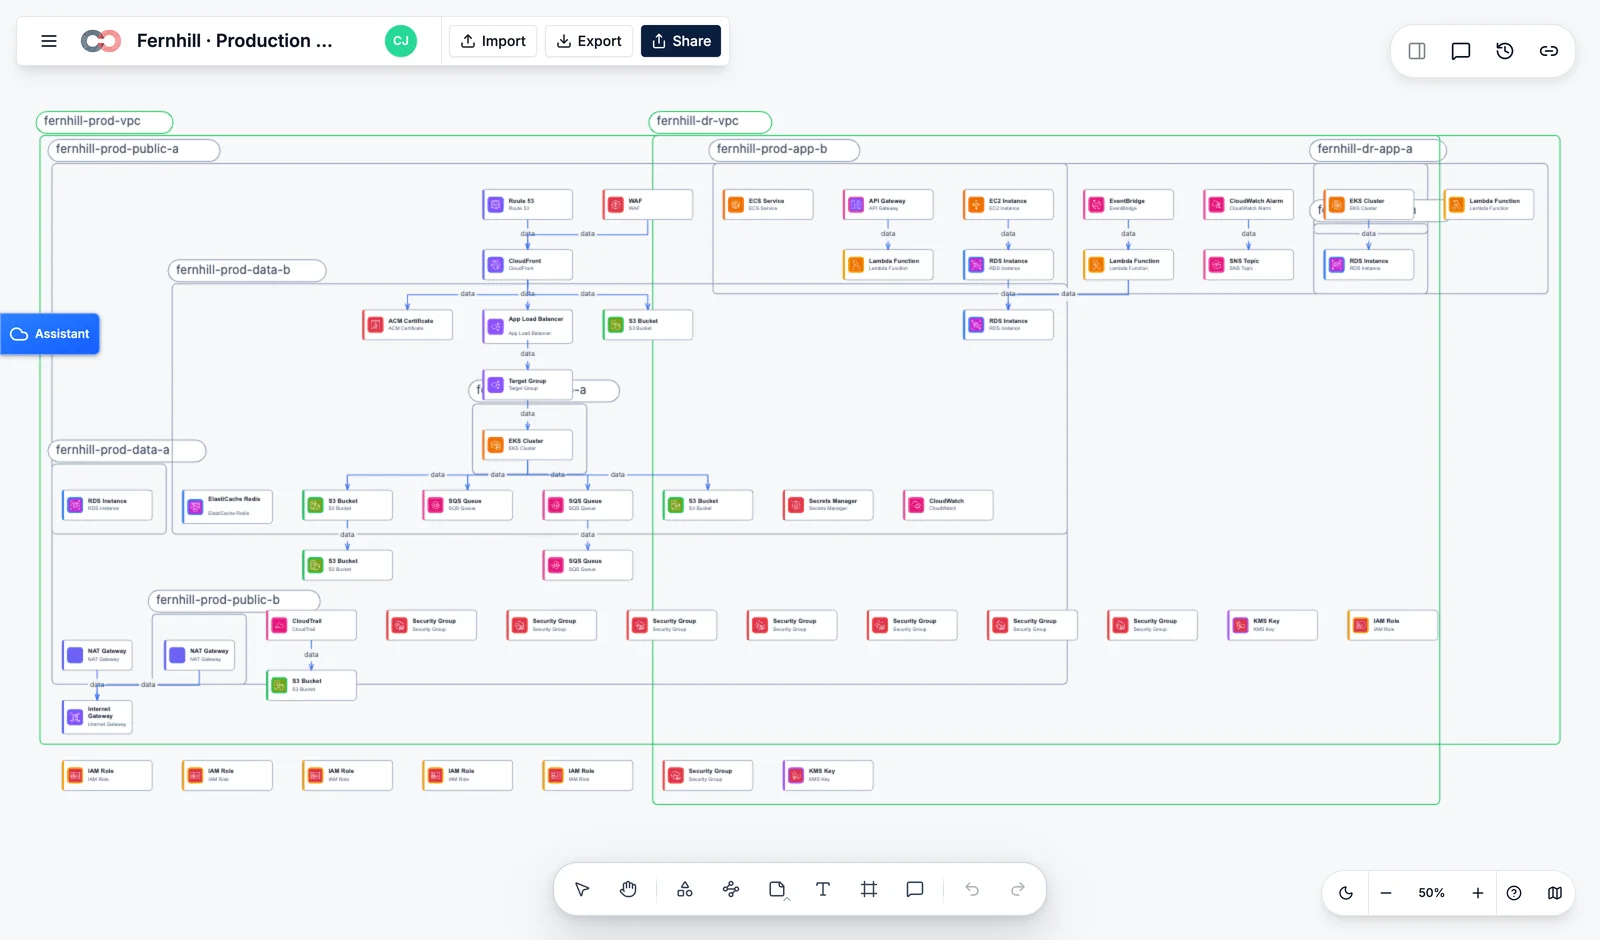
Εντάξτε στην ίδια εικόνα τους παρόχους και τα εργαλεία που χρησιμοποιεί ήδη η ομάδα σας.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail και οι σχέσεις μεταξύ τους.
Ομάδες πόρων, φόρτοι εργασίας, δικτύωση, ταυτότητα, αποθήκευση, πλαίσιο ασφάλειας και συνδεδεμένα λειτουργικά δεδομένα.
Έργα, φόρτοι εργασίας, IAM, δίκτυα, υπηρεσίες δεδομένων και οι εξαρτήσεις που εξηγούν πώς συνδέεται το περιβάλλον.
Διαβάζει επίσης: Kubernetes (οποιοσδήποτε πάροχος) · κατάσταση Terraform · κατάσταση Pulumi · CloudFormation · Datadog · PagerDuty. Ρωτήστε για μια διασύνδεση →
Τρεις εργασίες που αναβάλλει κάθε ομάδα μηχανικής πλατφόρμας.
Δώστε στον ελεγκτή ένα ζωντανό διάγραμμα, όχι στιγμιότυπο οθόνης.
Τέσσερις εβδομάδες πριν τον έλεγχο, το Blueprint δείχνει τις επτά αποκλίσεις, τις δύο που επηρεάζουν ελέγχους SOC 2 και την εξαγωγή που θα δεχτεί ο ελεγκτής. Τέλος οι δύο εβδομάδες επανασχεδιασμού στο Visio.
Εύρος επίπτωσης σε 4 δευτερόλεπτα αντί για 40 λεπτά.
Όταν κάτι αλλάζει στην παραγωγή στις 2 π.μ., το Blueprint γνωρίζει τι εξαρτάται από αυτό πριν ολοκληρώσετε την ανάγνωση της ειδοποίησης PagerDuty. Το διάγραμμα γίνεται οδηγός αντιμετώπισης συμβάντων.
Προβάλετε το κόστος πάνω στο ίδιο διάγραμμα.
Ενεργοποιήστε το επίπεδο FinOps. Κάθε πλαίσιο δείχνει το μηνιαίο κόστος του. Αδρανείς συναρτήσεις Lambda, αχρησιμοποίητα στιγμιότυπα EBS, υπερδιαστασιολογημένα RDS — σε λίστα ταξινομημένη ανά ετήσια δαπάνη.
Πώς συγκρίνεται το Blueprint.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Συνεχής σάρωση χωρίς χειροκίνητη ανανέωση | Μερικώς | Μερικώς | |
| Ειδοποιήσεις αποκλίσεων συνδεδεμένες με ελέγχους συμμόρφωσης | |||
| Πολλαπλά cloud: AWS + Azure + GCP | Μερικώς | ||
| Αναγνώριση Kubernetes και service mesh | Μερικώς | ||
| Προβολή εύρους επίπτωσης / εξαρτήσεων κατά το συμβάν | Μερικώς | ||
| Επικάλυψη κόστους στο ίδιο διάγραμμα | |||
| Κλήση από πράκτορες (MCP / Claude / Cursor) | |||
| Εξαγωγή σε ανοιχτή μορφή (RDM) | |||
| Ώριμη βιβλιοθήκη έτοιμων σχημάτων cloud | Μερικώς |
Στοιχεία της Nov 2026. Πηγές: τεκμηρίωση προμηθευτών. Με ειλικρίνεια: τα Lucidscale και Cloudcraft διαθέτουν σήμερα πλουσιότερες βιβλιοθήκες σχημάτων. Αναφέρετε τυχόν ανακρίβειες στο hello@creately.com.
Ξεκινήστε με ένα περιβάλλον. Δημιουργήστε τη συνδεδεμένη προβολή που χρειάζεται η ομάδα σας.
Θα καθορίσουμε τις πηγές, τους λογαριασμούς και τις προβολές ανασκόπησης μαζί με τις ομάδες πλατφόρμας και ασφάλειας και θα σας κατευθύνουμε στην κατάλληλη ρύθμιση Blueprint.
Τι ρωτούν οι ομάδες πριν συνδέσουν το cloud τους.
- Τι είναι το Creately Blueprint;
- Το Creately Blueprint μετατρέπει δεδομένα υποδομής AWS σε μοντέλο αρχιτεκτονικής, απογραφή πόρων και χώρο ανασκόπησης. Οι ομάδες cloud και πλατφόρμας εξετάζουν εξαρτήσεις, έκθεση ασφάλειας, κόστος και υπευθυνότητες με προβολές από τις ίδιες εγγραφές πόρων.
- Ποια είναι η διαφορά ανάμεσα στο Creately Blueprint και το λογισμικό διαγραμμάτων αρχιτεκτονικής cloud;
- Το λογισμικό διαγραμμάτων αρχιτεκτονικής cloud βοηθά να σχεδιάσετε ένα σύστημα. Το Creately Blueprint δημιουργεί το μοντέλο από σαρώσεις υποδομής και εισαγόμενα αρχεία, συνδέοντας το διάγραμμα με εγγραφές πόρων και ευρήματα ανασκόπησης. Μπορεί επίσης να παρέχει στοιχεία υποδομής στο Creately Compass.
- Μπορεί το Blueprint να διατηρεί ενημερωμένα τα διαγράμματα αρχιτεκτονικής cloud καθώς αλλάζει η υποδομή;
- Το Blueprint ανανεώνει το μοντέλο υποδομής όταν εκτελείτε νέα σάρωση AWS ή εισάγετε ενημερωμένα δεδομένα υποδομής. Οι ομάδες συγκρίνουν τις εγγραφές με μια αποδεκτή γραμμή βάσης για να ανασκοπήσουν αλλαγές. Το μοντέλο αποτυπώνει την τελευταία ολοκληρωμένη σάρωση ή εισαγωγή και όχι συνεχή ροή πραγματικού χρόνου.
- Ποιους παρόχους cloud και εργαλεία υποδομής μπορεί να χρησιμοποιήσει το Blueprint;
- Το Blueprint υποστηρίζει ζωντανές σαρώσεις AWS, κατάσταση Terraform, CloudFormation JSON, στιγμιότυπα AWS Config, αναφορές σαρωτών και δεδομένα CSV. Οι βιβλιοθήκες σχημάτων Azure, Google Cloud και Kubernetes υποστηρίζουν τη σχεδίαση διαγραμμάτων, αλλά δεν παρέχουν ζωντανή σάρωση υποδομής αυτών των πλατφορμών.
- Πώς τιμολογείται το Creately Blueprint;
- Η τιμή του Blueprint εξαρτάται από τη συνδρομή Creately και τις δυνατότητες ανασκόπησης cloud που χρειάζεστε. Δείτε τα προγράμματα Creately και επικοινωνήστε με την ομάδα Blueprint, αναφέροντας το εύρος των λογαριασμών cloud σας, για επιβεβαίωση διαθεσιμότητας, δυνατοτήτων και προσφοράς.
- Τι μέτρα ασφάλειας παρέχει το Blueprint για δεδομένα αρχιτεκτονικής cloud και υποδομής;
- Το Blueprint συνδυάζει συλλογή δεδομένων AWS μόνο για ανάγνωση με δικαιώματα φακέλων και εγγράφων για τις εγγραφές υποδομής. Οι φιλοξενούμενες σαρώσεις χρησιμοποιούν ρόλο μεταξύ λογαριασμών χωρίς αποθήκευση μακρόβιων κλειδιών πρόσβασης AWS. Οι κοινές προστασίες της πλατφόρμας περιγράφονται στην επισκόπηση ασφάλειας.
- Ποια δικαιώματα cloud χρειάζεται το Blueprint για τη σάρωση υποδομής;
- Η φιλοξενούμενη σάρωση AWS του Blueprint απαιτεί ρόλο IAM μεταξύ λογαριασμών μόνο για ανάγνωση, με δικαιώματα για τα επίπεδα σάρωσης που ενεργοποιείτε. Η σάρωση διαβάζει πληροφορίες υποδομής χωρίς να αλλάζει πόρους. Η τοπική συλλογή επιτρέπει επίσης στην ομάδα σας να εκτελέσει τη σάρωση με δικά της διαπιστευτήρια και να εισαγάγει τα αποτελέσματα.
Σταματήστε να σχεδιάζετε διαγράμματα που παραπλανούν.
Ξεκινήστε να σαρώνετε το cloud που λειτουργεί πραγματικά.
Συνδέστε τα δεδομένα, αφήστε την ΤΝ να εντοπίσει τις εξαρτήσεις και διατηρήστε το μοντέλο ορατό και επεξεργάσιμο.
Το Blueprint δημιουργείται από την ομάδα πίσω από το Creately.