검토할 수 있는 클라우드 아키텍처 — 무엇이 실행되고 왜 필요한지 확인하세요.
인프라 현황, 의존성, 구성, 변경 사항을 하나의 연결된 보기로 모아 검토하세요. AI가 의존 관계를 추적하면 팀이 경로를 검증하고 모델을 수정하며 변경 내용을 결정할 수 있습니다.
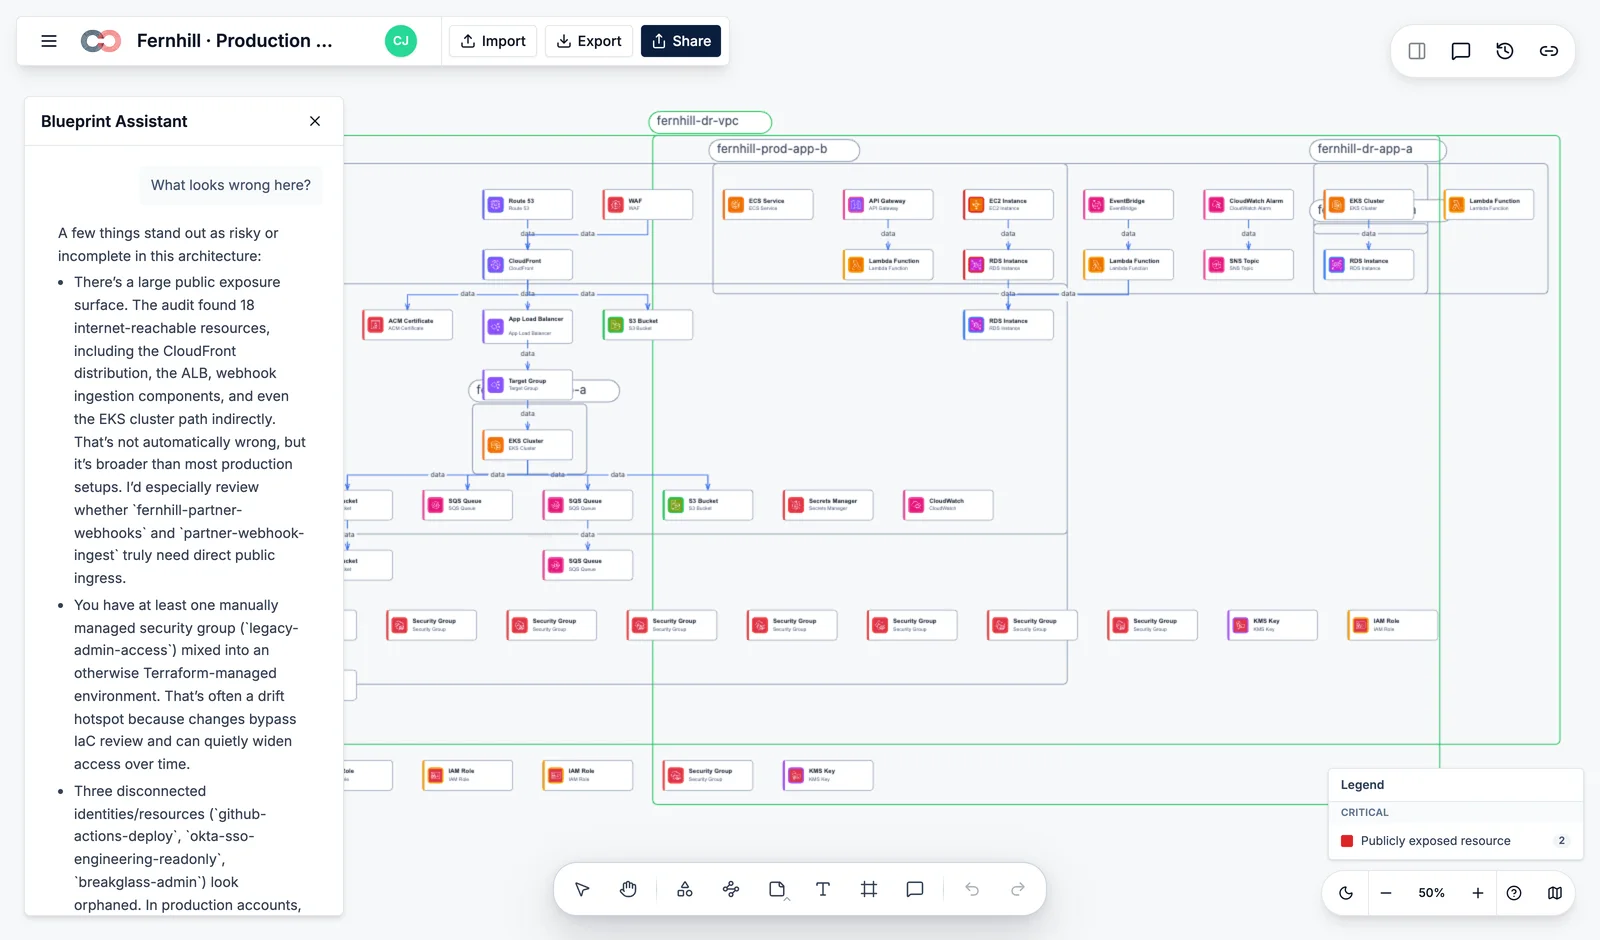
증거를 전달하는 대상: Compass · AI 에이전트가 읽는 형식: RDM
위키의 아키텍처 다이어그램은 이미 실제와 다릅니다.
Lucidscale과 Cloudcraft는 스냅샷을 제공합니다. 스냅샷은 그리는 순간부터 오래되기 시작합니다. Blueprint는 클라우드를 지속적으로 읽어 다이어그램에 실제 클라우드 상태를 반영합니다.
직접 그리지 않고 스캔
계정마다 읽기 전용 IAM 역할을 사용합니다. Blueprint는 5분마다 또는 웹훅으로 스캔하고 다이어그램을 자동으로 업데이트합니다. 배포 후 누군가 다시 그릴 필요가 없습니다.
중요한 드리프트 감지
모든 변경이 드리프트는 아닙니다. Blueprint는 규정 준수, 보안, 비용에 영향을 미치는 변경을 찾아 위반되는 SOC 2 / HIPAA / ISO 통제 항목과 연결합니다. 실제 문제에 집중해 해결하세요.
감사에 바로 사용할 수 있는 내보내기
스캔한 최신 데이터를 언제든 PDF, SVG, Visio, draw.io, 개방형 RDM 형식으로 내보내세요. 보안팀은 언제나 동일한 최신 다이어그램을 받습니다.
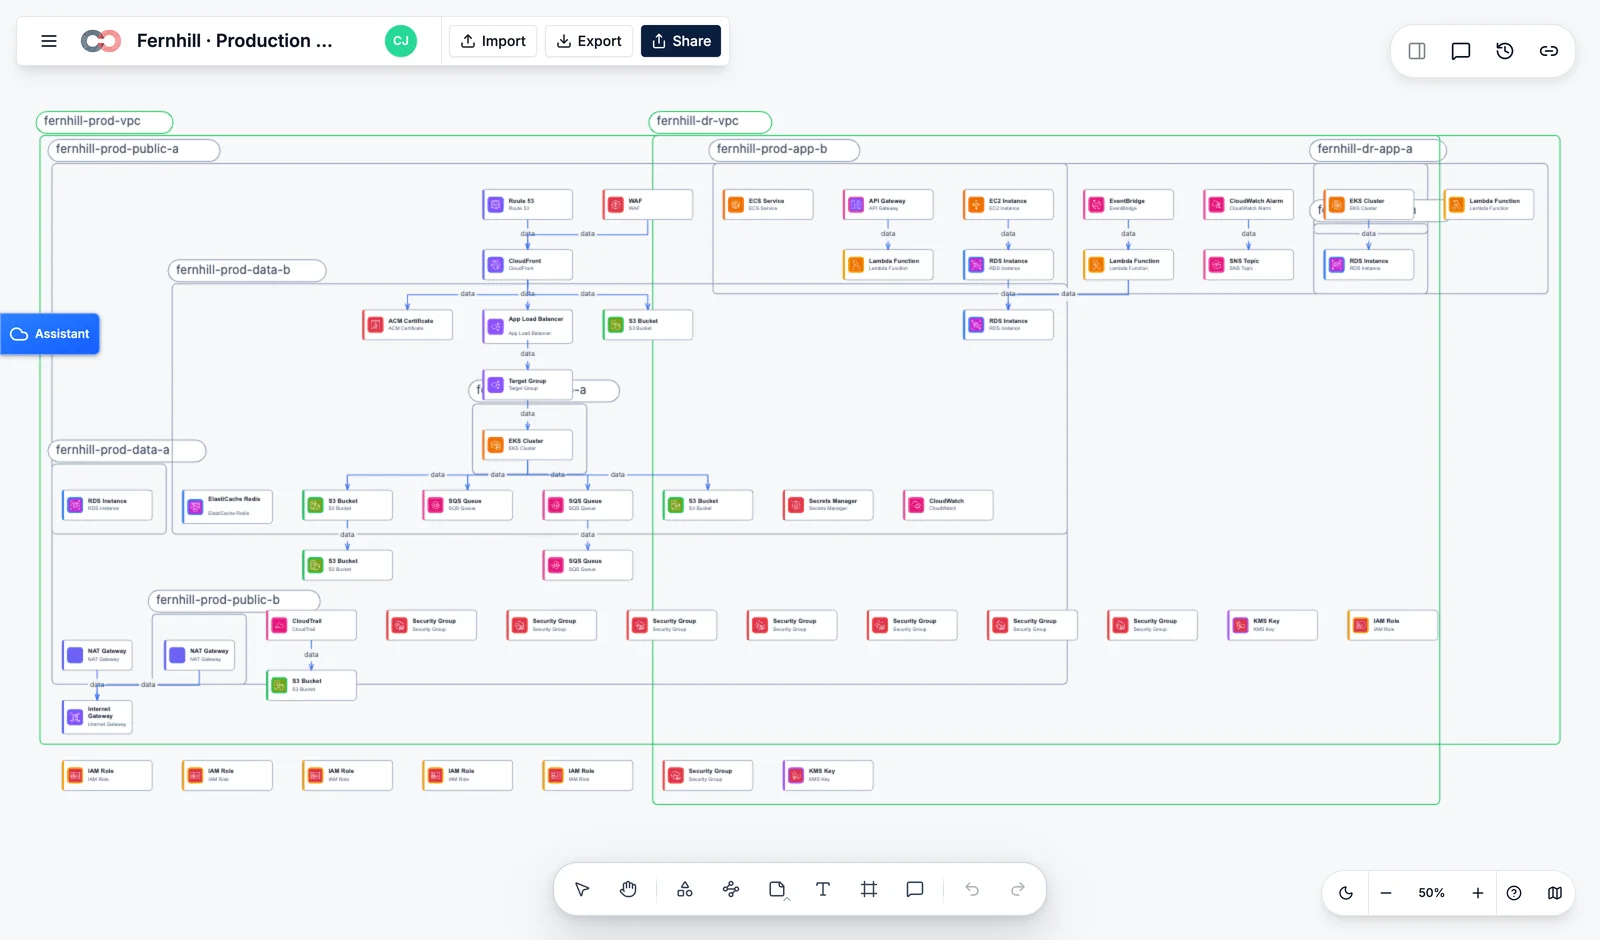
팀이 이미 사용하는 제공업체와 도구를 하나의 그림으로 모으세요.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail 및 이들 간의 관계.
리소스 그룹, 워크로드, 네트워킹, ID, 스토리지, 보안 맥락, 연결된 운영 현황.
프로젝트, 워크로드, IAM, 네트워크, 데이터 서비스 및 환경 구성을 설명하는 의존 관계.
추가로 읽을 수 있는 데이터: Kubernetes(모든 제공업체) · Terraform 상태 · Pulumi 상태 · CloudFormation · Datadog · PagerDuty. 연동 문의하기 →
플랫폼 엔지니어링팀이 미루기 쉬운 세 가지 업무.
스크린샷 대신 최신 다이어그램을 감사인에게 전달하세요.
감사 4주 전, Blueprint가 드리프트 7건, SOC 2 통제 항목에 영향을 미치는 변경 2건, 감사인이 사용할 수 있는 내보내기 파일을 보여 줍니다. Visio에서 다이어그램을 다시 그리는 데 2주를 쓸 필요가 없습니다.
40분 대신 4초 만에 영향 범위 파악.
새벽 2시에 프로덕션에서 변경이 발생하면 PagerDuty 알림을 다 읽기도 전에 Blueprint가 의존 관계를 파악합니다. 다이어그램이 사고 대응 런북이 됩니다.
같은 다이어그램 위에 비용을 표시하세요.
FinOps 레이어를 켜면 모든 상자에 월별 비용이 표시됩니다. 유휴 Lambda 함수, 미사용 EBS 스냅샷, 과도하게 프로비저닝된 RDS를 연간 지출 순으로 확인하세요.
Blueprint 비교.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| 지속적 스캔(수동 새로고침 불필요) | 일부 지원 | 일부 지원 | |
| 규정 준수 통제 항목에 연결된 드리프트 알림 | |||
| 멀티 클라우드: AWS + Azure + GCP | 일부 지원 | ||
| Kubernetes + 서비스 메시 인식 | 일부 지원 | ||
| 사고 발생 시 영향 범위 / 의존성 보기 | 일부 지원 | ||
| 같은 다이어그램에 비용 표시 | |||
| 에이전트 호출 지원(MCP / Claude / Cursor) | |||
| 개방형 형식 내보내기(RDM) | |||
| 풍부한 사전 제작 클라우드 도형 라이브러리 | 일부 지원 |
Nov 2026 기준. 출처: 제공업체 문서. 현재 Lucidscale과 Cloudcraft의 도형 라이브러리가 더 풍부합니다. 부정확한 내용은 다음으로 알려 주세요: hello@creately.com.
하나의 환경에서 시작해 팀에 필요한 연결된 보기를 만드세요.
플랫폼팀과 보안팀과 함께 데이터 출처, 계정, 검토 보기를 정하고 적합한 Blueprint 설정을 안내해 드립니다.
팀이 클라우드를 연결하기 전에 궁금해하는 내용.
- Creately Blueprint란 무엇인가요?
- Creately Blueprint는 AWS 인프라 데이터를 아키텍처 모델, 리소스 목록, 검토 작업 공간으로 바꿉니다. 클라우드팀과 플랫폼팀은 같은 리소스 기록에서 만든 보기로 의존성, 보안 노출, 비용, 담당자를 살펴볼 수 있습니다.
- Creately Blueprint와 클라우드 아키텍처 다이어그램 소프트웨어는 어떻게 다른가요?
- 클라우드 아키텍처 다이어그램 소프트웨어는 시스템을 그리는 데 도움을 줍니다. Creately Blueprint는 인프라 스캔과 가져온 파일로 모델을 구축하고 다이어그램을 리소스 기록 및 검토 결과와 연결합니다. Creately Compass에 인프라 증거를 제공할 수도 있습니다.
- 인프라가 변경될 때 Blueprint로 클라우드 아키텍처 다이어그램을 최신 상태로 유지할 수 있나요?
- 새 AWS 스캔을 실행하거나 최신 인프라 데이터를 가져오면 Blueprint가 인프라 모델을 갱신할 수 있습니다. 결과 기록을 승인된 기준선과 비교해 변경을 검토할 수 있습니다. 모델은 연속적인 실시간 피드가 아니라 마지막으로 완료된 스캔이나 가져오기를 반영합니다.
- Blueprint는 어떤 클라우드 제공업체와 인프라 도구를 지원하나요?
- Blueprint는 실제 AWS 스캔, Terraform 상태, CloudFormation JSON, AWS Config 스냅샷, 스캐너 보고서, CSV 데이터를 지원합니다. Azure, Google Cloud, Kubernetes 도형 라이브러리로 다이어그램을 그릴 수 있지만 해당 플랫폼의 실제 인프라 스캔은 제공하지 않습니다.
- Creately Blueprint 요금은 어떻게 되나요?
- Blueprint 요금은 Creately 구독과 필요한 클라우드 검토 기능에 따라 달라집니다. Creately 요금제를 확인하고 클라우드 계정 범위를 알려 Blueprint팀에 문의하여 제공 여부, 포함 기능, 견적을 확인하세요.
- Blueprint는 클라우드 아키텍처와 인프라 데이터에 어떤 보안 통제를 제공하나요?
- Blueprint는 읽기 전용 AWS 캡처와 결과 인프라 기록의 폴더 및 문서 권한을 결합합니다. 호스팅 스캔은 장기 AWS 접근 키를 저장하지 않고 교차 계정 역할을 사용합니다. 공통 플랫폼 보호 조치는 보안 개요에 설명되어 있습니다.
- Blueprint가 인프라를 스캔하려면 어떤 클라우드 권한이 필요한가요?
- Blueprint의 호스팅 AWS 스캔에는 활성화한 스캔 계층의 권한을 가진 읽기 전용 교차 계정 IAM 역할이 필요합니다. 스캔은 리소스를 변경하지 않고 인프라 정보를 읽습니다. 로컬 캡처 방식으로 팀의 자체 자격 증명을 사용해 스캔하고 결과를 가져올 수도 있습니다.
실제와 다른 다이어그램을 그리는 일은 이제 그만.
실제로 운영 중인 클라우드를 스캔하세요.
사실을 연결하고 AI로 의존성을 추적하세요. 결과 모델은 언제든 확인하고 편집할 수 있습니다.
Blueprint 개발팀이 만든 제품: Creately.