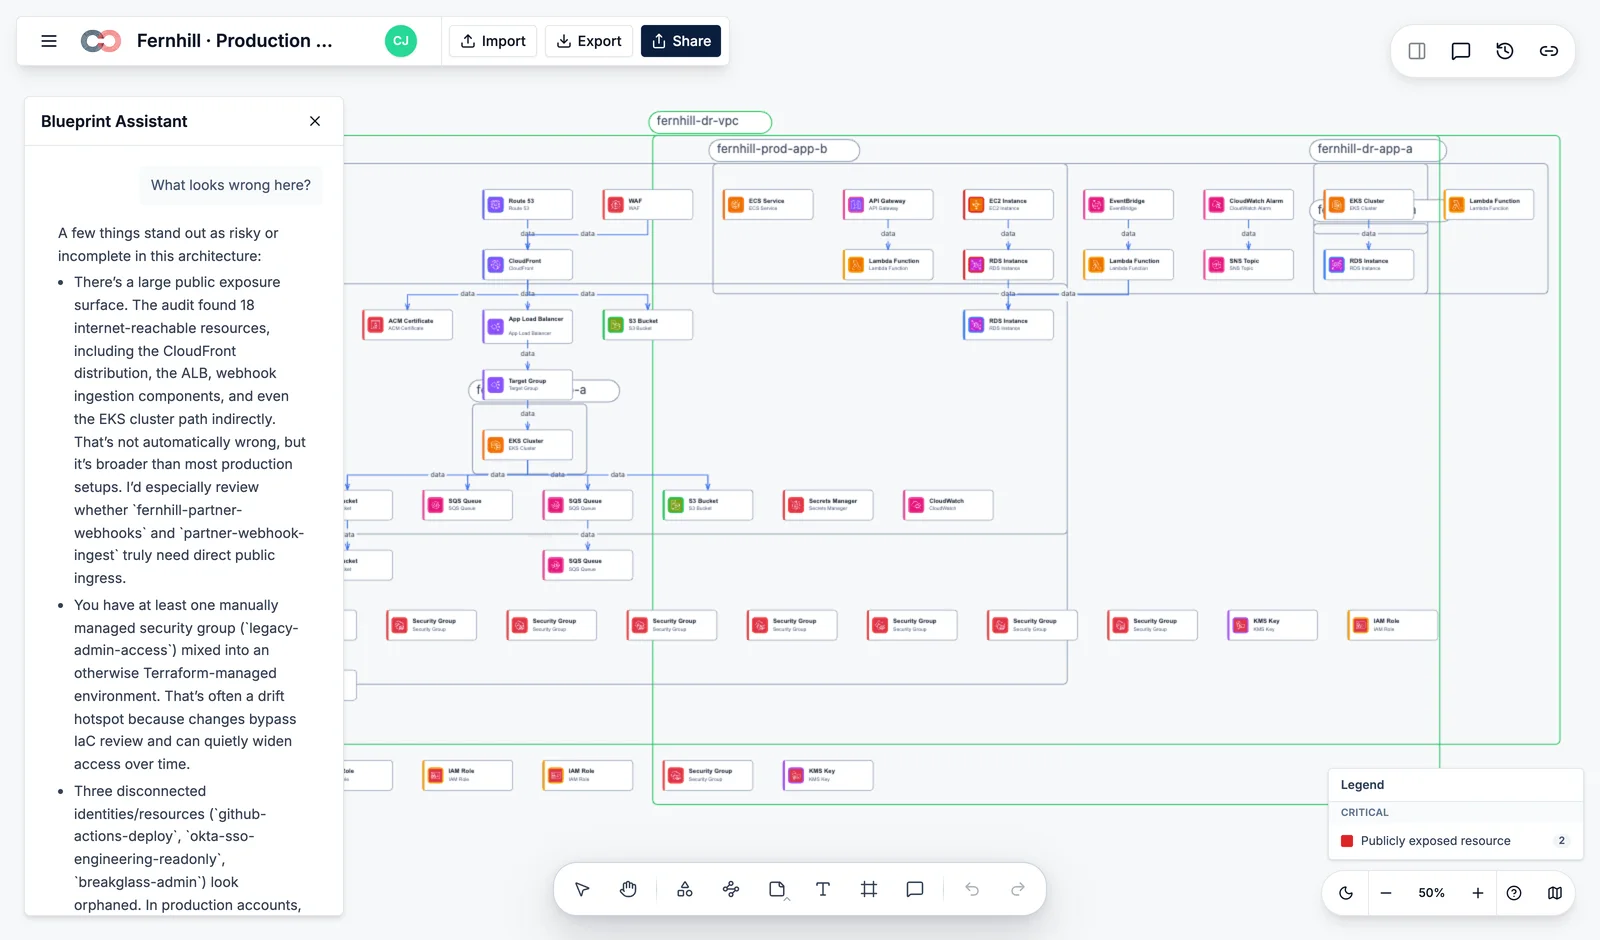
维基中的架构图,可能早已不准确。
Lucidscale 和 Cloudcraft 提供的是快照,绘制当天就可能过时。Blueprint 持续读取云环境,让图表反映云本身,而非手工绘制的示意。
通过扫描生成,而非手绘
每个账户使用只读 IAM 角色。Blueprint 每 5 分钟扫描一次(或由 webhook 触发),自动更新图表,无需在部署后手动重绘。
关注真正重要的漂移
并非所有变更都是漂移。Blueprint 揭示影响合规、安全或成本的变更,并关联其违反的 SOC 2 / HIPAA / ISO 控制措施,让您解决真正的问题。
可用于审计的导出
随时根据最新扫描导出 PDF、SVG、Visio、draw.io 或开放 RDM 格式。安全团队每次都能获得同一份保持更新的图表。
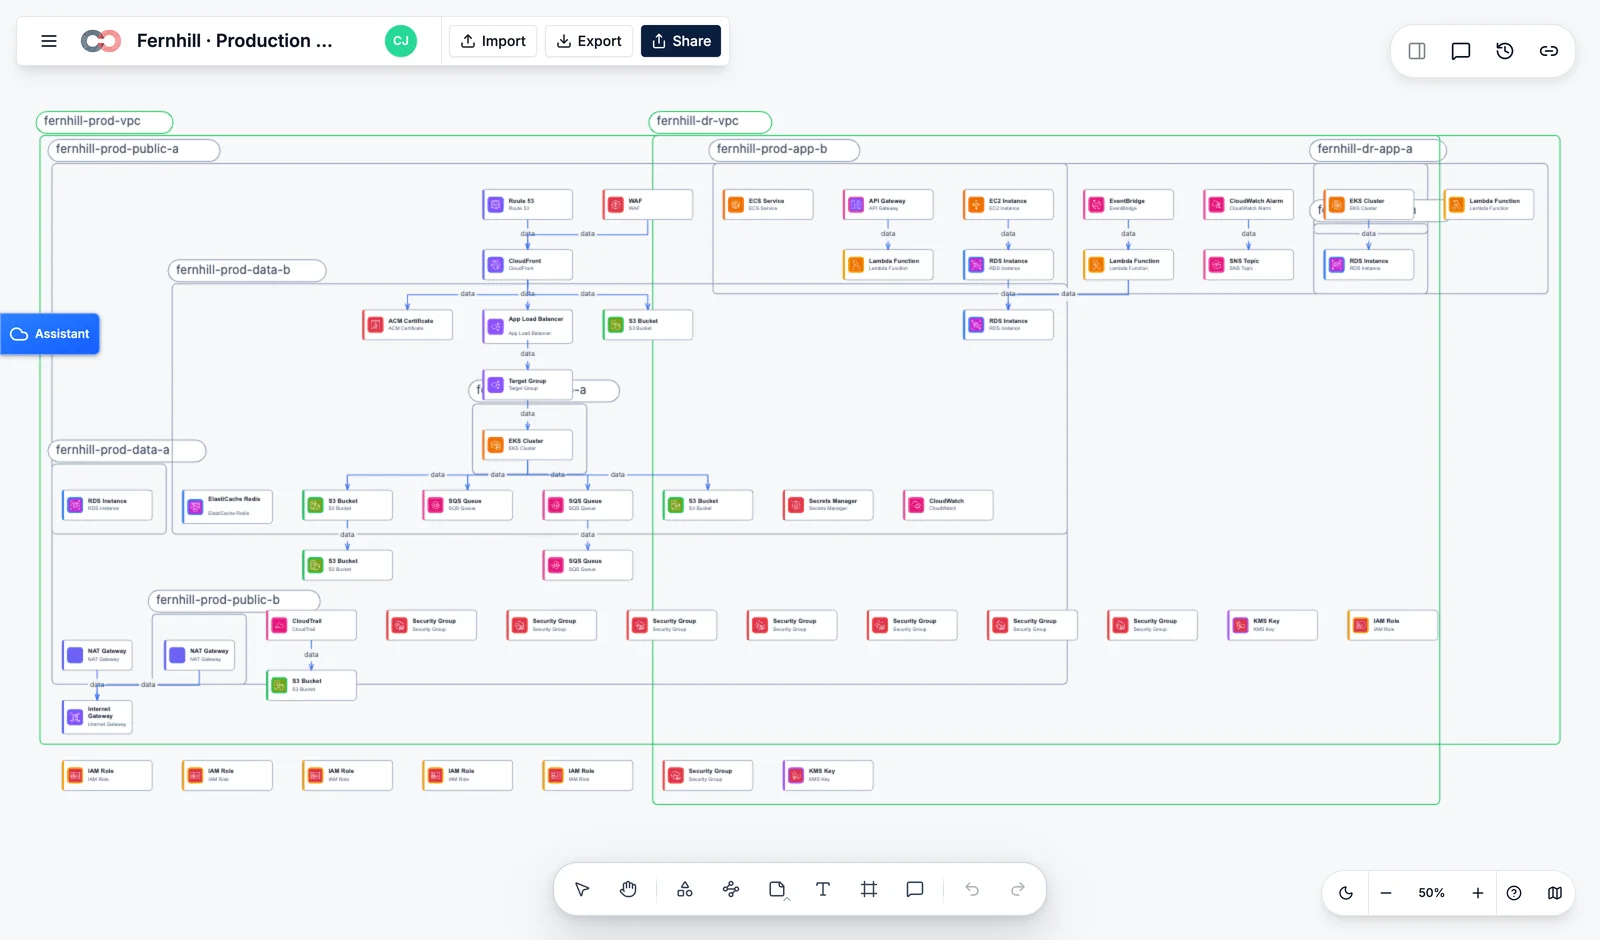
将团队正在使用的云服务和工具纳入同一全景。
EC2、EKS、RDS、Lambda、S3、IAM、VPC、CloudFront、KMS、CloudTrail 及其相互关系。
资源组、工作负载、网络、身份、存储、安全信息与关联的运营事实。
项目、工作负载、IAM、网络、数据服务,以及说明整个环境如何协作的依赖关系。
还支持读取:Kubernetes(任意云服务商)· Terraform 状态 · Pulumi 状态 · CloudFormation · Datadog · PagerDuty。 咨询集成方案 →
平台工程团队经常推迟的三项工作。
给审计人员实时图表,而不只是截图。
审计前四周,Blueprint 即可显示七项漂移、其中影响 SOC 2 控制措施的两项,以及审计人员可接受的导出文件。无需再花两周在 Visio 中重绘。
4 秒识别影响范围,无需 40 分钟。
凌晨两点生产环境发生变更时,您还没读完 PagerDuty 告警,Blueprint 就已知道哪些服务依赖它。图表直接成为事件响应手册。
在同一张图中叠加成本。
开启 FinOps 图层,每个方框即可显示月度成本。闲置 Lambda 函数、未使用的 EBS 快照、配置过高的 RDS,按年度支出排序呈现。
Blueprint 功能对比。
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| 持续扫描,无需手动刷新 | 部分支持 | 部分支持 | |
| 漂移告警关联至合规控制措施 | |||
| 多云:AWS + Azure + GCP | 部分支持 | ||
| 支持识别 Kubernetes 与服务网格 | 部分支持 | ||
| 事件发生时查看影响范围与依赖 | 部分支持 | ||
| 在同一图表中叠加成本 | |||
| 智能体可调用(MCP / Claude / Cursor) | |||
| 开放格式导出(RDM) | |||
| 成熟的预制云图形库 | 部分支持 |
截至 Nov 2026。来源:厂商文档。客观说明:Lucidscale 和 Cloudcraft 目前的图形库更丰富。如发现信息不准确,请联系 hello@creately.com.
从一个环境开始,建立团队所需的互联视图。
我们会与平台和安全团队确定数据源、账户与审查视角的范围,再为您安排合适的 Blueprint 配置。
团队连接云环境前关心的问题。
- 什么是 Creately Blueprint?
- Creately Blueprint 将 AWS 基础设施数据转为架构模型、资源清单和审查工作空间。云与平台团队可以使用基于同一资源记录的视图,检查依赖、安全暴露、成本和责任归属。
- Creately Blueprint 与云架构图软件有何区别?
- 云架构图软件帮助您绘制系统。Creately Blueprint 根据基础设施扫描和导入文件建立模型,将图表关联到资源记录与审查发现。它还可向 Creately Compass 提供基础设施证据。
- 基础设施变更时,Blueprint 能保持云架构图更新吗?
- 当您运行新的 AWS 扫描或导入更新后的基础设施数据时,Blueprint 可以刷新模型。团队可将结果记录与已接受的基准对比,审查变更。模型反映最近完成的扫描或导入结果,并非持续实时数据流。
- Blueprint 支持哪些云服务商和基础设施工具?
- Blueprint 支持实时 AWS 扫描、Terraform 状态、CloudFormation JSON、AWS Config 快照、扫描器报告与 CSV 数据。Azure、Google Cloud 和 Kubernetes 图形库支持绘图,但不提供这些平台的实时基础设施扫描。
- Creately Blueprint 如何收费?
- Blueprint 定价取决于您的 Creately 订阅及所需云审查功能。查看 Creately 套餐,并携带云账户范围联系 Blueprint 团队,确认可用性、所含功能和报价。
- Blueprint 为云架构和基础设施数据提供哪些安全控制?
- Blueprint 结合只读 AWS 数据采集与文件夹、文档权限,保护生成的基础设施记录。托管扫描使用跨账户角色,无需存储长期 AWS 访问密钥。Creately 的共享平台保护措施见安全概览。
- Blueprint 扫描基础设施需要哪些云权限?
- Blueprint 托管 AWS 扫描需要只读跨账户 IAM 角色,其权限对应您启用的扫描层。扫描只读取基础设施信息,不更改资源。本地采集方式也允许团队使用自己的凭据运行扫描,再导入结果。