検証できるクラウドアーキテクチャ。 何が、なぜ動いているかを確認。
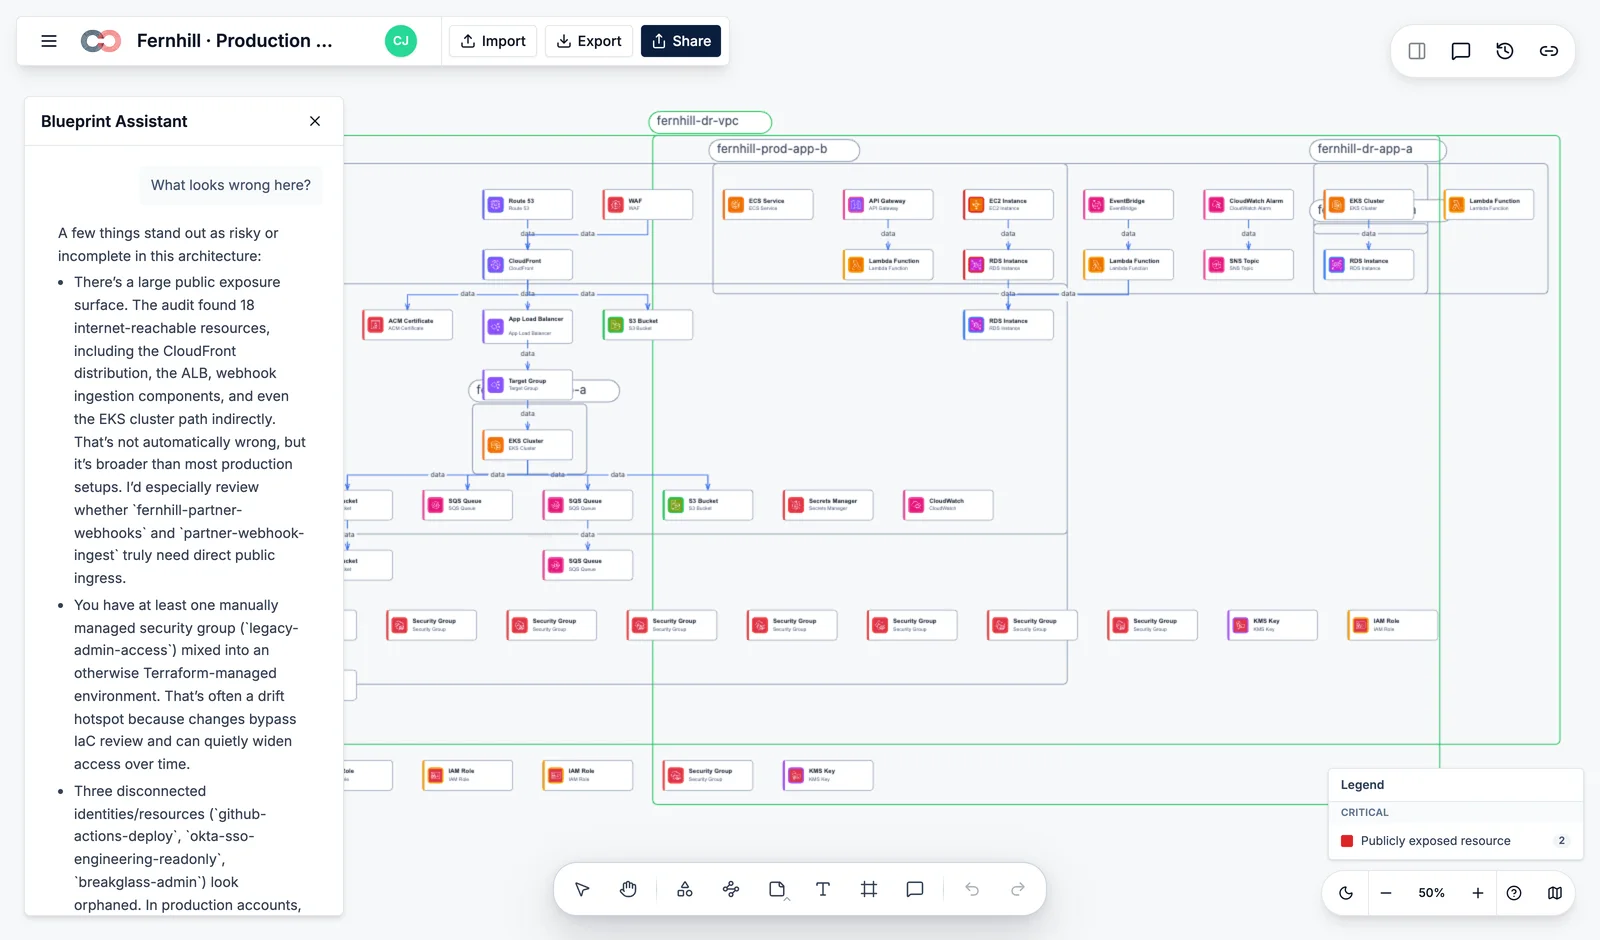
インフラの事実、依存関係、構成、変更を、一つの検証可能なビューに集約。AIが依存関係の追跡を支援し、チームが経路を確かめ、モデルを修正して、変更内容を決められます。
エビデンスの連携先:Compass · AIエージェントが読み取るための形式:RDM
Wikiの構成図は、もう実態と違っている。
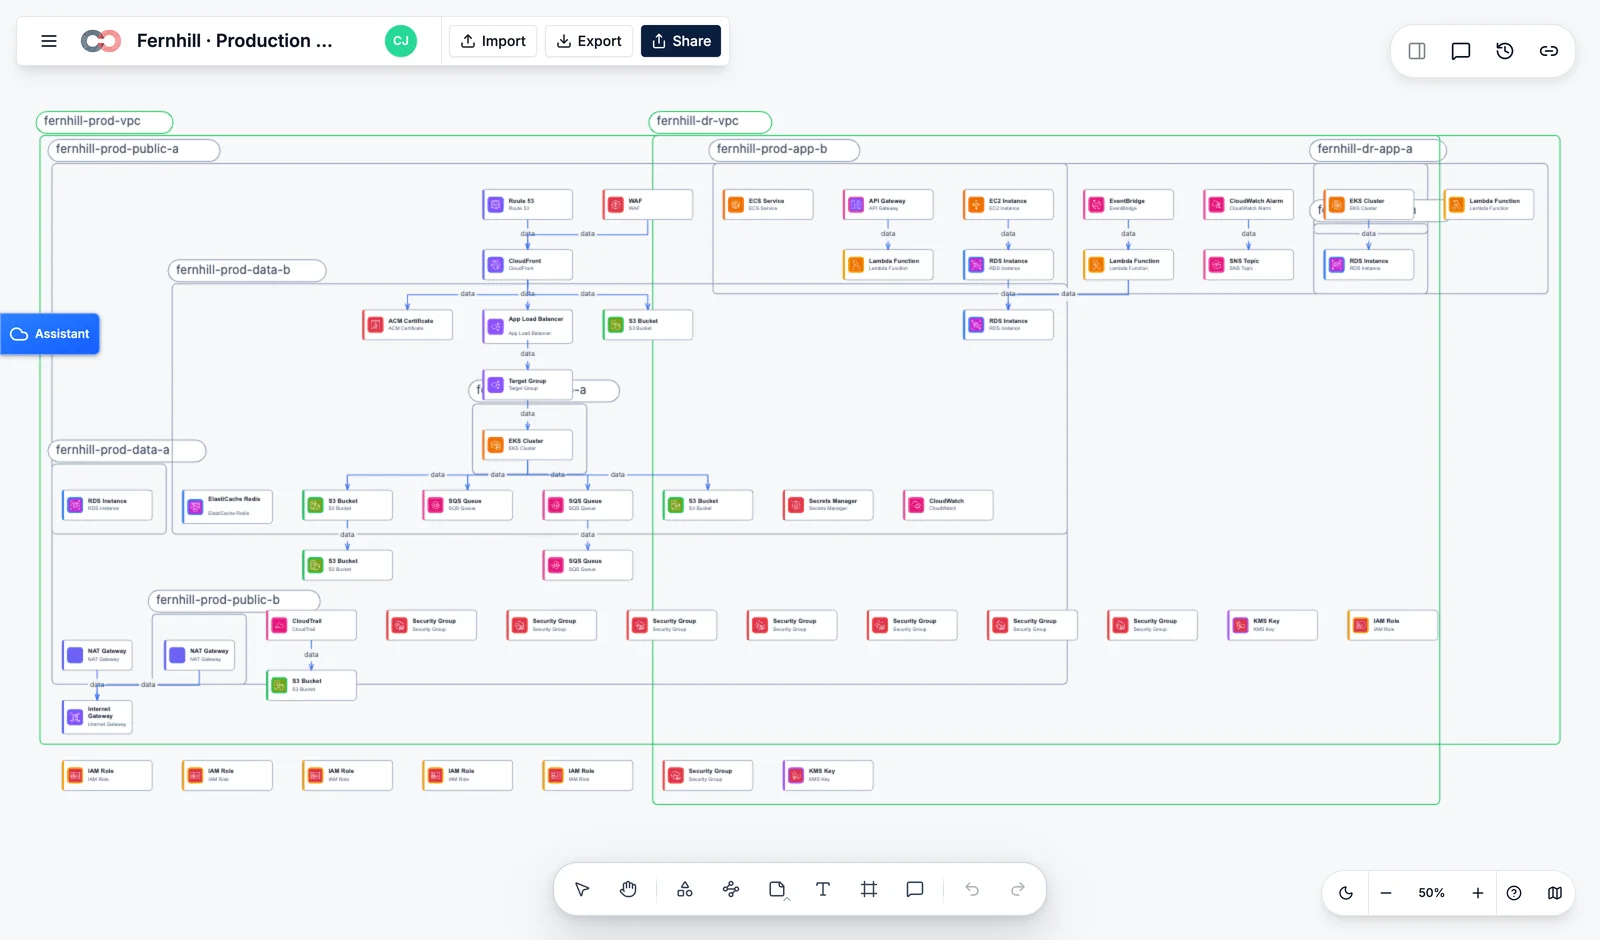
LucidscaleやCloudcraftで得られるのはスナップショットであり、描いた日から古くなります。Blueprintはクラウドを継続的に読み取り、実際の構成を図に反映します。
手描きではなく、スキャンから生成
アカウントごとに読み取り専用IAMロールを使用。5分ごと、またはWebhookでスキャンし、図を自動更新します。デプロイ後に描き直す必要はありません。
重要なドリフトを検出
すべての変更がドリフトとは限りません。コンプライアンス、セキュリティ、コストに影響する変更を検出し、違反するSOC 2・HIPAA・ISOの統制に関連付け。実際に問題になる箇所を修正できます。
監査に使えるエクスポート
スキャン直後の最新状態を、いつでもPDF・SVG・Visio・draw.io・オープンなRDM形式で出力。セキュリティチームに、常に最新の同じ図を渡せます。
使い慣れたプロバイダーとツールを、同じ全体像に。
EC2、EKS、RDS、Lambda、S3、IAM、VPC、CloudFront、KMS、CloudTrailと、それらの関係。
リソースグループ、ワークロード、ネットワーク、ID、ストレージ、セキュリティ情報、関連する運用上の事実。
プロジェクト、ワークロード、IAM、ネットワーク、データサービスと、環境全体のつながりを示す依存関係。
読み取り対応:Kubernetes(全プロバイダー) · Terraform state · Pulumi state · CloudFormation · Datadog · PagerDuty。 連携について相談 →
プラットフォーム開発チームが後回しにしがちな三つの仕事。
監査担当者に、最新の構成図を渡す。
監査の4週間前に、ドリフトした7項目、SOC 2統制に関わる2項目、監査で使えるエクスポートを表示。Visioで図を描き直す2週間の作業は不要です。
影響範囲を、40分ではなく4秒で。
午前2時に本番環境で変更が起きても、PagerDutyの通知を読み終える前にBlueprintが依存関係を把握。図をインシデント対応のランブックとして使えます。
同じ図にコストを重ねる。
FinOpsレイヤーを切り替えると、各ボックスに月額コストを表示。未稼働のLambda関数、未使用のEBSスナップショット、過剰なRDS構成を年間支出順に一覧表示します。
Blueprintの比較。
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| 継続スキャン(手動更新不要) | 一部対応 | 一部対応 | |
| コンプライアンス統制に関連付けたドリフト通知 | |||
| マルチクラウド:AWS + Azure + GCP | 一部対応 | ||
| Kubernetesとサービスメッシュの把握 | 一部対応 | ||
| インシデント時の影響範囲・依存関係ビュー | 一部対応 | ||
| 同じ図へのコスト表示 | |||
| エージェントから呼び出し可能(MCP / Claude / Cursor) | |||
| オープン形式でエクスポート(RDM) | |||
| 充実した既製クラウド図形ライブラリ | 一部対応 |
Nov 2026時点。出典:各社のドキュメント。現時点では、LucidscaleとCloudcraftの図形ライブラリの方が充実しています。不正確な情報は、こちらまでお知らせください: hello@creately.com.
一つの環境から、チームに必要なつながりを可視化。
プラットフォームとセキュリティのチームと共に、ソース、アカウント、レビュービューの範囲を定め、適切なBlueprintの設定へご案内します。
クラウドを接続する前の疑問にお答えします。
- Creately Blueprintとは何ですか?
- Creately BlueprintはAWSのインフラデータを、アーキテクチャモデル、リソース一覧、レビューワークスペースに変換します。同じリソース記録に基づくビューで、依存関係、セキュリティ上の公開範囲、コスト、担当を確認できます。
- Creately Blueprintとクラウド構成図ソフトウェアの違いは何ですか?
- クラウド構成図ソフトウェアはシステムの作図を支援します。Blueprintはインフラスキャンやインポートファイルからモデルを構築し、図をリソース記録やレビュー結果に関連付けます。Creately Compassにインフラのエビデンスを渡すこともできます。
- インフラの変更に合わせてクラウド構成図を更新できますか?
- 新しいAWSスキャンを実行するか、更新済みインフラデータを取り込むと、モデルを更新できます。承認済みベースラインと記録を比較して変更をレビューできます。モデルは継続的なリアルタイムフィードではなく、最後に完了したスキャンまたはインポートの状態を反映します。
- 利用できるクラウドプロバイダーとインフラツールは?
- AWSのライブスキャン、Terraform state、CloudFormation JSON、AWS Configスナップショット、スキャナーレポート、CSVに対応します。Azure、Google Cloud、Kubernetesの図形ライブラリは作図用であり、これらのプラットフォームのライブスキャンには対応していません。
- Creately Blueprintの料金体系は?
- Createlyの契約と必要なクラウドレビュー機能によって異なります。プランを確認し、対象のクラウドアカウントの範囲を添えてBlueprintチームにお問い合わせください。利用可否、機能、見積もりをご案内します。
- クラウド構成やインフラデータにはどのようなセキュリティ統制がありますか?
- 読み取り専用のAWS取得と、生成されたインフラ記録に対するフォルダー・文書権限を組み合わせています。ホスト型スキャンはクロスアカウントロールを使い、長期AWSアクセスキーを保存しません。共通の保護機能はセキュリティ概要をご確認ください。
- インフラのスキャンにはどのようなクラウド権限が必要ですか?
- ホスト型AWSスキャンには、有効にするスキャンレイヤーに応じた権限を持つ、読み取り専用のクロスアカウントIAMロールが必要です。リソースを変更せず、インフラ情報を読み取ります。独自の認証情報でローカルスキャンを実行し、結果をインポートする方法もあります。
実態と違う図を描くのは、もう終わりに。
実際に稼働するクラウドのスキャンを始める。
事実をつなぎ、AIが依存関係を追跡。生成されたモデルを、確認・編集できる状態に保ちます。
Blueprintを開発しているのは、こちらの製品を手がけるチームです: Creately.