Arquitetura de nuvem que você pode inspecionar — veja o que está em execução e por quê.
Reúna fatos da infraestrutura, dependências, configurações e mudanças em uma visão conectada e inspecionável. A IA pode ajudar a rastrear o que depende do quê; sua equipe pode verificar o caminho, corrigir o modelo e decidir o que muda.
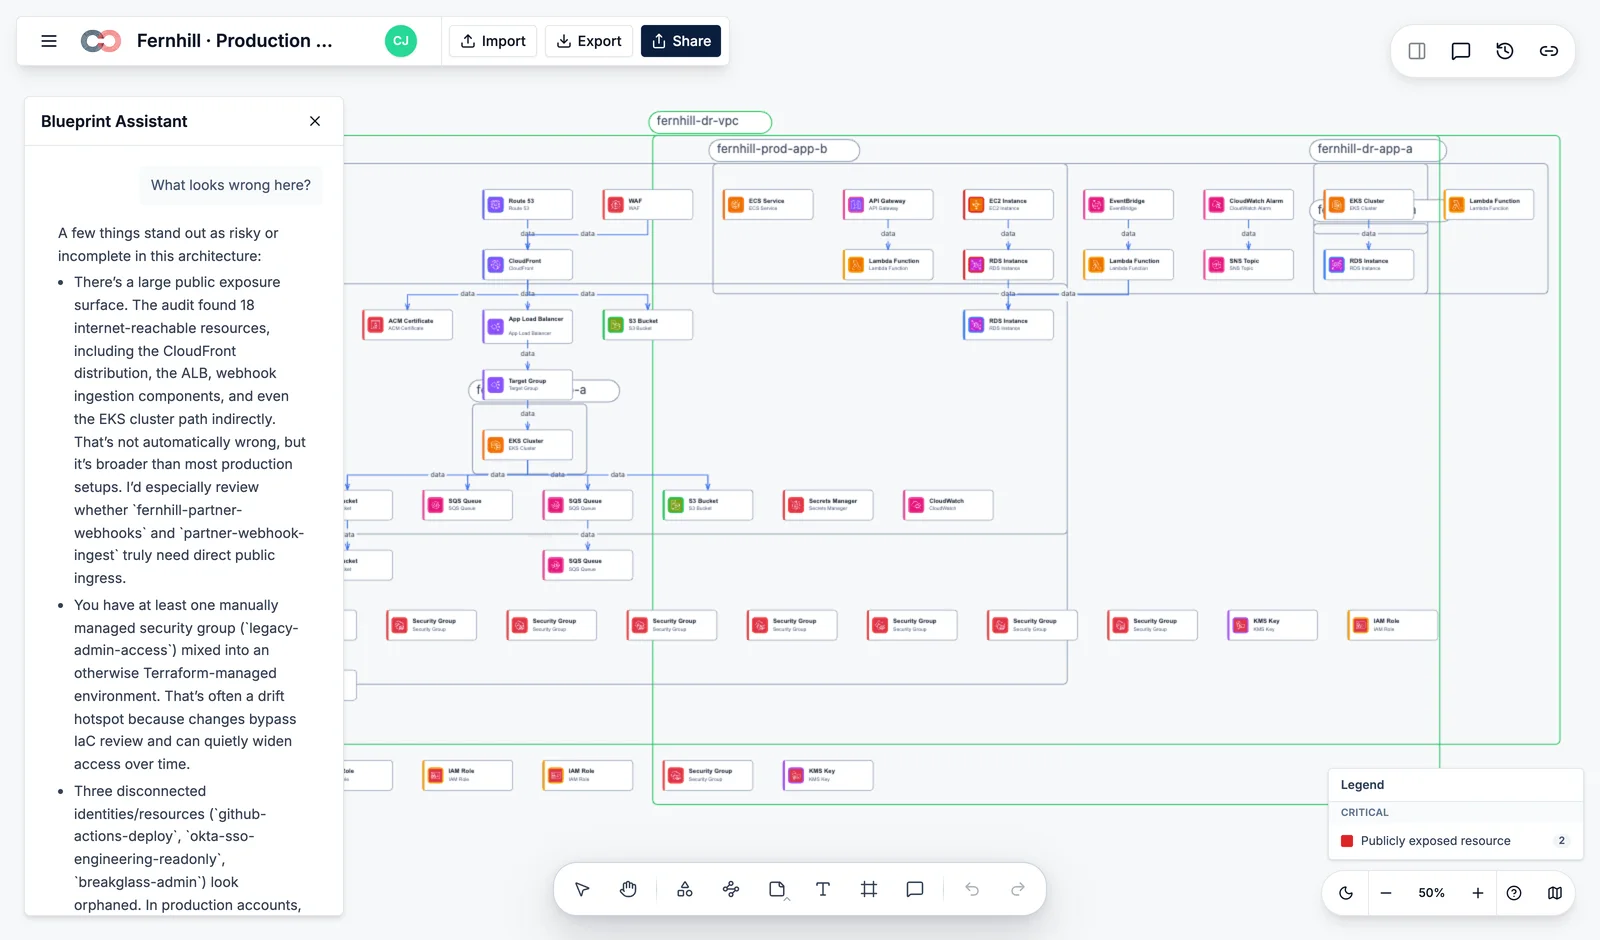
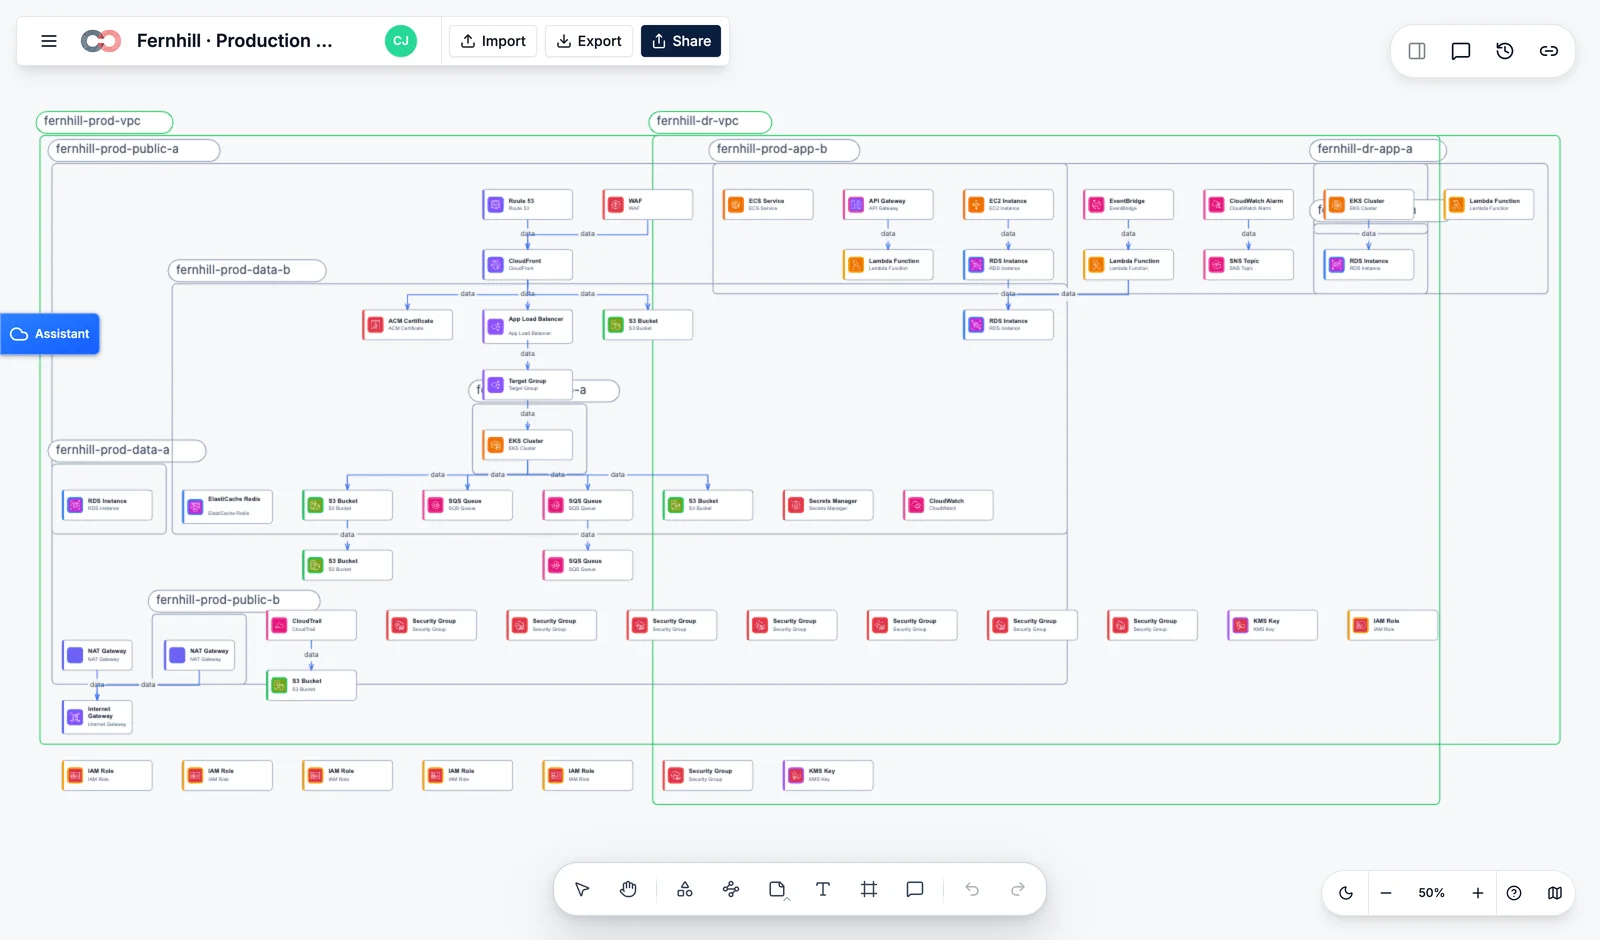
Feito para alimentar evidências no Compass e ser lido por agentes de IA por meio do RDM
O diagrama de arquitetura no seu wiki já está errado.
Lucidscale e Cloudcraft entregam um instantâneo. O instantâneo fica desatualizado no dia em que é desenhado. O Blueprint é uma leitura contínua da nuvem — o diagrama é a nuvem, não um desenho dela.
Escaneado, não desenhado
Papel IAM somente leitura por conta. O Blueprint escaneia a cada 5 minutos (ou por webhook). O diagrama se atualiza sozinho. Ninguém precisa lembrar de redesenhá-lo depois de um deploy.
Detecção de desvios que importa
Nem toda mudança é um desvio. O Blueprint destaca as que afetam conformidade, segurança ou custo — e as vincula ao controle SOC 2 / HIPAA / ISO que elas quebram. Assim você corrige o que de fato quebra.
Exportações prontas para auditoria
Exporte para PDF, SVG, Visio, draw.io ou o formato aberto RDM — a qualquer momento, recém-saído de um escaneamento. Seu time de segurança recebe o mesmo diagrama sempre, nunca desatualizado.
Traga os provedores e ferramentas que sua equipe já usa para a mesma imagem.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail e as relações entre eles.
Grupos de recursos, cargas de trabalho, rede, identidade, armazenamento, contexto de segurança e fatos operacionais conectados.
Projetos, cargas de trabalho, IAM, redes, serviços de dados e as dependências que explicam como o parque se encaixa.
Também lê: Kubernetes (qualquer provedor) · estado do Terraform · estado do Pulumi · CloudFormation · Datadog · PagerDuty. Pergunte sobre uma integração →
Três tarefas que toda equipe de Engenharia de Plataforma adia.
Entregue ao auditor um diagrama vivo, não uma captura de tela.
Quatro semanas antes da auditoria, o Blueprint mostra as sete coisas que sofreram desvio, as duas que afetam controles SOC 2 e a exportação que o auditor vai aceitar. Fim do sprint de duas semanas redesenhando diagramas no Visio.
Raio de impacto em 4 segundos, não em 40 minutos.
Quando algo muda em produção às 2h da manhã, o Blueprint já sabe o que depende disso antes de você terminar de ler o alerta do PagerDuty. O diagrama se torna o runbook de resposta a incidentes.
Sobreponha o custo no mesmo diagrama.
Ative a camada de FinOps. Cada caixa mostra seu custo mensal. Funções Lambda ociosas, snapshots EBS sem uso, RDS superprovisionado — tudo em uma lista ordenada pelo gasto anual.
Como o Blueprint se compara.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Escaneamento contínuo (sem atualização manual) | Parcial | Parcial | |
| Alertas de desvio vinculados a controles de conformidade | |||
| Multinuvem: AWS + Azure + GCP | Parcial | ||
| Reconhecimento de Kubernetes + service mesh | Parcial | ||
| Visão de raio de impacto / dependências no momento do incidente | Parcial | ||
| Sobreposição de custo no mesmo diagrama | |||
| Chamável por agentes (MCP / Claude / Cursor) | |||
| Exportação em formato aberto (RDM) | |||
| Biblioteca madura de formas de nuvem prontas | Parcial |
Em outubro de 2026. Fontes: documentação dos fornecedores. Com franqueza: hoje o Lucidscale e o Cloudcraft têm bibliotecas de formas mais ricas. Aponte qualquer imprecisão em hello@creately.com.
Comece com um ambiente. Construa a visão conectada de que sua equipe precisa.
Vamos definir com suas equipes de plataforma e segurança as fontes, contas e lentes de revisão, e depois direcionar você para a configuração do Blueprint adequada.
O que as equipes perguntam antes de conectar sua nuvem.
- O que é o Creately Blueprint?
- O Creately Blueprint transforma dados de infraestrutura AWS em um modelo de arquitetura, um inventário de recursos e um espaço de revisão. Equipes de nuvem e plataforma podem inspecionar dependências, exposição de segurança, custo e responsáveis usando visões construídas a partir dos mesmos registros de recursos.
- Qual a diferença entre o Creately Blueprint e um software de diagramas de arquitetura de nuvem?
- Um software de diagramas de arquitetura de nuvem ajuda você a desenhar um sistema. O Creately Blueprint constrói seu modelo a partir de escaneamentos de infraestrutura e arquivos importados, conectando o diagrama a registros de recursos e achados de revisão. Ele também pode fornecer evidências de infraestrutura para o Creately Compass.
- O Blueprint mantém os diagramas de arquitetura de nuvem atualizados conforme a infraestrutura muda?
- O Blueprint pode atualizar seu modelo de infraestrutura quando você executa um novo escaneamento da AWS ou importa dados de infraestrutura atualizados. As equipes podem comparar os registros resultantes com uma linha de base aceita para revisar mudanças. O modelo reflete o último escaneamento ou importação concluído, e não um fluxo contínuo em tempo real.
- Quais provedores de nuvem e ferramentas de infraestrutura o Blueprint pode usar?
- O Blueprint oferece suporte a escaneamentos ao vivo da AWS, estado do Terraform, JSON do CloudFormation, instantâneos do AWS Config, relatórios de scanners e dados CSV. As bibliotecas de formas de Azure, Google Cloud e Kubernetes apoiam a diagramação, mas não oferecem escaneamento ao vivo de infraestrutura nessas plataformas.
- Como funciona o preço do Creately Blueprint?
- O preço do Blueprint depende da sua assinatura do Creately e das capacidades de revisão de nuvem de que você precisa. Consulte os planos do Creately e fale com a equipe do Blueprint informando o escopo das suas contas de nuvem para confirmar disponibilidade, recursos incluídos e uma cotação.
- Quais controles de segurança o Blueprint oferece para arquitetura de nuvem e dados de infraestrutura?
- O Blueprint combina captura somente leitura da AWS com permissões de pasta e de documento para os registros de infraestrutura resultantes. Os escaneamentos hospedados usam um papel entre contas, sem armazenar chaves de acesso AWS de longa duração. As proteções compartilhadas da plataforma Creately estão descritas na visão geral de segurança.
- Quais permissões de nuvem o Blueprint precisa para escanear a infraestrutura?
- O escaneamento hospedado da AWS no Blueprint exige um papel IAM entre contas, somente leitura, com permissões para as camadas de escaneamento que você habilitar. O escaneamento lê informações de infraestrutura em vez de alterar recursos. Um caminho de captura local também permite que sua equipe execute o escaneamento com as próprias credenciais e importe os resultados.
Pare de desenhar diagramas que mentem.
Comece a escanear a nuvem que você realmente executa.
Conecte os fatos, deixe a IA rastrear as dependências e mantenha o modelo resultante visível e editável.
O Blueprint é criado pela equipe por trás do Creately.