Architektura chmurowa, którą możesz zweryfikować — zobacz, co działa i dlaczego.
Połącz fakty o infrastrukturze, zależności, konfiguracje i zmiany w jeden widok, który można zweryfikować. AI pomaga prześledzić zależności, a zespół sprawdza ścieżkę, koryguje model i decyduje o zmianach.
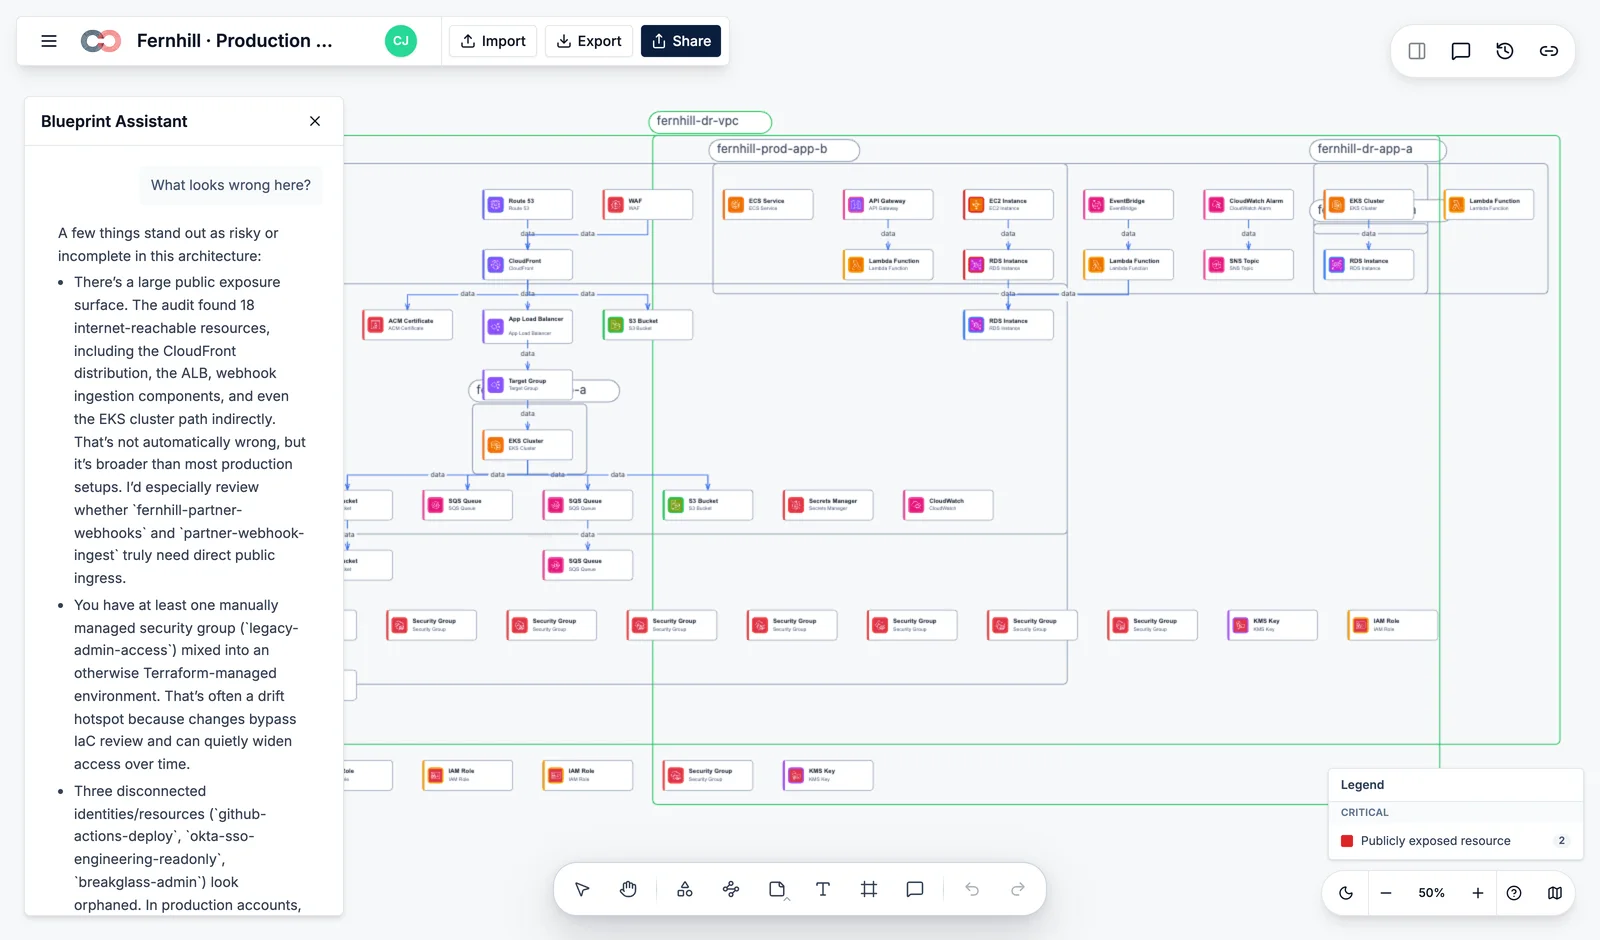
Dostarcza dowody do Compass i umożliwia ich odczyt agentom AI przez RDM
Diagram architektury w Twojej wiki jest już nieaktualny.
Lucidscale i Cloudcraft pokazują migawkę, która dezaktualizuje się w dniu utworzenia. Blueprint stale odczytuje chmurę — diagram odzwierciedla samą chmurę, a nie jej ręczny szkic.
Skanowanie zamiast rysowania
Rola IAM tylko do odczytu dla każdego konta. Blueprint skanuje co 5 minut lub po wywołaniu webhooka. Diagram aktualizuje się automatycznie. Nikt nie musi pamiętać o przerysowaniu go po wdrożeniu.
Wykrywanie istotnych odchyleń
Nie każda zmiana jest odchyleniem. Blueprint wskazuje te, które wpływają na zgodność, bezpieczeństwo lub koszty, i łączy je z naruszanym mechanizmem SOC 2 / HIPAA / ISO. Naprawiasz więc rzeczywiste problemy.
Eksporty gotowe do audytu
Eksportuj do PDF, SVG, Visio, draw.io lub otwartego formatu RDM — w dowolnym momencie, na podstawie aktualnego skanu. Zespół bezpieczeństwa zawsze otrzymuje ten sam, aktualny diagram.
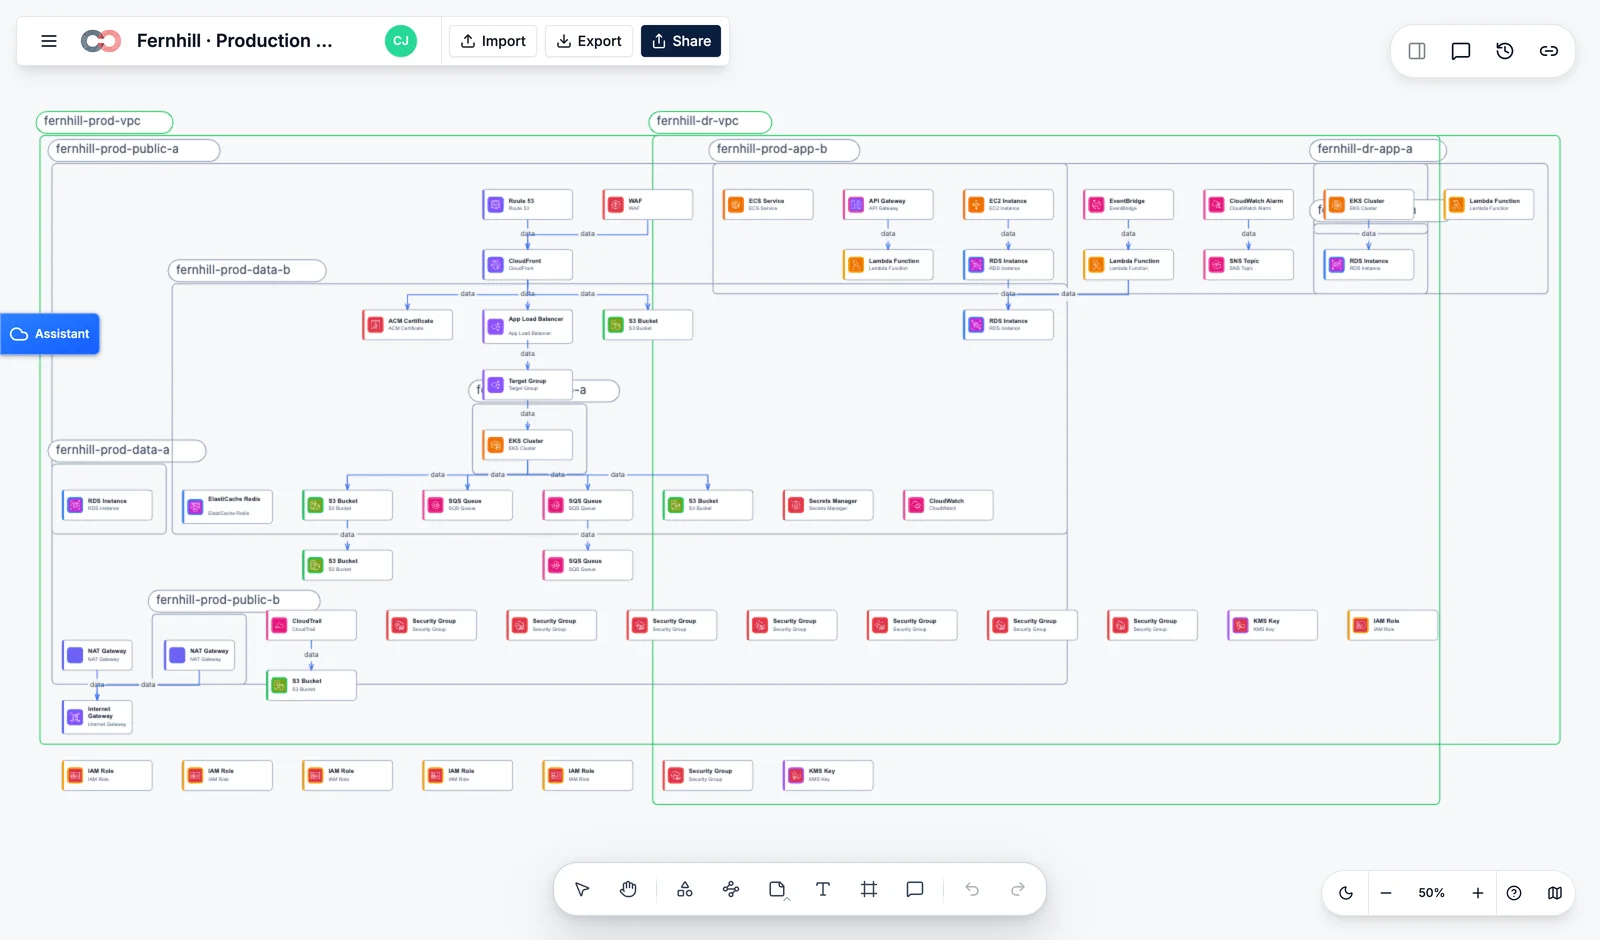
Połącz dostawców i narzędzia używane przez zespół w jednym obrazie.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail i zależności między nimi.
Grupy zasobów, obciążenia, sieci, tożsamość, pamięć masowa, kontekst bezpieczeństwa i powiązane fakty operacyjne.
Projekty, obciążenia, IAM, sieci, usługi danych i zależności pokazujące powiązania w środowisku.
Odczytuje także: Kubernetes u dowolnego dostawcy · stan Terraform · stan Pulumi · CloudFormation · Datadog · PagerDuty. Zapytaj o integrację →
Trzy zadania odkładane przez zespoły platformowe.
Przekaż audytorowi aktualizowany diagram zamiast zrzutu ekranu.
Cztery tygodnie przed audytem Blueprint pokaże siedem odchyleń, dwa dotyczące mechanizmów SOC 2 i eksport akceptowany przez audytora. Koniec z dwutygodniowym przerysowywaniem diagramów w Visio.
Zasięg skutków w 4 sekundy zamiast 40 minut.
Gdy coś zmieni się na produkcji o drugiej w nocy, Blueprint zna zależności, zanim skończysz czytać alert PagerDuty. Diagram staje się instrukcją reagowania na incydent.
Nałóż koszty na ten sam diagram.
Włącz warstwę FinOps. Każdy blok pokazuje koszt miesięczny. Bezczynne funkcje Lambda, nieużywane migawki EBS, nadmiarowo przydzielone zasoby RDS — na liście uporządkowanej według rocznych wydatków.
Porównanie Blueprint.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Ciągłe skanowanie bez ręcznego odświeżania | Częściowo | Częściowo | |
| Alerty o odchyleniach powiązane z mechanizmami zgodności | |||
| Wiele chmur: AWS + Azure + GCP | Częściowo | ||
| Obsługa kontekstu Kubernetes i service mesh | Częściowo | ||
| Widok zasięgu skutków i zależności podczas incydentu | Częściowo | ||
| Koszty na tym samym diagramie | |||
| Wywoływanie przez agentów (MCP / Claude / Cursor) | |||
| Eksport w otwartym formacie RDM | |||
| Rozbudowana biblioteka gotowych kształtów chmurowych | Częściowo |
Stan na Nov 2026. Źródła: dokumentacja dostawców. Uczciwie: Lucidscale i Cloudcraft mają dziś bogatsze biblioteki kształtów. Nieścisłości zgłaszaj na hello@creately.com.
Zacznij od jednego środowiska. Zbuduj połączony widok potrzebny zespołowi.
Wspólnie z zespołami platformowym i bezpieczeństwa ustalimy źródła, konta i widoki przeglądu, a następnie dobierzemy właściwą konfigurację Blueprint.
O co pytają zespoły przed połączeniem chmury.
- Czym jest Creately Blueprint?
- Creately Blueprint przekształca dane infrastruktury AWS w model architektury, inwentarz zasobów i przestrzeń przeglądu. Zespoły chmurowe i platformowe mogą sprawdzać zależności, ekspozycję na zagrożenia, koszty i odpowiedzialność w widokach opartych na tych samych rekordach zasobów.
- Czym Creately Blueprint różni się od oprogramowania do diagramów architektury chmurowej?
- Oprogramowanie do diagramów architektury chmurowej pomaga narysować system. Creately Blueprint buduje model ze skanów infrastruktury i importowanych plików, łącząc diagram z rekordami zasobów i ustaleniami przeglądu. Może też dostarczać dowody z infrastruktury do Creately Compass.
- Czy Blueprint może aktualizować diagramy architektury chmurowej po zmianach infrastruktury?
- Blueprint może odświeżyć model infrastruktury po nowym skanowaniu AWS lub imporcie zaktualizowanych danych. Zespoły porównują otrzymane rekordy z zaakceptowaną bazą odniesienia, aby ocenić zmiany. Model odzwierciedla ostatni ukończony skan lub import, a nie ciągły strumień w czasie rzeczywistym.
- Jakich dostawców chmury i narzędzia infrastruktury obsługuje Blueprint?
- Blueprint obsługuje skanowanie AWS, stan Terraform, CloudFormation JSON, migawki AWS Config, raporty skanerów i dane CSV. Biblioteki kształtów Azure, Google Cloud i Kubernetes umożliwiają tworzenie diagramów, ale nie zapewniają skanowania infrastruktury tych platform.
- Ile kosztuje Creately Blueprint?
- Cena Blueprint zależy od subskrypcji Creately i potrzebnych funkcji przeglądu chmury. Sprawdź plany Creately i skontaktuj się z zespołem Blueprint, podając zakres kont chmurowych, aby potwierdzić dostępność, funkcje i wycenę.
- Jakie zabezpieczenia architektury chmurowej i danych infrastruktury zapewnia Blueprint?
- Blueprint łączy pobieranie danych AWS tylko do odczytu z uprawnieniami folderów i dokumentów dla utworzonych rekordów infrastruktury. Skanowanie hostowane używa roli między kontami bez przechowywania długoterminowych kluczy dostępu AWS. Wspólne zabezpieczenia platformy Creately opisuje przegląd bezpieczeństwa.
- Jakich uprawnień chmurowych potrzebuje Blueprint do skanowania infrastruktury?
- Hostowane skanowanie AWS w Blueprint wymaga roli IAM między kontami tylko do odczytu, z uprawnieniami do włączonych warstw skanowania. Skan odczytuje informacje o infrastrukturze bez zmieniania zasobów. Lokalna ścieżka pobierania pozwala zespołowi wykonać skan z własnymi poświadczeniami i zaimportować wyniki.
Przestań rysować diagramy, które mijają się z prawdą.
Zacznij skanować chmurę, z której rzeczywiście korzystasz.
Połącz fakty, pozwól AI prześledzić zależności i zachowaj widoczność oraz możliwość edycji modelu.
Blueprint tworzy zespół odpowiedzialny za Creately.