Cloud-Architektur, die Sie überprüfen können – Sehen Sie, was läuft und warum.
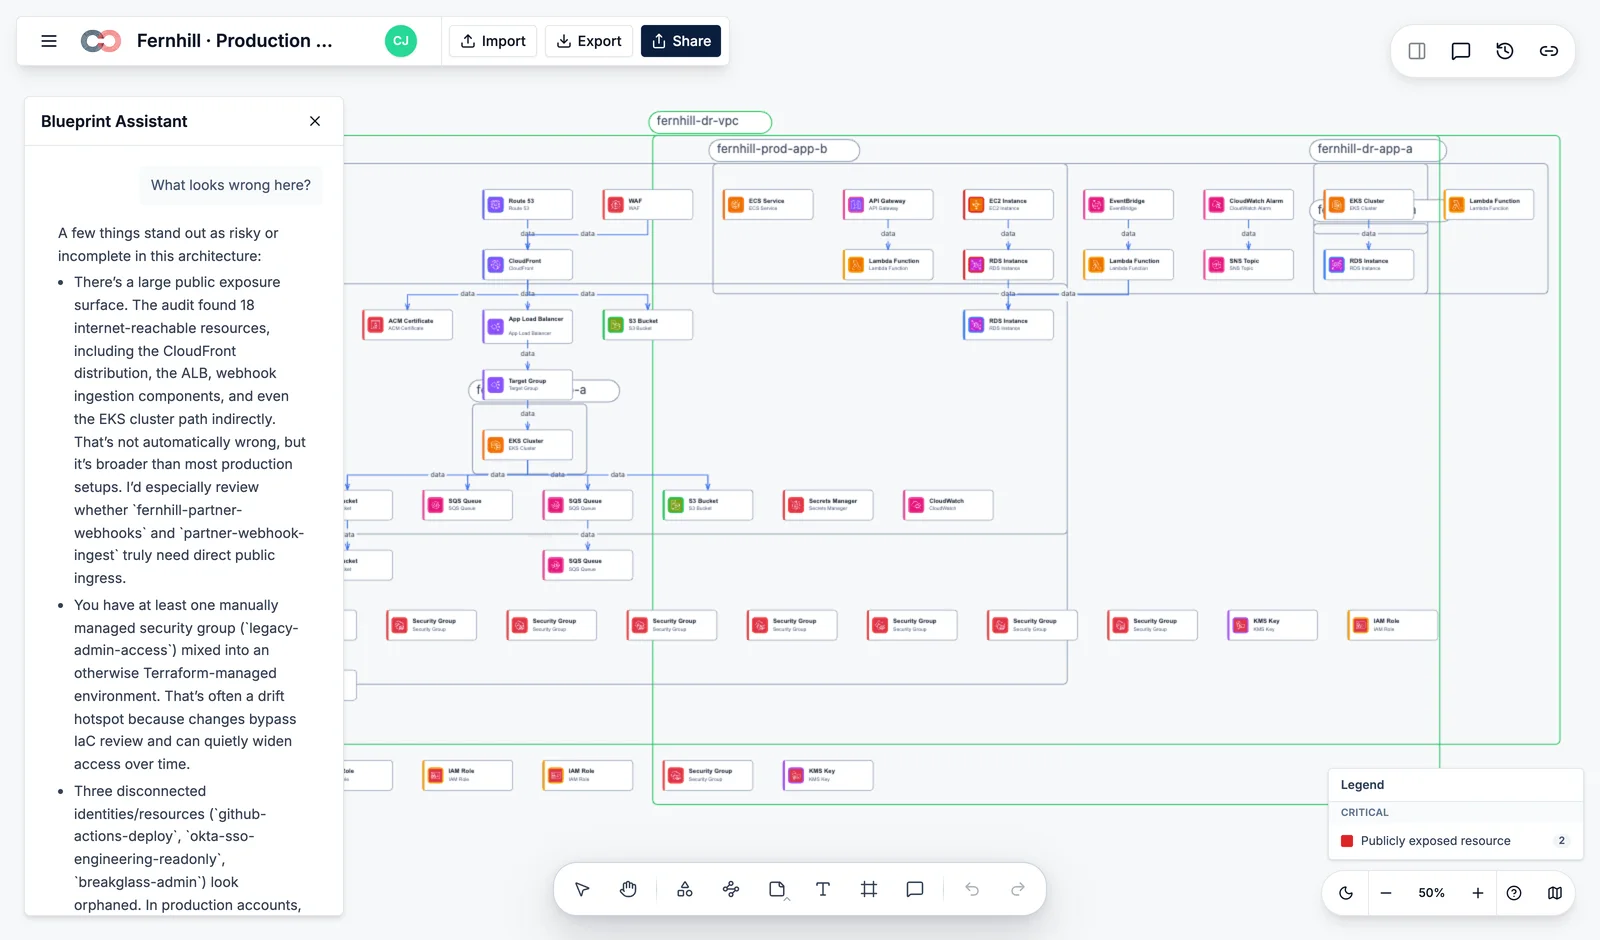
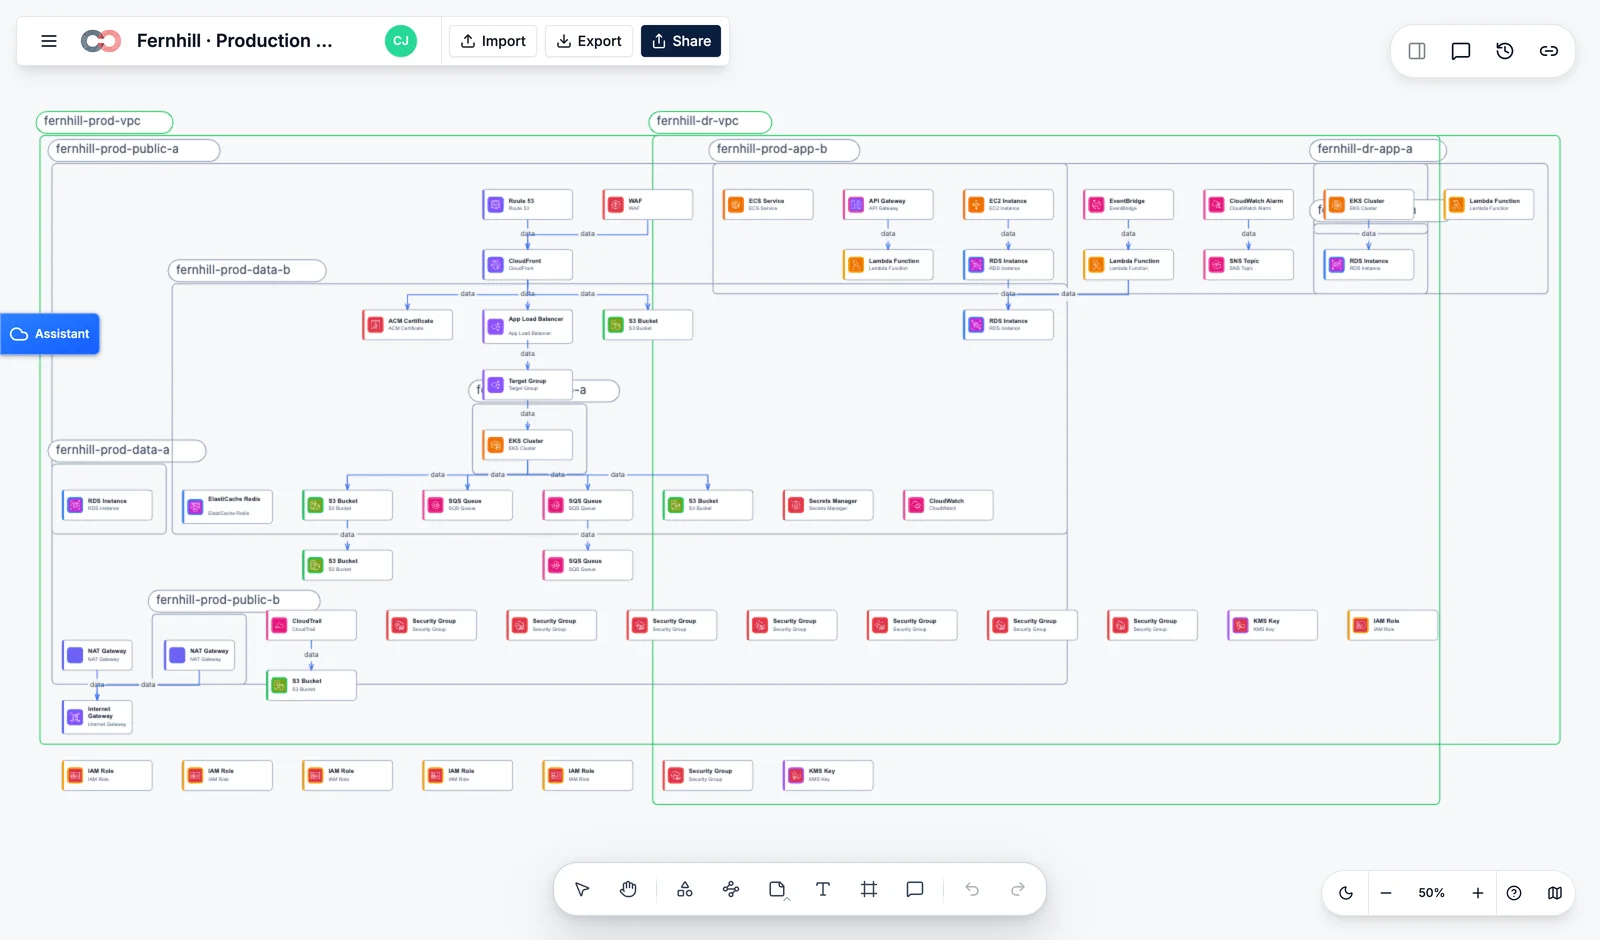
Bringen Sie Fakten, Abhängigkeiten, Konfigurationen und Änderungen zur Infrastruktur in eine zusammenhängende, überprüfbare Ansicht. KI kann dabei helfen, herauszufinden, was von was abhängt; Ihr Team kann den Pfad überprüfen, das Modell korrigieren und entscheiden, welche Änderungen vorgenommen werden sollen.
Gebaut, um Beweise einzuspeisenCompassund von KI-Agenten durchgelesen werdenRDM
Das Bogendiagramm in deinem Wiki ist bereits falsch.
Lucidscale und Cloudcraft geben Ihnen einen Schnappschuss. Der Schnappschuss ist am Tag seiner Erstellung veraltet. Blueprint ist ein kontinuierliches Lesen der Cloud – das Diagramm ist die Cloud, keine Zeichnung davon.
Gescannt, nicht gezeichnet
Schreibgeschützte IAM-Rolle pro Konto. Blueprint-Scans alle 5 Minuten (oder per Webhook). Das Diagramm wird automatisch aktualisiert. Niemand muss daran denken, es nach einer Bereitstellung neu zu zeichnen.
Drifterkennung, die zählt
Nicht jede Veränderung bedeutet Drift. Blueprint zeigt diejenigen auf, die Compliance, Sicherheit oder Kosten berühren – und verknüpft sie mit der SOC 2-/HIPAA-/ISO-Kontrolle, die sie durchbrechen. Sie reparieren also, was tatsächlich kaputt geht.
Revisionsfähige Exporte
Exportieren Sie in PDF, SVG, Visio, draw.io oder das offene RDM-Format – jederzeit, frisch vom Scan. Ihr Sicherheitsteam erhält jedes Mal das gleiche Diagramm, das nie veraltet ist.
Bringen Sie die Anbieter und Tools, die Ihr Team bereits nutzt, auf das gleiche Bild.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail und die Beziehungen zwischen ihnen.
Ressourcengruppen, Arbeitslasten, Netzwerk, Identität, Speicher, Sicherheitskontext und damit verbundene betriebliche Fakten.
Projekte, Workloads, IAM, Netzwerke, Datendienste und die Abhängigkeiten, die erklären, wie der Bestand zusammenpasst.
Lies auch: Kubernetes (beliebiger Anbieter) · Terraform-Status · Pulumi-Status · CloudFormation · Datadog · PagerDuty. Fragen Sie nach einer Integration →
Drei Jobs verschiebt jedes Platform Eng-Team.
Geben Sie dem Auditor ein Live-Diagramm, keinen Screenshot.
Vier Wochen vor dem Audit zeigt Ihnen Blueprint die sieben Dinge, die sich geändert haben, die beiden, die SOC 2-Kontrollen berühren, und den Export, den der Auditor akzeptieren wird. Kein zweiwöchiges Sprint-Neuzeichnen von Diagrammen in Visio mehr.
Explosionsradius in 4 Sekunden, nicht in 40 Minuten.
Wenn sich um 2 Uhr morgens etwas in der Produktion ändert, weiß Blueprint, was davon abhängt, bevor Sie die PagerDuty-Warnung zu Ende gelesen haben. Das Diagramm wird zum Incident-Response-Runbook.
Overlay-Kosten im selben Diagramm.
Schalten Sie die FinOps-Ebene um. In jeder Box sind die monatlichen Kosten aufgeführt. Leerlauf-Lambda-Funktionen, ungenutzte EBS-Snapshots, überdimensioniertes RDS – angezeigt als Liste, geordnet nach jährlichem Brennwert.
Wie Blueprint im Vergleich abschneidet.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Kontinuierlicher Scan (keine manuelle Aktualisierung) | Teilweise | Teilweise | |
| Abweichungswarnungen im Zusammenhang mit Compliance-Kontrollen | |||
| Multi-Cloud: AWS + Azure + GCP | Teilweise | ||
| Kubernetes + Service-Mesh-Bewusstsein | Teilweise | ||
| Explosionsradius-/Abhängigkeitsansicht zum Zeitpunkt des Vorfalls | Teilweise | ||
| Kostenüberlagerung im selben Diagramm | |||
| Vom Agenten aufrufbar (MCP / Claude / Cursor) | |||
| Open-Format-Export (RDM) | |||
| Ausgereifte Bibliothek vorgefertigter Wolkenformen | Teilweise |
Stand: Nov 2026. Quellen: Herstellerdokumente. Ehrlich gesagt: Lucidscale und Cloudcraft verfügen heute beide über umfangreichere Formenbibliotheken. Melden Sie Ungenauigkeiten unter hello@creately.com.
Beginnen Sie mit einer Umgebung. Erstellen Sie die vernetzte Ansicht, die Ihr Team benötigt.
Wir prüfen die Quellen, Konten und Überprüfungsobjektive mit Ihren Plattform- und Sicherheitsteams und leiten Sie dann zum richtigen Blueprint-Setup weiter.
Was Teams fragen, bevor sie ihre Cloud verbinden.
- Was ist Creately Blueprint?
- Creately Blueprint verwandelt AWS-Infrastrukturdaten in ein Architekturmodell, ein Ressourceninventar und einen Überprüfungsarbeitsbereich. Cloud- und Plattformteams können Abhängigkeiten, Sicherheitsrisiken, Kosten und Eigentümer mithilfe von Ansichten überprüfen, die auf denselben Ressourcendatensätzen basieren.
- Was ist der Unterschied zwischen Creately Blueprint und Cloud-Architekturdiagramm-Software?
- Die Software für Cloud-Architekturdiagramme hilft Ihnen beim Zeichnen eines Systems. Creately Blueprint erstellt sein Modell aus Infrastrukturscans und importierten Dateien und verbindet das Diagramm mit Ressourcendatensätzen und Überprüfungsergebnissen. Es kann auch Infrastrukturnachweise an Creately Compass liefern.
- Kann Blueprint die Diagramme der Cloud-Architektur auf dem neuesten Stand halten, wenn sich die Infrastruktur ändert?
- Blueprint kann sein Infrastrukturmodell aktualisieren, wenn Sie einen neuen AWS-Scan ausführen oder aktualisierte Infrastrukturdaten importieren. Teams können die resultierenden Datensätze mit einer akzeptierten Baseline vergleichen, um Änderungen zu überprüfen. Das Modell spiegelt den zuletzt abgeschlossenen Scan oder Import wider und keinen kontinuierlichen Echtzeit-Feed.
- Welche Cloud-Anbieter und Infrastruktur-Tools kann Blueprint nutzen?
- Blueprint unterstützt Live-AWS-Scans, Terraform-Status, CloudFormation JSON, AWS Config-Snapshots, Scannerberichte und CSV-Daten. Azure-, Google Cloud- und Kubernetes-Formbibliotheken unterstützen die Diagrammerstellung, bieten für diese Plattformen jedoch kein Live-Scannen der Infrastruktur.
- Wie ist der Preis für Creately Blueprint?
- Die Blueprint-Preise hängen von Ihrem Creately-Abonnement und den Cloud-Review-Funktionen ab, die Sie benötigen. Überprüfen Sie Creately-Pläne und kontaktieren Sie das Blueprint-Team mit Ihrem Cloud-Kontoumfang, um die Verfügbarkeit, die enthaltenen Funktionen und ein Angebot zu bestätigen.
- Welche Sicherheitskontrollen bietet Blueprint für Cloud-Architektur- und Infrastrukturdaten?
- Blueprint kombiniert schreibgeschützte AWS-Erfassung mit Ordner- und Dokumentberechtigungen für die resultierenden Infrastrukturdatensätze. Gehostete Scans nutzen eine kontoübergreifende Rolle, ohne langlebige AWS-Zugriffsschlüssel zu speichern. Der Schutz der gemeinsamen Plattform von Creately wird in der Sicherheitsübersicht beschrieben.
- Welche Cloud-Berechtigungen benötigt Blueprint zum Scannen der Infrastruktur?
- Der gehostete AWS-Scan von Blueprint erfordert eine schreibgeschützte, kontoübergreifende IAM-Rolle mit Berechtigungen für die von Ihnen aktivierten Scanebenen. Beim Scannen werden Infrastrukturinformationen gelesen, anstatt Ressourcen zu ändern. Über einen lokalen Erfassungspfad kann Ihr Team den Scan auch mit seinen eigenen Anmeldeinformationen ausführen und die Ergebnisse importieren.
Hören Sie auf, lügende Diagramme zu zeichnen.
Beginnen Sie mit dem Scannen der Cloud, die Sie tatsächlich betreiben.
Verbinden Sie die Fakten, lassen Sie die KI die Abhängigkeiten verfolgen und halten Sie das resultierende Modell sichtbar und bearbeitbar.
Blueprint wird vom Team dahinter erstellt Creately.