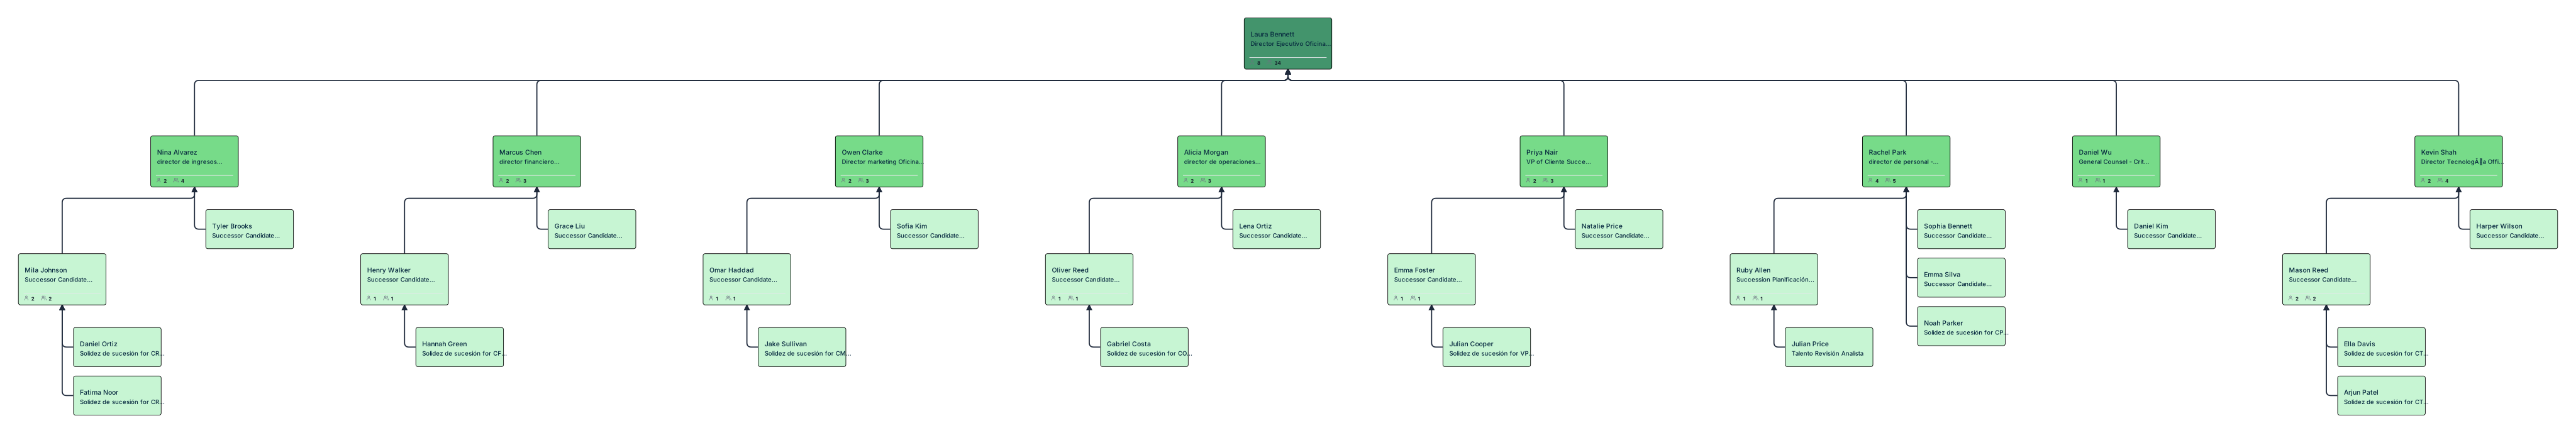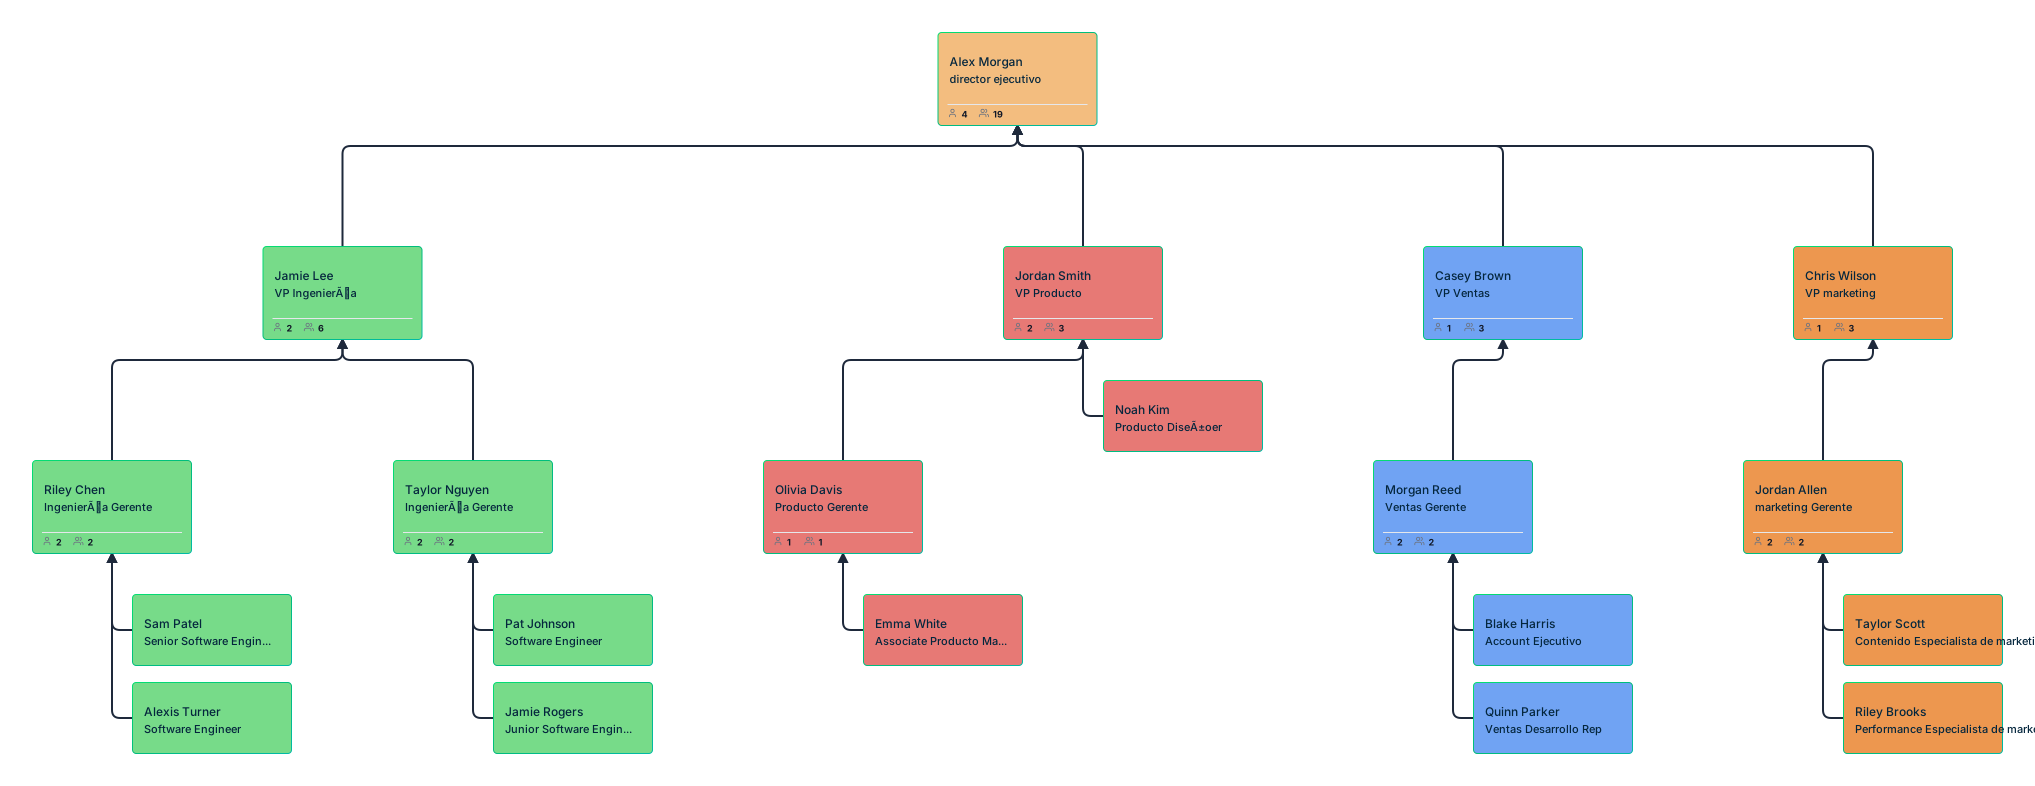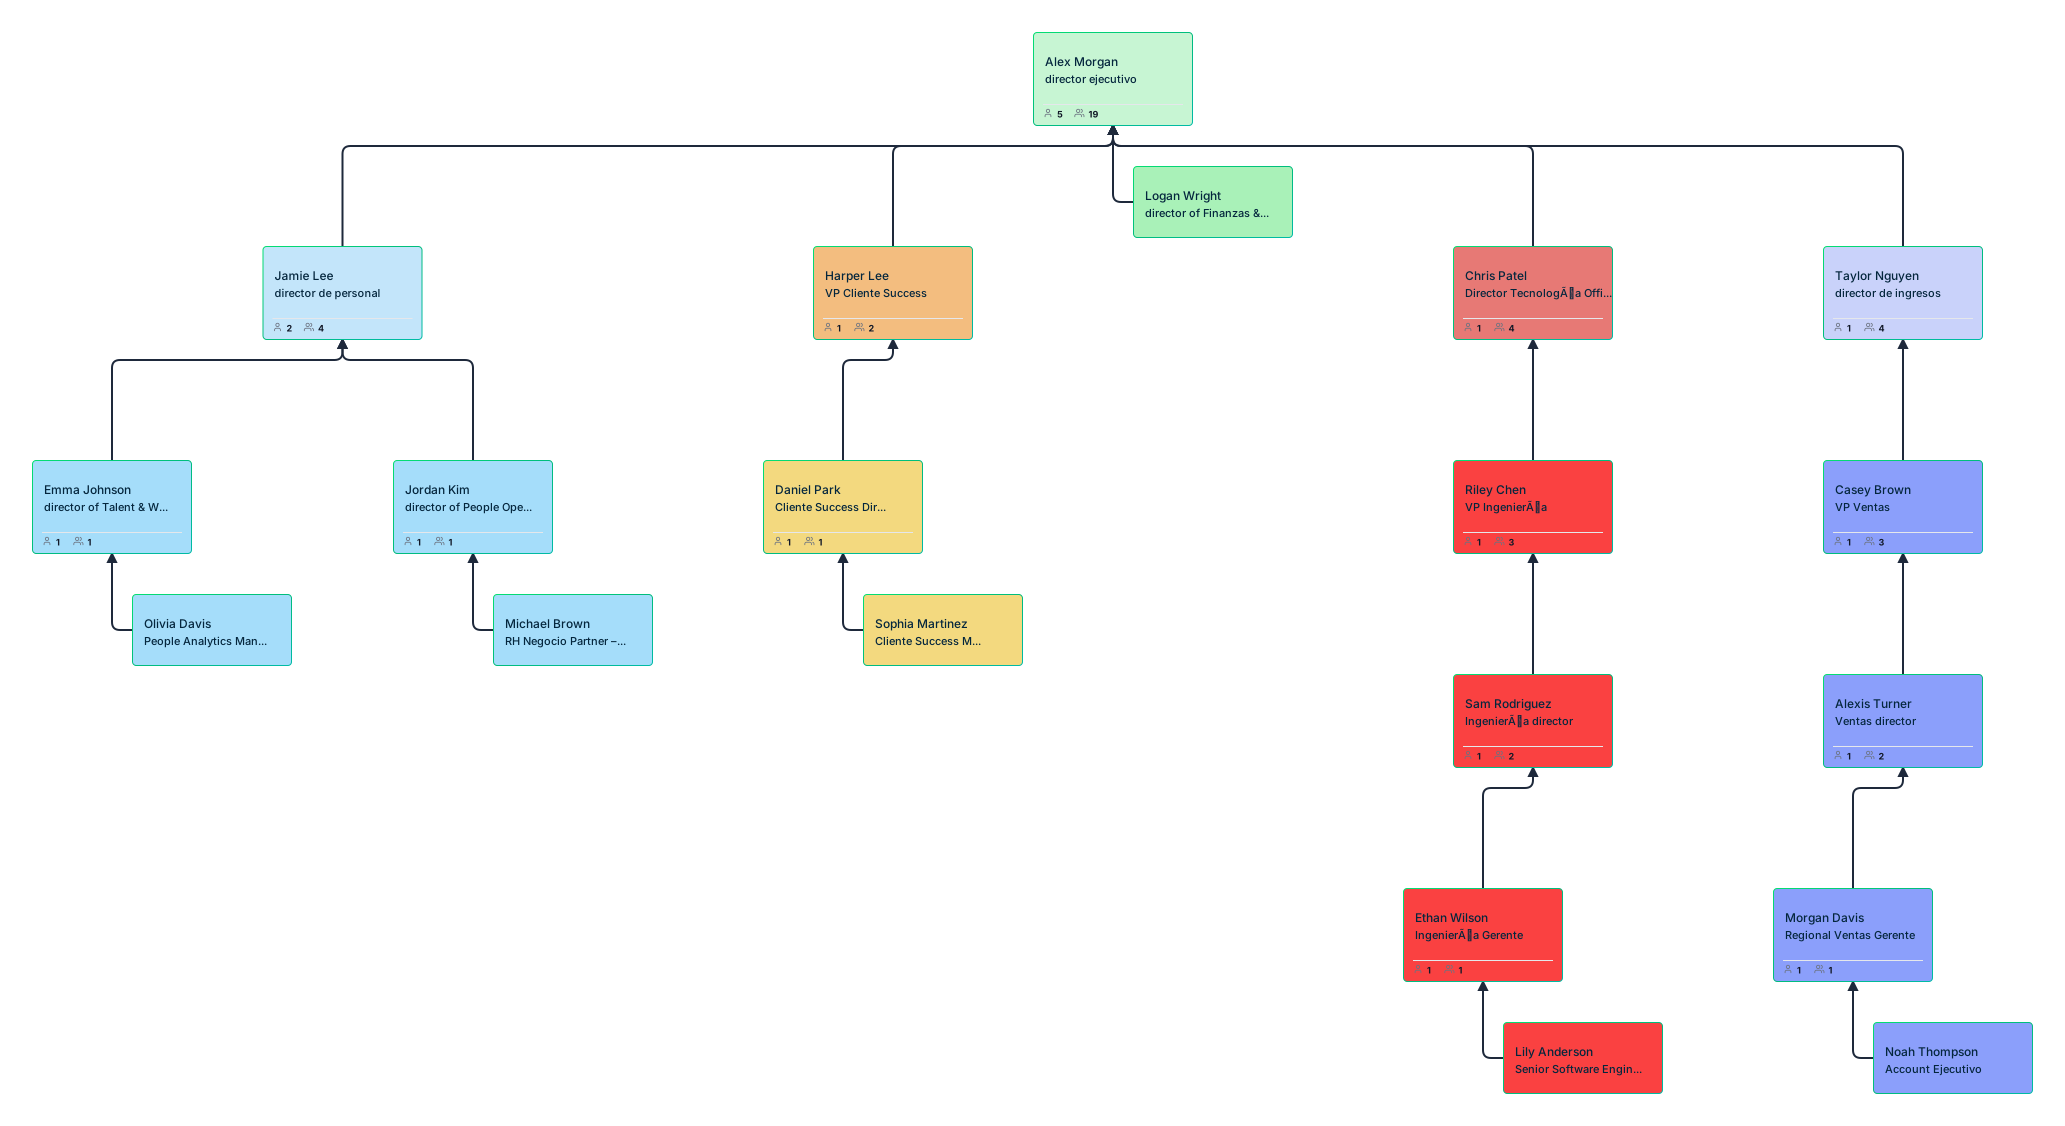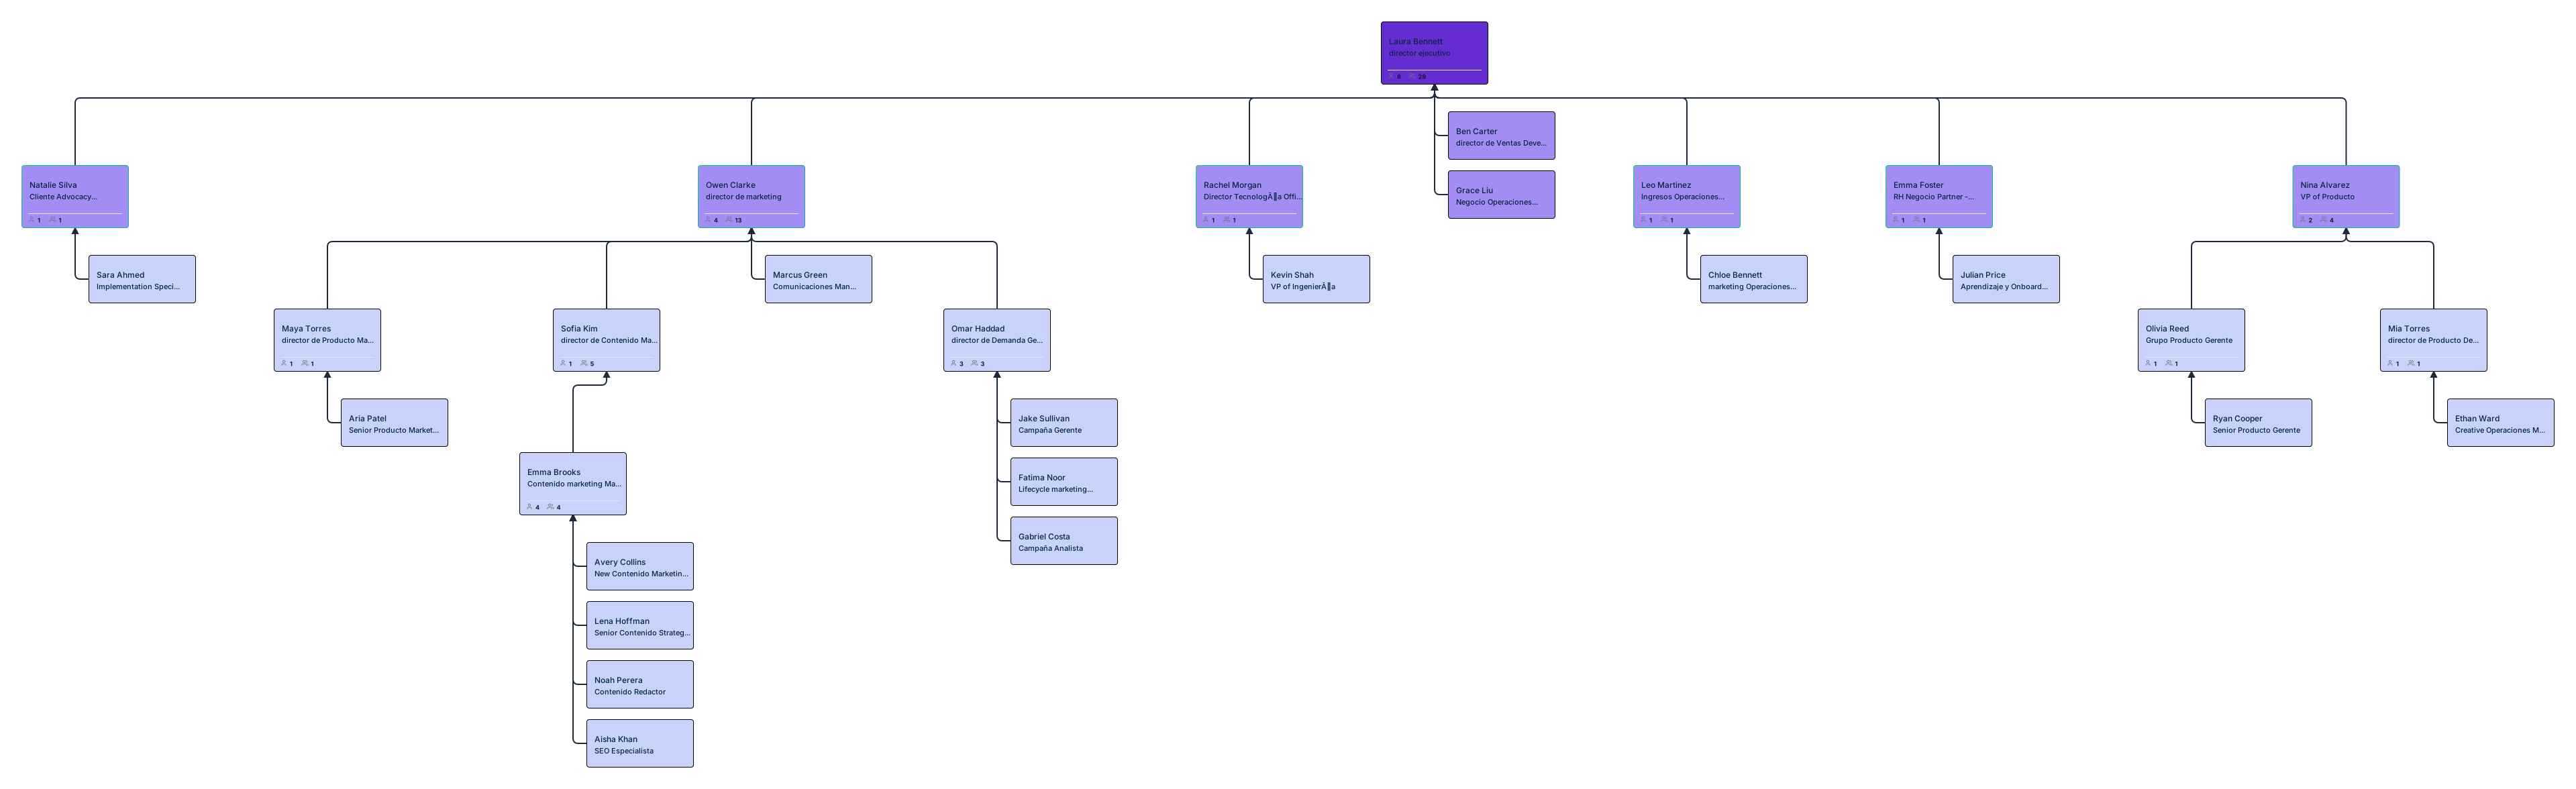
El “pánico de auditoría” es un sentimiento que todo profesional de recursos humanos conoce muy bien: esa solicitud repentina y de alto riesgo de una estructura de informes “limpia”, sólo para que usted se dé cuenta de que sus gráficos actuales están dispersos en hojas de cálculo obsoletas y rotas. Un organigrama de auditoría de recursos humanos eficaz debe servir como un sistema de registro vivo y rico en datos que demuestre que el gobierno de su organización es hermético.
Esta guía explora cómo transformar su jerarquía de una simple ayuda visual a una potencia de inteligencia organizacional, cubriendo todo, desde identificar anomalías ocultas en los informes y rastrear “deltas” históricos hasta equilibrar la transparencia con una rigurosa seguridad de los datos.
¿Qué es un organigrama de auditoría de recursos humanos?
Un organigrama de auditoría de recursos humanos es un sistema de registro definitivo que verifica la integridad estructural de su empresa. Un organigrama listo para auditoría actúa como un modelo rico en datos que cierra la brecha entre los datos HRIS sin procesar y la transparencia legible por humanos, proporcionando un mapa indiscutible de las líneas jerárquicas, los estados de la FLSA (Ley de Normas Laborales Justas) y las categorías EEO (Igualdad de Oportunidades en el Empleo).
La anatomía de un organigrama listo para auditoría
Para ir más allá de un directorio básico, un organigrama debe tratarse como una estructura de datos verificable. Para los profesionales de cumplimiento de recursos humanos y auditoría interna, la “integridad” se define por la profundidad de los datos que se encuentran detrás de los cuadros visuales.
Definición del “nodo rico en datos”
En una auditoría de alto riesgo, un cuadro que contiene sólo un nombre y un título es una señal de alerta. Un gráfico verdaderamente listo para auditoría utiliza “nodos ricos en datos”: perfiles de empleados individuales que actúan como anclas para el gobierno corporativo. Para cumplir con los estándares de cumplimiento modernos, cada nodo debe capturar:
- Clasificaciones regulatorias: Más allá del título del trabajo, el cuadro debe reflejar el estado de la FLSA (exento frente a no exento) y las categorías de EEO. Esto permite a los auditores verificar instantáneamente el cumplimiento de salarios y horas en toda la jerarquía.
- Mapeo financiero: Integrar centros de costos y códigos de departamento directamente en la estructura de informes. Esto garantiza que la asignación de personal se alinee perfectamente con los informes financieros de la empresa.
- Identificadores únicos: Uso de identificaciones de empleados validadas por el sistema para garantizar que el gráfico siga siendo un “gemelo digital” de su HRIS, eliminando el riesgo de posiciones “fantasmas” indocumentadas.
La Integridad de la Línea: Administrativa versus Funcional
Para un auditor, una “línea” es una declaración de responsabilidad legal y operativa. Un organigrama de auditoría sofisticado debe poder distinguir entre diferentes tipos de autoridad para evitar “jerarquías en la sombra”:
- Reportes primarios (administrativos): La cadena de mando formal que representa al gerente con responsabilidad legal y de desempeño directa para el empleado.
- Informes matricial (funcionales): Indicado con líneas de puntos, captura la supervisión basada en proyectos.
- Riesgo de auditoría: Si estas líneas son borrosas, resulta imposible probar quién fue responsable de la supervisión durante un período específico, una brecha importante en los controles internos.
Integridad estructural: detección proactiva de anomalías
Un gráfico compatible debe ser una estructura de datos “limpia”, libre de los errores comunes que desencadenan los hallazgos de la auditoría. Su marco organizacional debe ser auditado para:
- Nodos Huérfanos: Empleados sin gerente documentado. Para un auditor, un “huérfano” representa una persona que opera fuera del marco de control de la empresa.
- Informes circulares: Errores lógicos en los que las líneas de informes se repiten sobre sí mismas, rompiendo la cadena de mando.
- Alcance del control: Identificar gerentes con un número excesivo de subordinados directos (por ejemplo, más de 15), que los auditores a menudo señalan como un riesgo para la supervisión y el cumplimiento efectivos.
Gobernanza de la visibilidad: el equilibrio de la sensibilidad
Quizás la característica “anatómica” más crítica es la capacidad de controlar la exposición de los datos. Si bien un auditor necesita ver la estructura de informes, solo debe ver la PII (información de identificación personal) sensible relevante para su alcance.
Un cuadro de auditoría de nivel profesional implementa niveles de sensibilidad granulares. Esto permite a RR.HH. compartir una estructura de informes totalmente transparente con los auditores y, al mismo tiempo, mantener los datos confidenciales (como compensaciones específicas o calificaciones de desempeño) estrictamente restringidos al personal autorizado.
Navegando por el campo minado de cumplimiento (identificación de anomalías)
A los ojos de un responsable de cumplimiento, un organigrama “limpio” es un mito hasta que se verifica. La mayoría de las organizaciones operan con fricciones estructurales que permanecen invisibles hasta que una auditoría formal arroja luz sobre ellas. Identificar estas anomalías no se trata sólo de ordenar un diagrama; se trata de mitigar la responsabilidad legal y operativa.
Los riesgos ocultos: fallos de la lógica estructural
Las anomalías estructurales a menudo surgen de la entrada manual de datos o de actualizaciones fragmentadas del HRIS. Si no se controlan, crean “zonas muertas” en materia de rendición de cuentas:
- Informes circulares: Esto ocurre cuando el Empleado A se asigna como subordinado al Empleado B, quien luego se asigna como subordinado al Empleado A. Más allá de la imposibilidad lógica, esto rompe la cadena de mando, lo que hace imposible determinar quién tiene la autoridad de firma final o la supervisión del desempeño.
- Jerarquías en la sombra: Estas son las estructuras de informes informales que existen “fuera de los libros”. Si un empleado es administrado funcionalmente por alguien que no sea su supervisor documentado, crea una responsabilidad enorme en casos de acoso, disciplinarios o de desempeño. Si el historial “oficial” no coincide con la realidad, la defensa de la organización en una disputa legal se debilita fundamentalmente.
El riesgo del “alcance del control”: identificación de puntos únicos de falla
Los auditores utilizan la estructura de informes para evaluar el riesgo operativo. Una de las señales más comunes es un “alcance de control” desequilibrado.
- El umbral de cumplimiento: si un solo gerente tiene una cantidad excesiva de subordinados directos (por ejemplo, entre 20 y 25+), un auditor ve un “punto único de falla”.
- La implicación: Los altos niveles de control sugieren que una supervisión significativa, la aplicación de políticas y la supervisión individualizada y regular son físicamente imposibles. Para un auditor, esto indica una falla en los controles internos, lo que aumenta la probabilidad de mala conducta no monitoreada o deserción relacionada con el agotamiento.
Detección proactiva: más allá de las revisiones manuales
La forma tradicional de encontrar estos errores es una revisión manual “línea por línea”, un proceso que es propenso a errores humanos y a una gran frustración. La gobernanza organizacional moderna traslada esta carga del equipo de recursos humanos al sistema mismo.
Al aprovechar el análisis inteligente y los flujos de trabajo de revisión estructurados, los equipos pueden revelar estas anomalías antes, lo que facilita la identificación de nodos huérfanos, líneas jerárquicas estructuralmente ambiguas o riesgos de alcance de control durante las revisiones de gobernanza en curso. Esto transforma al equipo de recursos humanos de “reparadores” reactivos a “gobernadores” proactivos que pueden reducir significativamente el riesgo de brechas estructurales no detectadas.
El requisito del “viaje en el tiempo” (el registro de auditoría)
Un punto común de falla durante una revisión de cumplimiento es la “brecha instantánea”. Cuando un auditor solicita la estructura de informes tal como existía durante una queja específica o un trimestre fiscal del año pasado, proporcionar el cuadro actual suele ser una infracción de cumplimiento. Para estar verdaderamente preparada para una auditoría, una organización debe ir más allá de las imágenes estáticas y adentrarse en el ámbito de la integridad cronológica de los datos.
El problema del “ahora”: por qué el tiempo real no está preparado para la auditoría
La mayoría de los sistemas de recursos humanos están diseñados para el presente; Muestran quién está hoy en la organización. Sin embargo, las auditorías internas son inherentemente retrospectivas. Si se está investigando un incumplimiento de hace seis meses, un gráfico en tiempo real es estructuralmente irrelevante para el caso.
Sin un registro histórico verificado, los equipos de recursos humanos a menudo se ven obligados a realizar una “reconstrucción forense”: buscar manualmente en hojas de cálculo archivadas y correos electrónicos antiguos para recrear una jerarquía pasada. Este proceso no sólo requiere muchos recursos sino que también carece de la “Cadena de Custodia” que los auditores requieren para confiar en los datos.
Datos temporales: el estándar para la responsabilidad histórica
En un marco de cumplimiento de alta madurez, las líneas jerárquicas se tratan como registros con sello de tiempo. Esto significa que cada relación entre un gerente y un subordinado está documentada con una fecha de inicio y finalización específica.
Este enfoque “temporal” de los datos organizacionales permite generar informes en un momento dado. Ya sea para una auditoría fiscal, un estudio de equidad salarial o un descubrimiento legal, la organización debe ser capaz de producir un mapa verificado de exactamente quién tenía autoridad y qué centros de costos estuvieron activos en un momento preciso de la historia. Esto eleva el organigrama de una imagen estática a un registro histórico verificable que respalda el cumplimiento y la revisión retrospectiva.
Registros de cambios: pasar de “Adivinar” a “Registrar”
La verdadera integridad estructural se basa en un registro confiable y revisable de los cambios organizacionales a lo largo del tiempo, lo que permite a los auditores rastrear cómo y cuándo evolucionaron las estructuras de informes.
- El registro de auditoría: Cada movimiento, adición o cambio estructural debe registrarse como un evento discreto. Esto permite al auditor ver no sólo qué cambió, sino también cuándo cambió la línea jerárquica y quién autorizó la actualización.
- Análisis comparativo: Un marco de auditoría sólido le permite comparar dos períodos distintos para identificar el “delta”: las evoluciones estructurales específicas que ocurrieron entre esas fechas.
Al mantener este nivel de historia granular, se deja de proporcionar reconstrucciones de “mejores suposiciones”. Usted proporciona un registro de veracidad verificable que demuestra que su organización permaneció bajo supervisión continua y documentada, independientemente de cuánto movimiento interno se produjo.
Equilibrando la transparencia con la seguridad
El último obstáculo en cualquier auditoría interna no es sólo demostrar que los datos son precisos, sino también demostrar que están seguros. Esto crea lo que llamamos la “paradoja del cumplimiento”: RR.HH. debe brindar total transparencia a los auditores y, al mismo tiempo, mantener estrictos estándares de privacidad de datos (como el RGPD) para proteger la información confidencial de los empleados.
La paradoja del cumplimiento: transparencia versus privacidad
Cuando un auditor solicita una estructura de informes, a menudo busca una ruta de navegación específica, tal vez relacionada con una discrepancia en la nómina o una queja relacionada con el desempeño. Sin embargo, proporcionar una exportación global de toda la base de datos de su organización para satisfacer una única consulta crea una enorme superficie de seguridad.
Si su organigrama incluye información de identificación personal (PII) confidencial, como direcciones particulares, correos electrónicos privados o bandas de compensación, compartirla sin restricciones es una falla de cumplimiento secundaria a punto de suceder. El objetivo es proporcionar transparencia estructural sin exposición de datos.
Control de acceso granular: el modelo de sensibilidad de varios niveles
Para resolver esto, la gobernanza organizacional moderna se basa en un modelo de sensibilidad en capas. En lugar de un enfoque de visibilidad de “todo o nada”, los datos deben clasificarse en niveles según su nivel de riesgo:
- Nivel público: Información básica como nombre, cargo y departamento (visible para la empresa).
- Nivel operativo: Datos que necesitan los gerentes, como identificaciones de empleados o ubicaciones de oficinas.
- Nivel /Compliance restringido: Datos confidenciales como el estado de FLSA, categorías de EEO y calificaciones de desempeño (visibles solo para RR.HH. y auditores autorizados).
- Nivel altamente sensible: Compensación, equidad e información de contacto privada (restringida al liderazgo ejecutivo).
Al implementar estos niveles, puede otorgarle a un auditor acceso a la capa “Cumplimiento” del gráfico sin exponer nunca los datos financieros “altamente sensibles” que se encuentran detrás de la misma línea jerárquica.
Vistas departamentales: aplicación de “confianza cero” al organigrama
En seguridad, el principio de Mínimo Privilegio dicta que un usuario sólo debe tener acceso a la información específica necesaria para su tarea. Esto también debería aplicarse a su organigrama mediante el uso de vistas departamentales.
Si un auditor está revisando el cumplimiento del departamento de “Ingeniería”, no necesita ver las jerarquías de “Ventas” o “Legal”. El mapeo organizacional “Zero-Trust” permite a RR.HH. centrarse en subdiagramas. Estas vistas actúan como ventanas aisladas en el gráfico principal, lo que permite al auditor profundizar en el subárbol relevante mientras el resto de la organización permanece protegido.
Este enfoque no sólo protege a la empresa; agiliza el trabajo del auditor. Al filtrar el ruido y compartir solo el alcance “necesario saber”, proporciona una experiencia de auditoría más limpia y profesional que demuestra que su gobierno de datos es tan sólido como su estructura de informes.
De la Documentación a la “Inteligencia Organizacional”
El objetivo final del cumplimiento de alto nivel es ir más allá de la documentación pasiva y avanzar hacia la inteligencia organizacional. Para un auditor interno de recursos humanos, un organigrama no debería simplemente mostrar que usted cumple hoy; debe demostrar que la organización tiene la salud estructural y la previsión para seguir cumpliendo mañana.
Sucesión y estabilidad: auditando el futuro
Mientras que un auditor tradicionalmente busca estabilidad (líneas de autoridad claras y supervisión consistente), la Inteligencia Organizacional busca brechas.
- El vínculo de cumplimiento: Un organigrama de recursos humanos listo para una auditoría debe hacer más que enumerar a los ocupantes actuales; debería resaltar la preparación para la sucesión. Si existe un “punto único de falla”, como un responsable de cumplimiento crítico sin un sucesor designado, representa un riesgo operativo enorme.
- Mitigación de riesgos: Al conectar el cuadro de auditoría con la planificación de sucesión, RR.HH. puede demostrar a los auditores que la “cadena de mando” es resistente. No sólo estás documentando quién está a cargo ahora; usted está documentando el plan para la continuidad, asegurando que la gobernanza nunca decaiga durante una transición de liderazgo.
La ventaja de Sandbox: modelado de cumplimiento sin riesgos
En un negocio que cambia rápidamente, las reorganizaciones son inevitables. Sin embargo, cambiar una estructura de informes “en vivo” antes de examinar completamente las implicaciones de cumplimiento es una apuesta peligrosa.
- El escenario “Y si”: Los equipos de alta madurez utilizan un entorno Sandbox, un área de preparación privada donde se pueden modelar cambios estructurales importantes sin tocar los datos en vivo del “Registro de la Verdad”.
- Evaluación de impacto: antes de finalizar una reorganización, RR.HH. puede ejecutar una “Evaluación de impacto de cumplimiento” dentro del entorno de pruebas. ¿La nueva estructura crea informes circulares? ¿Empuja a ciertos gerentes por encima del umbral de control recomendado? Al identificar estas señales de alerta en un sandbox, se garantiza que las estructuras propuestas se alineen con las expectativas de gobernanza y cumplimiento antes de finalizarlas.
Preparación para el futuro: mantener el ritmo de la velocidad organizacional
La enorme velocidad de la contratación moderna, las transferencias internas y la deserción han hecho que el mapeo manual quede obsoleto. Un gráfico estático es un documento “moribundo” que pierde precisión cada hora.
- Mapeo asistido por IA: Para mantener un estándar de excelencia, las organizaciones están recurriendo a la IA para automatizar el trabajo pesado de la gobernanza estructural. La IA no se limita a trazar líneas; puede validarlos.
- Gobierno continuo: Los sistemas avanzados pueden ayudar a los equipos a detectar problemas estructurales antes, lo que facilita la identificación de nodos huérfanos, riesgos de alcance de control o registros incompletos durante las revisiones en curso.
Al adoptar la inteligencia organizacional, RR.HH. pasa de ser el “curador” de un gráfico antiguo a ser el arquitecto de un sistema vivo. Ya no sólo se está preparando para la próxima auditoría; está construyendo una organización que es inherentemente a prueba de auditorías por diseño.
10 puntos esenciales para una auditoría de recursos humanos que cumpla con las normas
1. Sincronización con la Fuente de la Verdad
Comience importando los datos de su fuerza laboral a través de un asistente de mapeo inteligente. Esto garantiza que su gráfico visual sea un “gemelo digital” de su HRIS, que utiliza identificaciones de empleados únicas para evitar que se escapen puestos indocumentados o “fantasmas”.
2. Activar nodos ricos en datos
Asegúrese de que cada persona en el cuadro esté respaldada por un perfil completo. Para cumplir, estos deben incluir campos esenciales como estado FLSA, categorías EEO y centros de costos para permitir un filtrado regulatorio instantáneo.
3. Verificar la autoridad de línea
Asegúrese de que la estructura de informes pueda revisarse claramente para garantizar una coherencia lógica. El sistema debería facilitar la identificación de empleados sin un supervisor asignado, rutas de presentación de informes poco claras o relaciones estructuralmente ambiguas a través de una representación visual clara. Esto permite a los equipos de RRHH y de auditoría confirmar que cada función se encuentra dentro de una cadena de autoridad responsable durante las revisiones de cumplimiento.
4. Equilibrar el alcance del control
Revise su jerarquía para detectar riesgos operativos. Identifique a cualquier gerente con una cantidad excesiva de subordinados directos (por ejemplo, 12+) que puedan sugerir una falta de supervisión adecuada o un “punto único de falla” de cumplimiento.
5. Definir líneas funcionales versus administrativas
Distinga claramente entre informes formales y relaciones basadas en proyectos (matriciales) utilizando líneas continuas y de puntos. Esto aclara la responsabilidad legal durante las investigaciones internas.
6. Datos seguros con niveles de sensibilidad
Aplicar un modelo de visibilidad multinivel. Esto le permite compartir la estructura de informes con los auditores y, al mismo tiempo, mantener los datos confidenciales (como la compensación o la información de contacto privada) estrictamente restringidos al liderazgo autorizado de Recursos Humanos.
7. Establecer un historial verificable
Asegúrese de que el sistema mantenga un historial confiable de los cambios en la estructura organizacional a lo largo del tiempo. Debería permitir a los revisores hacer referencia a estados anteriores de la organización durante un período de auditoría específico, haciendo posible demostrar quién informó a quién en un momento determinado. Esta visibilidad histórica es esencial para fundamentar las decisiones de cumplimiento durante revisiones o investigaciones retrospectivas.
8. Seguimiento y revisión de cambios estructurales
Asegúrese de que los cambios organizacionales sean rastreables y revisables. El sistema debe permitir identificar qué cambió entre dos momentos (como cambios de roles, actualizaciones de la línea jerárquica o reestructuraciones de equipos) para que los auditores puedan verificar que los cambios fueron intencionales, documentados y gobernados en lugar de ad hoc.
9. Probar cambios en un “Sandbox”
Antes de impulsar una reorganización en vivo, modele el cambio en un área de preparación privada. Esto le permite ejecutar un análisis de “qué pasaría si” para garantizar que la nueva estructura no cree nuevas anomalías de cumplimiento.
10. Habilitar la supervisión estructural continua
Asegúrese de que la organización tenga un proceso definido para revisar periódicamente la integridad estructural, no solo durante los ciclos de auditoría. El sistema debe respaldar revisiones recurrentes para identificar brechas emergentes (como equipos que se quedan sin un liderazgo claro después de cambios de personal) para que los problemas puedan abordarse rápidamente en lugar de descubrirse retroactivamente.
Cómo crear un organigrama de auditoría de recursos humanos que cumpla con las normas en 5 pasos
La creación de un organigrama de auditoría de recursos humanos de alto nivel no debería parecer una contabilidad forense. Al alejarse del dibujo manual y adoptar un mapeo basado en datos, puede crear un diagrama de estructura de auditoría de recursos humanos que sea a la vez un mapa visual y un registro legal de la verdad. A continuación se explica cómo diseñar un cuadro de jerarquía de auditoría de recursos humanos que cumpla con las normas y que resista el escrutinio regulatorio más estricto.
Paso 1. Centralice y sincronice su fuente de datos principal de fuerza laboral
La base de una estructura de equipo de auditoría de recursos humanos que cumpla con las normas es la integridad de los datos. Evite la entrada manual, que introduce empleados “fantasmas” y líneas jerárquicas rotas que no pasan las auditorías. En su lugar, utilice un asistente de importación inteligente para sincronizar sus datos HRIS o de hoja de cálculo existentes. Utilice identificaciones únicas de empleados como ancla principal para garantizar que su gráfico visual actúe como un “gemelo digital” de sus registros oficiales de personal, asegurando que cada puesto en la estructura de informes de auditoría de recursos humanos esté verificado y contabilizado.
Paso 2. Coloque paquetes de campos de cumplimiento especializados en capas en los nodos
Un organigrama de auditoría de recursos humanos es tan valioso como los metadatos que se encuentran detrás de las cajas. Una vez asignada su jerarquía básica, debe superponer paquetes de campo específicos para cumplir con los estándares regulatorios. Asegúrese de que cada nodo de empleado incluya el estado FLSA verificado (para demostrar el cumplimiento de salarios y horas), categorías EEO (para demostrar la diversidad de la fuerza laboral) y centros de costos (para alinear el crecimiento estructural con los informes financieros). Esto transforma un diagrama simple en un panel de cumplimiento rico en datos.
Paso 3. Validar la integridad de la línea jerárquica para eliminar riesgos estructurales
Utilice herramientas de validación automatizadas para “probar” su diagrama de estructura de auditoría de recursos humanos en busca de inconsistencias lógicas. Escanee toda la jerarquía para identificar y resolver los informes circulares (donde dos empleados se asignan para informarse entre sí) y los nodos huérfanos (empleados que operan sin un gerente documentado). Este paso es fundamental para demostrar a los auditores que su cadena de mando es ininterrumpida y que cada individuo está bajo supervisión autorizada dentro de la estructura del equipo de auditoría de Recursos Humanos.
Paso 4. Implementar un modelo de sensibilidad de múltiples niveles para la seguridad de los datos
La preparación para la auditoría requiere transparencia, pero las leyes de privacidad de datos (como GDPR o CCPA) requieren una seguridad estricta. Configure un modelo de sensibilidad granular de varios niveles dentro de su gráfico de jerarquía de auditoría de recursos humanos. Esto le permite otorgar a los auditores acceso a las líneas de reporte estructurales que necesitan y, al mismo tiempo, garantizar que la información confidencial de identificación personal (PII), como compensación, calificaciones de desempeño e información de contacto privada, permanezca restringida únicamente al liderazgo de recursos humanos autorizado.
Paso 5. Crear una pista de auditoría con marca de tiempo para la responsabilidad histórica
Finalice su gráfico asegurándose de que cada línea jerárquica tenga un intervalo de tiempo verificado. A diferencia de un PDF estático, una estructura de informes de auditoría de recursos humanos profesional debe permitirle “viajar en el tiempo” a períodos fiscales específicos. Esto crea un registro permanente e inquebrantable de cada movimiento, incorporación y cambio en la historia de la empresa. Al mantener este registro cronológico, puede proporcionar a los auditores el estado exacto de la organización desde cualquier momento, pasando de reconstrucciones de “mejores suposiciones” a un registro verificable de la verdad.
Plantillas gratuitas de organigramas para auditorías de recursos humanos
Los organigramas de recursos humanos comúnmente respaldan auditorías relacionadas con: Los organigramas obsoletos pueden provocar:Preguntas frecuentes sobre el organigrama de auditoría de recursos humanos
¿Cuál es la diferencia entre un organigrama de auditoría de recursos humanos y un organigrama normal?
¿Por qué los auditores solicitan organigramas durante las auditorías de recursos humanos?
¿Qué regulaciones de cumplimiento dependen de los organigramas de RR.HH.?
¿Qué riesgos de auditoría ocurren cuando los organigramas están desactualizados?
¿Cómo mejora un organigrama de auditoría de recursos humanos la preparación para la auditoría?