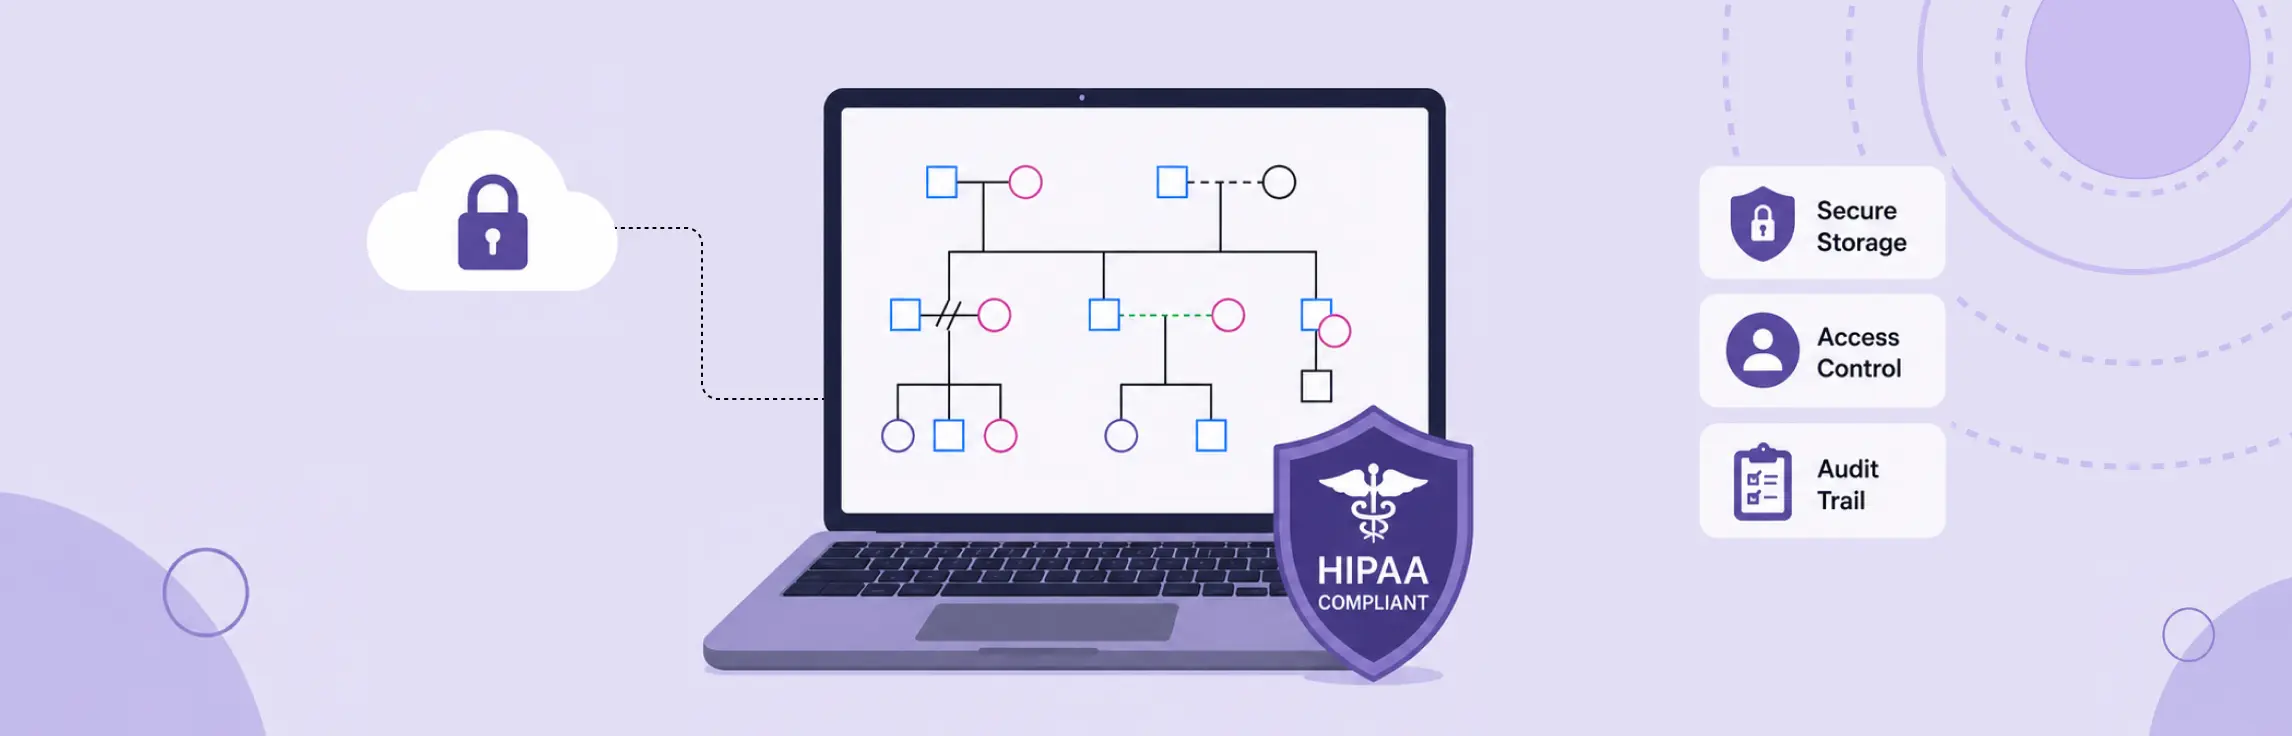
Un génogramme numérique peut être utilisé dans un workflow réglementé par l’HIPAA uniquement lorsque le cabinet traite chaque détail clinique identifiable comme potentiellement sensible, confirme par écrit le rôle de chaque prestataire de services, réalise une analyse des risques documentée, restreint l’accès, protège les données au stockage et en transit, conserve des preuves d’audit et suit un processus défini de conservation et de réponse aux incidents. Une étiquette produit ou une case de chiffrement cochée ne rend pas le workflow conforme. Le cabinet reste responsable de la manière dont le génogramme est collecté, utilisé, partagé, exporté et supprimé.
Ce guide fournit des informations générales et un cadre pratique de révision. Il ne constitue ni un avis juridique ni une certification de produit. Avant d’utiliser un génogramme numérique avec des ePHI, vérifiez l’accord BAA applicable, la documentation de sécurité, la configuration du produit, les politiques organisationnelles ainsi que les exigences fédérales et étatiques.
Qu’est-ce qui fait d’un génogramme numérique une préoccupation HIPAA ?
Un génogramme devient une préoccupation HIPAA lorsqu’il relie des personnes identifiables à des informations de santé ou de soins dans un contexte couvert par les règles HIPAA. Les noms, dates, diagnostics, médicaments, risques génétiques, antécédents de consommation de substances, notes de santé mentale, relations familiales et observations en texte libre peuvent rendre le diagramme cliniquement utile. Ces mêmes détails peuvent également constituer des ePHI lorsqu’une entité couverte ou un partenaire commercial les crée, les reçoit, les conserve ou les transmet électroniquement.
L’HIPAA ne certifie ni les génogrammes individuels ni les logiciels. Elle réglemente les entités couvertes, les partenaires commerciaux et leur gestion des informations protégées. Commencez par déterminer si votre organisation est une entité couverte HIPAA ou un partenaire commercial et si le génogramme prévu contient des ePHI. Si l’une de ces réponses n’est pas claire, impliquez votre responsable confidentialité ou sécurité avant de saisir de véritables données client.
Liste de contrôle pour un génogramme numérique conforme à l’HIPAA
Utilisez cette liste avant qu’un clinicien crée ou importe un génogramme contenant des ePHI.
- Définir l’objectif. Documentez la raison clinique, de coordination des soins, d’évaluation ou opérationnelle de la création du génogramme.
- Classer les données. Répertoriez les identifiants, faits cliniques, détails familiaux, pièces jointes, commentaires et métadonnées que le workflow contiendra.
- Cartographier chaque système. Incluez les formulaires d’admission, le logiciel de diagramme, le fournisseur d’identité, les intégrations, les exports, les sauvegardes, les e-mails, la messagerie et le dossier clinique.
- Confirmer le statut des fournisseurs. Déterminez quels fournisseurs créent, reçoivent, conservent ou transmettent des ePHI et obtenez les BAA requis avant utilisation.
- Effectuer une analyse des risques. Évaluez les menaces et vulnérabilités sur l’ensemble du flux de données, pas seulement dans l’éditeur de diagrammes.
- Configurer un accès à privilège minimal. Accordez à chaque personne uniquement les accès nécessaires à son rôle. Supprimez rapidement les accès lorsque les rôles changent.
- Exiger des comptes individuels. N’utilisez pas d’identifiants partagés. Exigez une authentification forte et utilisez l’authentification multifactorielle selon votre analyse des risques et vos exigences de sécurité organisationnelles.
- Protéger le stockage et la transmission. Évaluez le chiffrement, la gestion des clés, les contrôles des appareils, les protections réseau et les exports sécurisés.
- Activer les preuves d’audit. Conservez suffisamment d’historique d’activité pour enquêter sur les accès, modifications, partages, exports et suppressions.
- Définir des règles de conservation et d’élimination. Déterminez où se trouve la version de référence, combien de temps les copies sont conservées et comment elles sont retournées ou détruites de manière sécurisée.
- Tester la réponse aux incidents. Documentez qui reçoit les alertes, qui évalue un incident et comment l’organisation respecte ses obligations contractuelles et légales de signalement.
- Former le personnel. Couvrez le contenu approprié, le partage sécurisé, la confidentialité des sessions, la gestion des exports et le signalement des incidents.
Choisir le stockage selon le flux de données et non selon l’étiquette du produit
La décision de stockage la plus sûre commence par une cartographie des flux de données. Suivez les informations depuis l’admission jusqu’à la session en direct, le diagramme enregistré, le dossier clinique, la sauvegarde, l’export et la suppression finale. Un éditeur sécurisé peut tout de même être compromis par un PDF téléchargé sur un ordinateur portable non géré ou un lien de partage public envoyé via un e-mail personnel.
Pour chaque emplacement, documentez quelles ePHI sont stockées ou transmises, qui peut y accéder et pourquoi, quelle organisation contrôle le compte et les clés de chiffrement, si le fournisseur signera un BAA approprié, quelles activités peuvent être auditées, comment fonctionnent la sauvegarde et la récupération, et ce qui se passe lorsqu’un clinicien quitte l’organisation ou que le contrat prend fin.
Le HHS indique que lorsqu’un fournisseur de services cloud crée, reçoit, conserve ou transmet des ePHI pour le compte d’une entité couverte ou d’un partenaire commercial, ce fournisseur est généralement considéré comme un partenaire commercial. Cela reste vrai même lorsque le fournisseur ne stocke que des ePHI chiffrées et ne détient pas la clé de déchiffrement. Un BAA et un ensemble de protections fondées sur les risques sont donc des vérifications essentielles, et non de simples formalités.
Vérifier l’accord de partenariat commercial et les conditions du service
Ne téléchargez pas d’ePHI sur la base d’une page marketing utilisant des expressions comme HIPAA ready ou HIPAA compliant. Demandez le véritable BAA et lisez-le avec le contrat de service, la documentation de sécurité et le guide de configuration.
Vérifiez que les documents traitent des usages et divulgations autorisés et requis des PHI, des protections applicables de la Security Rule, du signalement des incidents et violations, des sous-traitants, de la disponibilité et récupération des données, du retour ou de la destruction à la fin du contrat et des conflits éventuels entre le BAA, le SLA et les paramètres du produit.
Le HHS énumère dix exigences contractuelles principales pour les accords de partenariat commercial. Elles incluent les protections, le signalement des incidents, les restrictions concernant les sous-traitants, le retour ou la destruction à la résiliation lorsque cela est possible et les droits de résiliation en cas de violation substantielle. Utilisez ces exigences comme base de révision, puis faites évaluer l’accord par un conseiller qualifié selon votre organisation et votre juridiction.
Configurer les contrôles d’accès, d’audit, d’intégrité et de transmission
La Security Rule exige plus que la confidentialité. Elle requiert des protections administratives, physiques et techniques pour préserver la confidentialité, l’intégrité et la disponibilité des ePHI.
Pour un workflow de génogramme numérique, traduisez cette exigence en contrôles concrets :
- Contrôle d’accès : utilisez des comptes nominatifs, des autorisations basées sur les rôles, un retrait rapide des accès et un accès d’urgence contrôlé.
- Authentification : vérifiez que la personne demandant l’accès est bien l’utilisateur autorisé.
- Contrôles d’audit : enregistrez et examinez les accès et activités pertinents dans les systèmes contenant ou utilisant des ePHI.
- Contrôles d’intégrité : empêchez ou détectez les modifications ou destructions inappropriées et préservez un dossier clinique fiable.
- Sécurité des transmissions : protégez les ePHI lorsqu’elles circulent entre le navigateur, les intégrations, les exports et le dossier clinique.
- Disponibilité : maintenez des sauvegardes et procédures de récupération testées et adaptées aux besoins cliniques.
Évitez de placer des récits cliniques complets dans un diagramme lorsqu’une référence codée ou une notation concise suffit. Limiter les détails inutiles réduit l’exposition, mais ne remplace pas les protections requises pour les informations conservées.
Utiliser les génogrammes numériques en toute sécurité pendant les sessions
La cartographie familiale en direct crée des risques supplémentaires pour la confidentialité, car les clients, les membres de la famille, les participants à distance et le personnel peuvent tous voir ou influencer le diagramme.
Avant la session, expliquez comment le génogramme sera utilisé et documenté. Confirmez qui est présent, placez les écrans hors de vue des passants, désactivez les notifications inattendues et utilisez un appareil et un réseau approuvés. Pendant la session, ajoutez uniquement les informations pertinentes pour l’objectif clinique. Évitez les liens publics et les accès invités non restreints. Après la session, fermez les accès, rapprochez le diagramme du dossier clinique désigné et supprimez les fichiers locaux temporaires ou exports conformément à la politique.
Pour les sessions à plusieurs personnes, distinguez les questions d’autorisation clinique des permissions techniques de partage. La capacité d’inviter, commenter ou modifier ne signifie pas en soi qu’une divulgation est autorisée.
Gérer les exports, intégrations et fonctionnalités d’IA
Les exports sont des copies des données cliniques. Traitez les fichiers PDF, images, CSV, sauvegardes et impressions avec le même niveau de protection que le diagramme source. Stockez-les uniquement dans des emplacements approuvés, limitez les accès et incluez-les dans les workflows de conservation et de suppression.
Examinez chaque intégration individuellement. Une intégration peut envoyer des noms, contenus de diagrammes, miniatures, commentaires, prompts, télémétrie ou métadonnées de fichiers à un autre service. Identifiez le destinataire, l’objectif, les champs de données, le comportement de conservation, les sous-traitants, la couverture BAA et les contrôles avant de l’activer pour des ePHI.
Appliquez la même révision aux fonctionnalités assistées par IA. Déterminez quelles données sont envoyées au modèle ou au service, si les prompts et résultats sont conservés, si les données sont utilisées pour l’entraînement, quelles parties les reçoivent et si l’accord est couvert par les contrats requis. Ne collez pas de notes d’admission ni de génogrammes clients dans un outil d’IA non approuvé.
Définir des règles de conservation, de restitution et d’élimination sécurisée
L’HIPAA ne crée pas une durée universelle de conservation des dossiers médicaux. La conservation peut être déterminée par la loi de l’État, les règles professionnelles, la politique organisationnelle, les contrats, les exigences des payeurs, l’âge du client et les obligations liées aux litiges. Définissez la règle applicable à votre cabinet et documentez-la.
Choisissez un dossier faisant autorité. Si le génogramme fait partie du dossier clinique, indiquez où ce dossier est conservé et comment les mises à jour sont rapprochées. Définissez des limites distinctes pour les brouillons, sauvegardes automatiques, exports, sauvegardes et fichiers temporaires. À la résiliation du contrat, confirmez comment les PHI seront retournées ou détruites et quelles protections continueront de s’appliquer si la destruction n’est pas réalisable.
L’élimination sécurisée doit couvrir les données cloud, les appareils locaux, les supports amovibles, les diagrammes imprimés, les fichiers cache du navigateur, les intégrations et les sauvegardes. Conservez des preuves que le processus approuvé a été suivi.
Se préparer aux incidents de sécurité et aux violations
Un plan pratique de réponse aux incidents désigne les personnes et décisions avant qu’un événement ne survienne. Le personnel doit savoir comment signaler un appareil perdu, une invitation envoyée au mauvais destinataire, un lien de partage exposé, une connexion suspecte, un export inapproprié ou un comportement inattendu d’intégration.
L’équipe de réponse doit pouvoir conserver les journaux, contenir les accès, évaluer les informations concernées, coordonner avec les partenaires commerciaux, documenter les décisions et respecter les obligations de notification applicables. Les directives du HHS indiquent que les fournisseurs cloud partenaires commerciaux doivent identifier et traiter les incidents de sécurité, atténuer les effets nuisibles lorsque cela est possible, documenter les incidents et leurs résultats et signaler les incidents conformément à leurs accords et aux règles HIPAA.
Testez le workflow avec un exercice sur table. Un scénario court impliquant un lien de génogramme rendu public accidentellement peut révéler des lacunes dans les responsabilités, la journalisation, l’escalade fournisseur et la communication avant qu’un véritable incident ne se produise.
Questions à poser à un fournisseur de génogrammes numériques
Utilisez ces questions lors de l’achat et des révisions périodiques :
- Signerez-vous un BAA pour le produit, le plan et les fonctionnalités exacts que nous utiliserons ?
- Quels services et sous-traitants créent, reçoivent, conservent ou transmettent nos ePHI ?
- Comment les données sont-elles protégées en transit et au repos, et qui contrôle les clés ?
- Pouvons-nous imposer le SSO, l’authentification multifactorielle, les rôles et les contrôles de session ?
- Quels événements d’accès, de modification, de partage, d’export, d’administration et de suppression sont enregistrés ?
- Combien de temps les journaux sont-ils conservés et pouvons-nous les exporter pour une enquête ?
- Comment les sauvegardes sont-elles testées, restaurées, conservées et supprimées ?
- Quelles données les intégrations et fonctionnalités d’IA reçoivent-elles, conservent-elles ou utilisent-elles ?
- Quel est le processus de notification des incidents et quels sont les délais contractuels ?
- Comment exporter, restituer et détruire de manière sécurisée les données à la fin du service ?
Documentez les réponses. Vérifiez-les à nouveau après toute modification importante du produit, du contrat, des sous-traitants ou du workflow.
Un rythme pratique de révision
Examinez le workflow avant le lancement, après des modifications importantes, après des incidents et selon un calendrier récurrent documenté. Une révision doit couvrir la cartographie des flux de données, l’analyse des risques, les BAA, la configuration du produit, les accès utilisateurs, les journaux d’audit, les intégrations, la formation, la conservation, les tests de récupération et les contacts en cas d’incident.
Pour les équipes qui évaluent comment les génogrammes soutiennent la cartographie clinique familiale, commencez par consulter ce qu’enregistre un génogramme, comparez des exemples pratiques de génogrammes et utilisez le guide du génogramme familial avec des données d’exemple non identifiables. Ne saisissez pas d’ePHI tant que la révision HIPAA et BAA de votre organisation n’est pas terminée. Chemin de conversion non défini : le responsable de mission doit définir la prochaine étape approuvée pour les utilisateurs cliniques avant publication.