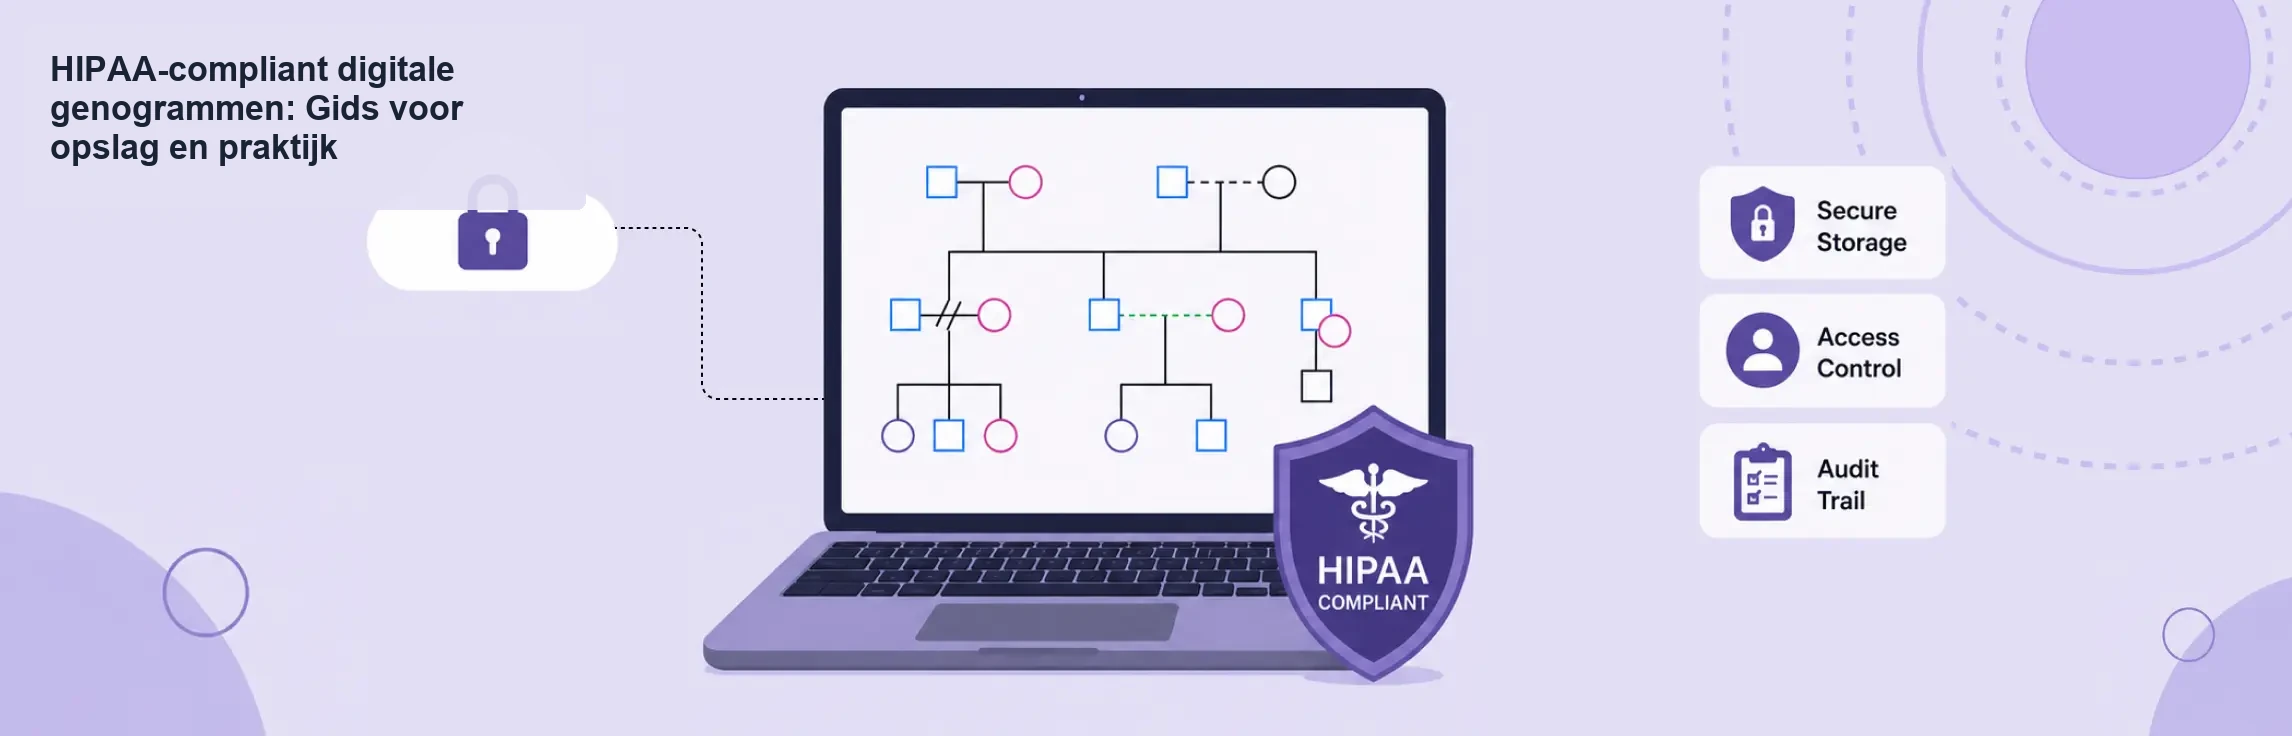
Een digitaal genogram kan alleen in een door HIPAA gereguleerde werkstroom worden gebruikt wanneer in de praktijk elk identificeerbare klinisch detail als potentieel gevoelig wordt behandeld, de rol van elke dienstverlener schriftelijk wordt bevestigd, een gedocumenteerde risicoanalyse wordt uitgevoerd, de toegang wordt beperkt, gegevens in opslag en doorvoer worden beschermd, auditgegevens worden bewaard en een bepaald proces voor bewaring en incidentrespons wordt gevolgd. Een productlabel of encryptie checkbox maakt de werkstroom niet conform. De praktijk blijft verantwoordelijk voor hoe het genogram wordt verzameld, gebruikt, gedeeld, geëxporteerd en verwijderd.
Deze gids biedt algemene informatie en een praktisch kader voor evaluatie. Het is geen juridisch advies of een certificering van een product. Voordat u een digitaal genogram met ePHI gebruikt, bevestigt u de toepasselijke BAA, veiligheidsdocumentatie, productconfiguratie, organisatiebeleid en federale en staatseisen.
Wanneer is een digitaal genogram relevant voor HIPAA?
Een genogram wordt een HIPAA-probleem wanneer het identificeerbare personen verbindt met gezondheids- of zorginformatie in een context die onder de HIPAA-regels valt. Namen, data, diagnoses, medicijnen, genetische risico’s, stof-gebruik geschiedenis, mentale-gezondheidsnota’s, familierelaties en vrije-tekst observaties kunnen het diagram klinisch nuttig maken. Dezelfde details kunnen het ook ePHI maken wanneer een gedekte entiteit of zakenpartner deze elektronisch creëert, ontvangt, onderhoudt of verzendt.
HIPAA certificeert geen individuele genogrammen of softwareproducten. Het reguleert gedekte entiteiten, zakenpartners en hun behandeling van beschermde informatie. Begin met het bepalen of uw organisatie een onder HIPAA vallende entiteit of zakenpartner is en of het geplande genogram ePHI bevat. Als het antwoord onduidelijk is, betrek dan uw privacy of veiligheidslead voordat u echte klantgegevens invoert.
Checklist voor HIPAA-conforme digitale genogrammen
Gebruik deze checklist voordat een arts een genogram met ePHI aanmaakt of importeert.
- Bepaal het doel. Leg de reden vast voor het opstellen van het genogram: behandeling, zorgcoördinatie, beoordeling of operationele noodzaak.
- Classificeer de gegevens. Inventariseer de identificatiegegevens, klinische feiten, familiegegevens, bijlagen, opmerkingen en metadata die in de werkstroom worden verwerkt.
- Breng alle systemen in kaart. Neem hierin op: intakeformulieren, diagramsoftware, identiteitsprovider, integraties, exportbestanden, back-ups, e-mail, berichtendiensten en het medisch dossier.
- Controleer de status van leveranciers. Stel vast welke leveranciers elektronische gezondheidsinformatie (ePHI) aanmaken, ontvangen, beheren of doorgeven, en sluit vóór gebruik de vereiste overeenkomsten voor gegevensverwerking (BAA’s) af.
- Voer een risicoanalyse uit. Beoordeel bedreigingen en kwetsbaarheden in de gehele gegevensstroom, niet alleen in de diagrameditor.
- Configureer toegang volgens het ’least-privilege’-principe. Verleen elke persoon uitsluitend de toegang die nodig is voor zijn of haar rol. Trek de toegang direct in bij wijzigingen in functies of rollen.
- Vereis individuele accounts. Gebruik geen gedeelde inloggegevens. Stel sterke authenticatie verplicht en pas multifactor-authenticatie toe, gebaseerd op de risicoanalyse en de beveiligingseisen van de organisatie.
- Beveilig opslag en gegevensoverdracht. Evalueer encryptie, sleutelbeheer, apparaatbeheer, netwerkbeveiliging en veilige exportprocedures.
- Zorg voor audit-informatie. Bewaar voldoende activiteitshistorie om toegang, wijzigingen, het delen van gegevens, exportacties en verwijderingen te kunnen onderzoeken.
- Stel regels op voor bewaring en vernietiging. Leg vast waar de authentieke bron (het ‘master dossier’) zich bevindt, hoe lang kopieën bewaard blijven en hoe deze veilig worden geretourneerd of vernietigd.
- Test de incidentrespons. Leg vast wie meldingen ontvangt, wie een incident beoordeelt en hoe de organisatie voldoet aan contractuele en wettelijke meldingsplichten.
- Train medewerkers. Behandel onderwerpen zoals relevante inhoud, veilig delen van gegevens, privacy tijdens sessies, omgang met exportbestanden en het melden van incidenten.
Kies opslag op basis van gegevensstroom, niet op productlabel
De veiligste opslagbeslissing begint met een data-flow kaart. Traceer informatie van inname tot de live sessie, opgeslagen diagram, klinische dossier, back-up, export en definitieve verwijdering. Een veilige editor kan nog steeds worden ondermijnd door een gedownloade PDF op een ongemanagede laptop of een publieke link die via persoonlijke e-mail wordt verzonden.
Voor elke locatie, registreren wat ePHI wordt opgeslagen of verzonden, wie toegang heeft tot het en waarom, welke organisatie de account en encryptiesleutels controleert, of de verkoper zal ondertekenen een geschikte BAA, welke activiteit kan worden gecontroleerd, hoe back-up en herstel werken, en wat er gebeurt wanneer een arts vertrekt of het contract eindigt.
HHS stelt dat wanneer een cloud service provider ePHI creëert, ontvangt, onderhoudt of verzendt namens een gedekte entiteit of zakenpartner, de provider over het algemeen een zakenpartner is. Dit blijft waar wanneer de provider alleen versleutelde ePHI opslaat en de decryptiesleutel niet bezit. Een BAA en een op risico’s gebaseerde reeks waarborgen zijn daarom centrale controles, geen optioneel papierwerk.
Controleer de overeenkomst met zakenpartner en servicevoorwaarden
Upload ePHI niet op basis van een verkooppagina die zinnen gebruikt zoals “HIPAA ready” of “HIPAA compliant.” Vraag naar de werkelijke BAA en lees het samen met de serviceovereenkomst, beveiligingsdocumentatie en configuratiegids.
Bevestig dat de documenten betrekking hebben op toegestane en vereiste toepassingen en openbaarmakingen van PHI, toepasselijke beveiligingsregels, incidenten- en inbreukrapportage, onderaannemers, beschikbaarheid van gegevens en herstel, terugkeer of vernietiging bij beëindiging, en conflicten tussen de BAA, overeenkomst op serviceniveau en productinstellingen.
HHS bevat tien basiscontractvereisten voor zakelijke overeenkomsten. Zij omvatten waar mogelijk waarborgen, melding van incidenten, beperkingen van onderaannemers, terugkeer of vernietiging bij beëindiging, en beëindigingsrechten voor een materiële schending. Gebruik deze vereisten als een review baseline, dan hebben gekwalificeerde raadgever beoordelen van de overeenkomst voor uw organisatie en jurisdictie.
Configureer toegang, audit, integriteit en transmissiebeveiliging
De veiligheidsregel vereist meer dan vertrouwelijkheid. Het roept op tot administratieve, fysieke en technische waarborgen die de vertrouwelijkheid, integriteit en beschikbaarheid van ePHI beschermen.
Voor een digitale genogram werkstroom, vertaal die standaard in concrete besturingen:
- Toegangscontrole: gebruik named accounts, rolgebaseerde permissies, prompt offboarding en gecontroleerde noodtoegang.
- Authenticatie: Controleer of de persoon die om toegang verzoekt de geautoriseerde gebruiker is.
- Auditbesturingen: registreren en beoordelen relevante toegang en activiteit in systemen die ePHI bevatten of gebruiken.
- Integriteit controles: voorkomen of detecteren onjuiste veranderingen of vernietiging, en behoud van een betrouwbare klinische dossier.
- Beveiliging van overdracht: beschermt ePHI wanneer het wordt verplaatst tussen de browser, integraties, exports en het klinische dossier.
- Beschikbaarheid: Geteste back-ups en recovery procedures te handhaven die zijn afgestemd op klinische behoeften.
Vermijd het plaatsen van volledige klinische verhalen in een diagram wanneer een gecodeerde referentie of beknopte notatie het doel zal dienen. Het beperken van onnodige details vermindert de blootstelling, maar het vervangt niet de voor de informatie die u bewaart vereiste waarborgen.
Digitale genogrammen veilig gebruiken tijdens sessies
Live familiekartering zorgt voor extra privacyrisico’s omdat klanten, familieleden, deelnemers op afstand en personeel het diagram kunnen zien of beïnvloeden.
Leg voor de sessie uit hoe het genogram zal worden gebruikt en gedocumenteerd. Bevestig wie aanwezig is, plaats scherm weg van voorbijgangers, schakel onverwachte meldingen uit, en gebruik een goedgekeurd apparaat en netwerk. Voeg tijdens de sessie alleen informatie toe die relevant is voor het klinische doel. Vermijd openbare links en onbeperkte gastentoegang. Na de sessie, dichte toegang, combineer het diagram met de aangewezen klinische dossier, en verwijder tijdelijke lokale bestanden of export volgens het beleid.
Voor multi-persoon sessies, afzonderlijke klinische autorisatie vragen van technische machtigingen delen. De mogelijkheid om uit te nodigen, commentaar te geven of te bewerken is op zichzelf niet voldoende om vast te stellen dat openbaarmaking is toegestaan.
Beheer exports, integraties en AI-functies
Uitvoer zijn kopieën van de klinische gegevens. Behandel PDF, afbeelding, CSV, back-up en afdrukken van bestanden met dezelfde zorg als het brondiagram. Bewaar ze alleen op erkende locaties, beperkt de toegang, en neem ze op in retentie en verwijdering werkstrooms.
Bekijk integraties individueel. Een integratie kan namen, diagram inhoud, miniaturen, opmerkingen, aanwijzingen, telemetrie of bestand metadata naar een andere dienst sturen. Identificeer de ontvanger, het doel, gegevensvelden, retentiegedrag, subprocessors, BAA dekking, en controles voordat het mogelijk wordt voor ePHI.
Dezelfde beoordeling toepassen op AI-ondersteunde functies. Bepaal welke gegevens naar het model of de dienst worden verzonden, of prompts en uitvoers worden bewaard, of gegevens worden gebruikt voor opleiding, welke partijen het ontvangen, en of de regeling onder de vereiste overeenkomsten valt. Plakken intake notes of een client genogram niet in een niet goedgekeurde AI-hulpmiddel.
Stel regels in voor bewaartermijnen, teruggave en veilige verwijdering
HIPAA creëert geen universele bewaartermijn voor medische dossiers. Bewaring kan worden gevormd door de wetgeving van de staat, professionele licentieregels, organisatorische beleid, contracten, betaler eisen, de leeftijd van de cliënt, en geschillen. Definieer de regel die van toepassing is op uw praktijk en documenteer het.
Kies één gezaghebbend dossier. Als het genogram deel uitmaakt van de klinische gegevens, vermeld dan waar die gegevens worden bewaard en hoe updates met elkaar worden verzoend. Stel aparte limieten in voor ontwerpen, autosaves, export, back-ups en tijdelijke bestanden. Bij beëindiging van het contract, bevestigen hoe PHI zal worden teruggegeven of vernietigd en welke bescherming blijft doorgaan als vernietiging niet haalbaar is.
Veilige verwijdering moet betrekking hebben op cloudgegevens, lokale apparaten, verwijderbare media, gedrukte diagrammen, gecached browserbestanden, integraties en back-ups. Bewaar bewijs dat het goedgekeurde proces is gevolgd.
Bereid je voor op beveiligingsincidenten en datalekken
Een praktisch incident plan noemt mensen en beslissingen voordat een gebeurtenis plaatsvindt. Personeel moet weten hoe een verloren apparaat te melden, misleid uitnodiging, blootgesteld delen link, verdachte login, onjuiste export, of onverwachte integratie gedrag.
Het responsteam moet in staat zijn logs te bewaren, toegang te bieden, de betrokken informatie te beoordelen, te coördineren met zakenpartners, documentenbeslissingen te nemen en de toepasselijke kennisgevingstaken te vervullen. Volgens de richtsnoeren van het HHS moeten zakelijke associated cloudproviders beveiligingsincidenten identificeren en aanpakken, schadelijke effecten waar uitvoerbaar beperken, incidenten en uitkomsten documenteren en incidenten rapporteren zoals vereist door hun overeenkomsten en de HIPAA-regels.
Test de werkstroom met een tabletop oefening. Een kort scenario met een per ongeluk publieke genogram link kan hiaten in eigendom blootleggen, loggen, verkoper escalatie, en communicatie voordat een echt incident optreedt.
Vragen om te stellen aan een leverancier van digitale genogrammen
Gebruik deze vragen tijdens aanbestedingen en periodieke toetsing:
- Tekent u een BAA voor het specifieke product, het abonnement en de functies die wij gaan gebruiken?
- Welke diensten en subverwerkers creëren, ontvangen, beheren of verzenden onze ePHI?
- Hoe worden gegevens beschermd tijdens transport en opslag, en wie beheert de sleutels?
- Kunnen we SSO, multifactorauthenticatie, rollen en sessiebeheer afdwingen?
- Welke gebeurtenissen met betrekking tot toegang, bewerken, delen, exporteren, beheer en verwijderen worden gelogd?
- Hoe lang worden logs bewaard en kunnen we deze exporteren voor onderzoek?
- Hoe worden back-ups getest, hersteld, bewaard en verwijderd?
- Welke gegevens ontvangen, bewaren of gebruiken integraties en AI-functies?
- Wat zijn de procedure voor incidentmeldingen en de contractuele termijnen?
- Hoe exporteren, retourneren en vernietigen we gegevens veilig wanneer de dienstverlening eindigt?
Neem de antwoorden op. Controleer ze opnieuw na materiaalproduct, contract, subprocessor, of werkstroom wijzigingen.
Een praktische beoordelingscyclus
Bekijk de werkstroom vóór de lancering, na materiaalwijzigingen, na incidenten en op een gedocumenteerd herhalingsschema. Een evaluatie moet betrekking hebben op de gegevensstroomkaart, risicoanalyse, BAA’s, productconfiguratie, gebruikerstoegang, auditlogboeken, integraties, training, bewaring, hersteltests en incidentcontacten.
Voor teams die evalueren hoe genogrammen klinische familiekartering ondersteunen, eerst wat een genogram vastlegt, praktische geografische voorbeelden vergelijken en gebruik maken van de familiegenogramgids met niet-identificeerbare monstergegevens. Voer geen ePHI in voordat de HIPAA en BAA review van uw organisatie zijn voltooid. Trechterpad ongedefinieerd: de eigenaar van de missie moet vóór publicatie de goedgekeurde volgende stap voor klinische gebruikers definiëren.
Officiële HIPAA-bronnen
- HHS guidance on HIPAA and cloud computing
- HHS samenvatting van de HIPAA Security Rule
- HHS guidance on risk analysis
- HHS sample business associate agreement provisions